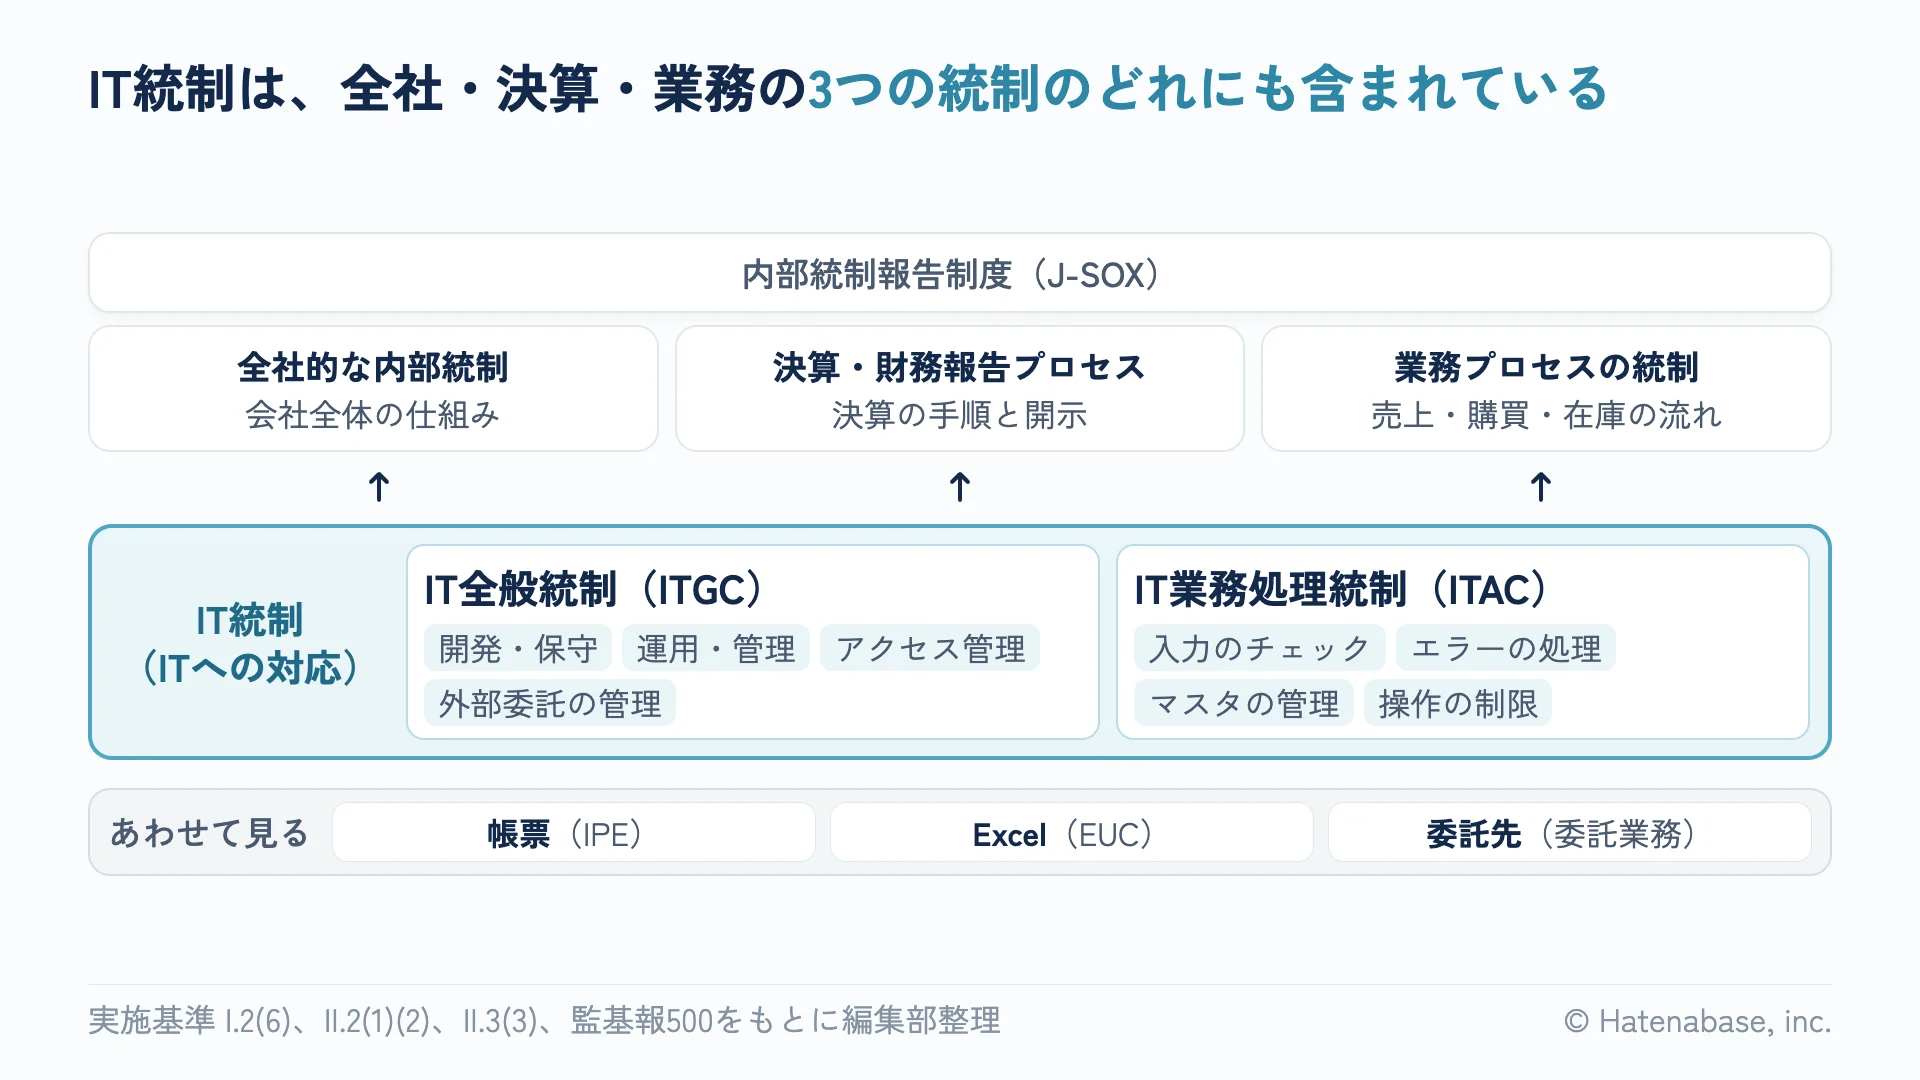
J-SOXのIT統制は、内部統制の基本的要素の1つ「ITへの対応」に含まれる統制で、主に業務で使うITそのものを対象にします。中身は2層で、システムの土台を守るIT全般統制(ITGC)と、業務の流れに組み込まれたIT業務処理統制(ITAC)からなります。ITGCは、実施基準の例に沿うと、開発・保守、運用・管理、アクセス管理、外部委託の管理の4つの領域に分けて考えます。整える範囲は、重要な勘定科目から業務プロセス、システムの順にたどって決めます。システムから出した帳票、決算で使うExcel、クラウドへの委託も、2層とあわせて見ます。
この記事の要約
IPO準備で監査法人のショートレビュー(上場準備の初めに、監査法人が課題を洗い出す短期の調査)を受けると、報告書にITGC、ITAC、IPE、EUCといった略語が並ぶことがあります。
この記事は、はてなベースのIT統制シリーズで最初に読む回です。主な読者は、IT統制の実務を担当する人です。IT統制がJ-SOXのどこに位置し、何でできていて、どこまでが自社の範囲になるかを1枚の地図にまとめます。CFO・管理部長の方には、各節の最初に、判断してほしいことを書いています。
J-SOXの中で、IT統制は「ITへの対応」に含まれる一部分
CFO・管理部長が押さえておくのは、IT統制がJ-SOXの評価全体の中の一部分だという点です。
J-SOX(内部統制報告制度)は、上場会社の経営者が財務報告に係る内部統制を評価して内部統制報告書を出し、監査人がその報告書を監査する制度です。根拠は金融商品取引法の第24条の4の4第1項(内部統制報告書の提出)と第193条の2第2項(監査証明)です。物差しは企業会計審議会の基準と実施基準で、直近の改訂は2023年4月です。改訂後の基準は2024年4月1日以後に始まる事業年度から適用されています。
基準は、内部統制の目的を4つ(業務の有効性及び効率性、報告の信頼性、事業活動に関わる法令等の遵守、資産の保全)とし、それを達成するための基本的要素を6つ挙げています。統制環境、リスクの評価と対応、統制活動、情報と伝達、モニタリング、そしてITへの対応です。IT統制は、この6つ目の要素に基づく考え方です。
基準は「ITへの対応」を、IT環境への対応と、ITの利用及び統制の2つに分けています。IT環境への対応は、自社がどんなITに囲まれて仕事をしているかを把握し、それに合わせて内部統制を組むことです。ITの利用及び統制は、内部統制の有効性を確保するためにITを使うことと、業務に組み込んだITに方針と手続を定めて統制することの両方を指します。この記事でIT統制と呼ぶのは、主に後者、つまり業務で使うITそのものを対象にした統制です。
冒頭の図の上段の3つの枠は、経営者の評価の3つの対象です。全社的な内部統制(会社全体の方針や体制)を先に評価し、その結果を踏まえて業務プロセスに係る内部統制を評価します。決算・財務報告プロセスは、全社的な観点で評価するものと、固有の業務プロセスとして評価するものに分かれます。IT統制はこの3つの枠のどれにも出てきますが、どの枠でも全体の中の一部分です。
全社的な内部統制の評価項目の例では、6つの基本的要素ごとに項目が並び、ITへの対応はその1つで、その欄には、経営者がITに関する戦略や計画、ITGCとITACの方針や手続を定めているか、といった5項目が挙がっています。業務プロセスの評価の手順は、業務プロセスの把握、リスクと統制の識別、整備状況の評価、運用状況の評価の4つのあとに、5つ目としてITを利用した内部統制の評価を置いています。IT統制の評価は、業務プロセスの評価の中の1つの手順です。
経営者の評価は、整備状況の評価と運用状況の評価の2段で進みます。整備状況の評価では、統制がリスクを十分に抑える設計になっているかを確かめます。運用状況の評価では、設計どおりに動いていたかを、原則としてサンプリング(一部の取引を抜き取って確かめる方法)で確かめます。見つかった不備のうち、財務報告に重要な影響を及ぼす可能性が高いものは「開示すべき重要な不備」になり、期末日までに是正されていなければ内部統制報告書に書くことになります。
IT統制は、土台のITGCと業務の中のITACの2層でできている
CFO・管理部長が決めるのは、2層のそれぞれを誰の担当にするかです。土台のITGCのうちIT基盤に近い部分は情シス(情報システム部門)やシステムの管理者が、SaaSの設定やIDと業務の中のITACは経理など業務の担当者が受け持つことが多く、部署をまたぐため担当者だけでは分担を決めきれません。
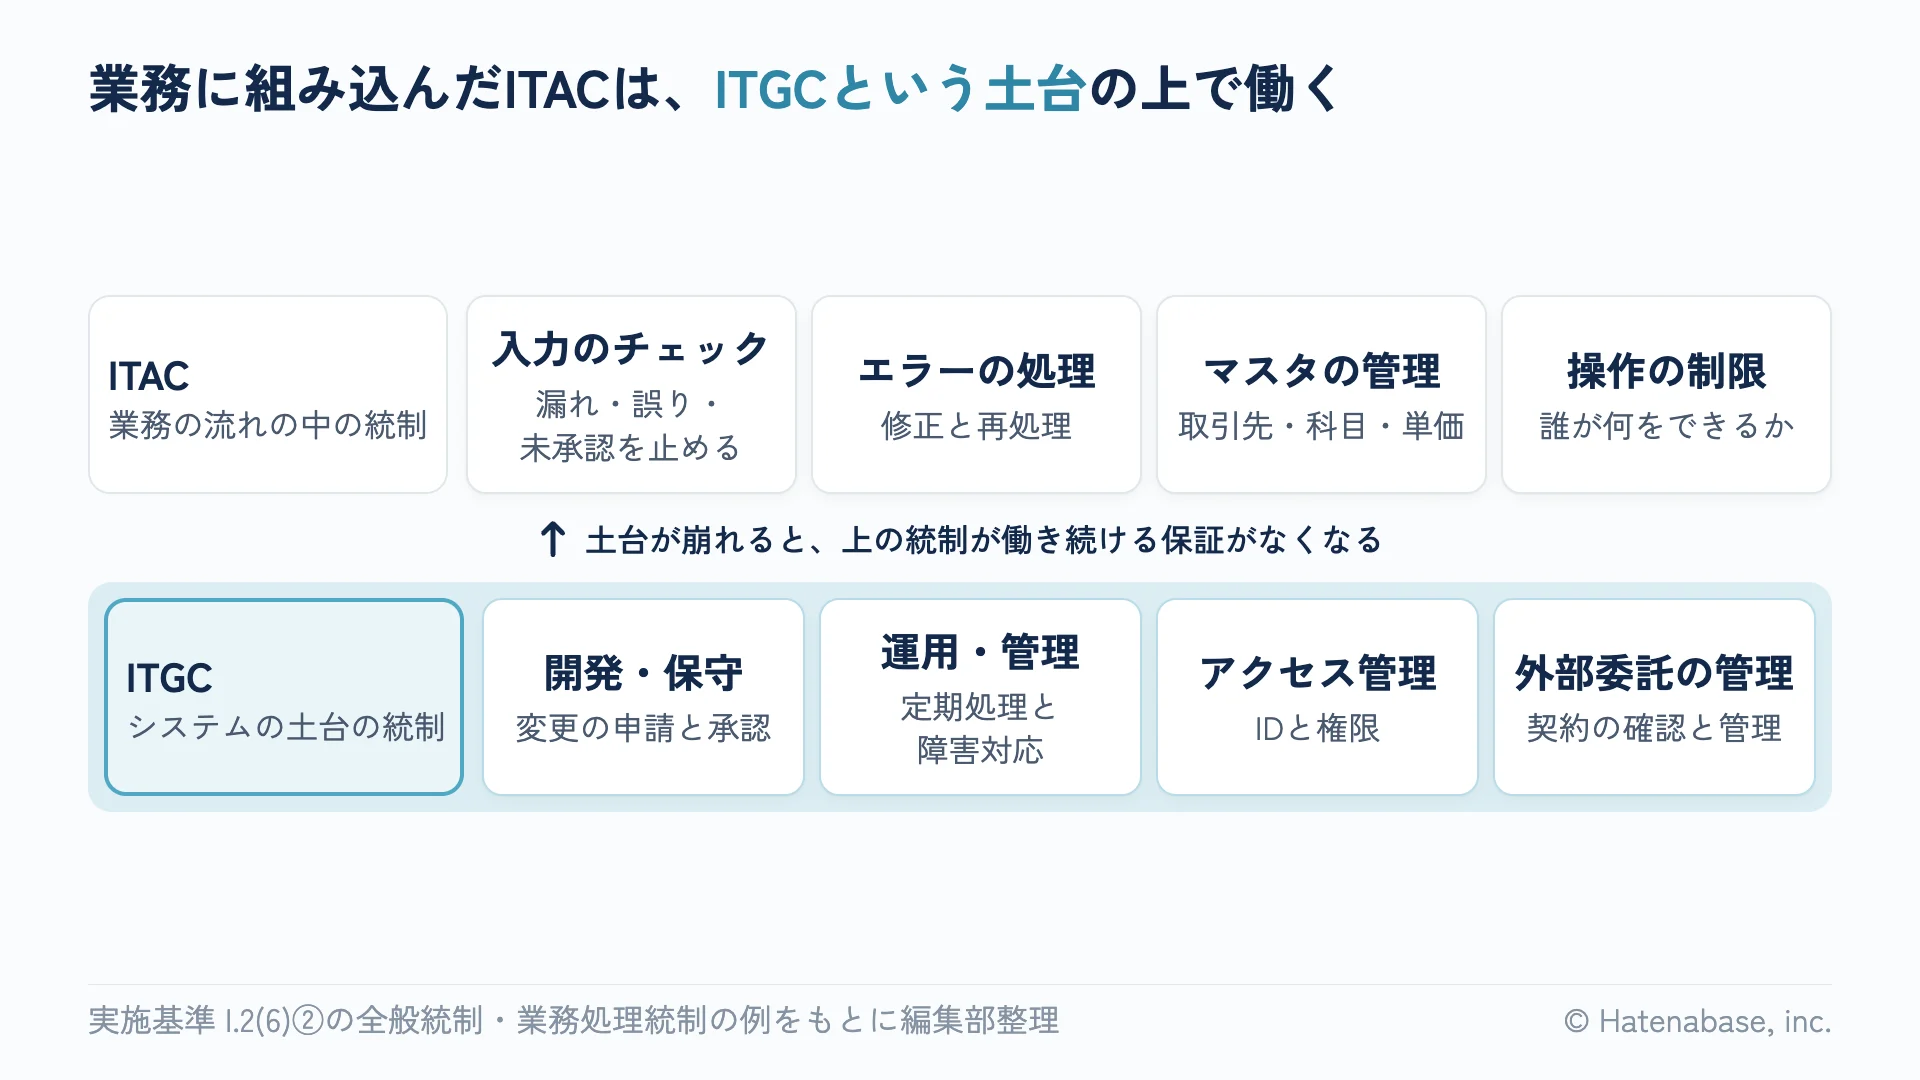
実施基準は、ITに対する統制活動を「全般統制」と「業務処理統制」の2つに分け、両者が一体となって機能することが重要だとしています。実務ではそれぞれをITGC(IT全般統制)、ITAC(IT業務処理統制)と呼びます。
ITACは、業務の流れに組み込まれたITの統制です。実施基準は例として、入力情報の完全性・正確性・正当性等(漏れがない・誤りがない・承認されている)を確保する統制、例外処理(エラー)の修正と再処理、マスタ・データの維持管理、システムの利用に関する認証や操作範囲の限定などアクセスの管理を挙げています。承認が終わっていない仕訳を帳簿に反映させない制御や、請求金額の自動計算がこれにあたります。
ITGCは、業務処理統制(ITAC)が有効に機能する環境を保証するための統制で、通常は複数の業務処理統制に関係する方針と手続を指します。実施基準の例は4つで、システムの開発・保守に係る管理、システムの運用・管理、内外からのアクセス管理などシステムの安全性の確保、外部委託に関する契約の管理です。
2つの関係は、ITACが建物、ITGCがその土台と考えると分かりやすくなります。自動計算や入力チェックは、設定が勝手に変わらず、権限のない人が触れない限り、同じ動きを続けます。この「勝手に変わらない」「触れない」を支えるのがITGCです。実施基準も、運用状況の評価は原則として毎期行うとしています。そのうえで自動化された統制は、過年度に不備なく有効と評価され、その後に変更も障害もなく、関連するITGCが有効であれば、前の評価結果を続けて使えます。種類ごとの確かめ方は承認フローや自動仕訳をITACとして評価する記事にあります。
SaaS(クラウドで使う業務ソフト)で経理を回している会社では、ITGCの4つの領域の中身が少し変わります。プログラムの開発やサーバーの運用はSaaSの提供会社(ベンダー)側に移りますが、どの領域にも自社の仕事が残ります。編集部の整理では、次のようになります。
| 領域 | ベンダーに移る部分 | 自社に残る部分の例 |
|---|---|---|
| 開発・保守 | プログラムの開発と変更 | 承認経路や自動仕訳ルールなど設定の変更 |
| 運用・管理 | サーバーの運用、バックアップ | 連携エラーの監視、自社データの控えの定期取得 |
| アクセス管理 | 基盤やデータベースへのアクセス | 利用者IDと権限、管理者権限の運用 |
| 外部委託の管理 | (該当なし) | 契約の確認と、委託業務として評価する場合の保証報告書の入手 |
残る部分の全体はSaaSで経理を回す会社に残るITGCの記事、IDと権限は権限の棚卸の進め方の記事、設定の変更はSaaSの設定変更を記録に残す方法の記事で書いています。
監査人の側の基準では、呼び名が少し違います。監基報315は、ITACに近い概念を「情報処理統制」と呼びます。手作業による情報処理の統制も含むので、ITACより少し範囲の広い言葉です。ITGCについては、アクセスの管理、プログラムやIT環境への変更の管理、IT業務の管理という3つのITプロセスに分けて例示しています。経済産業省のシステム管理基準 追補版(令和6年12月25日版)は、実施基準と同じ4つの領域で整理しています。
整える範囲は、勘定科目から業務プロセス、システムの順にたどって決まる
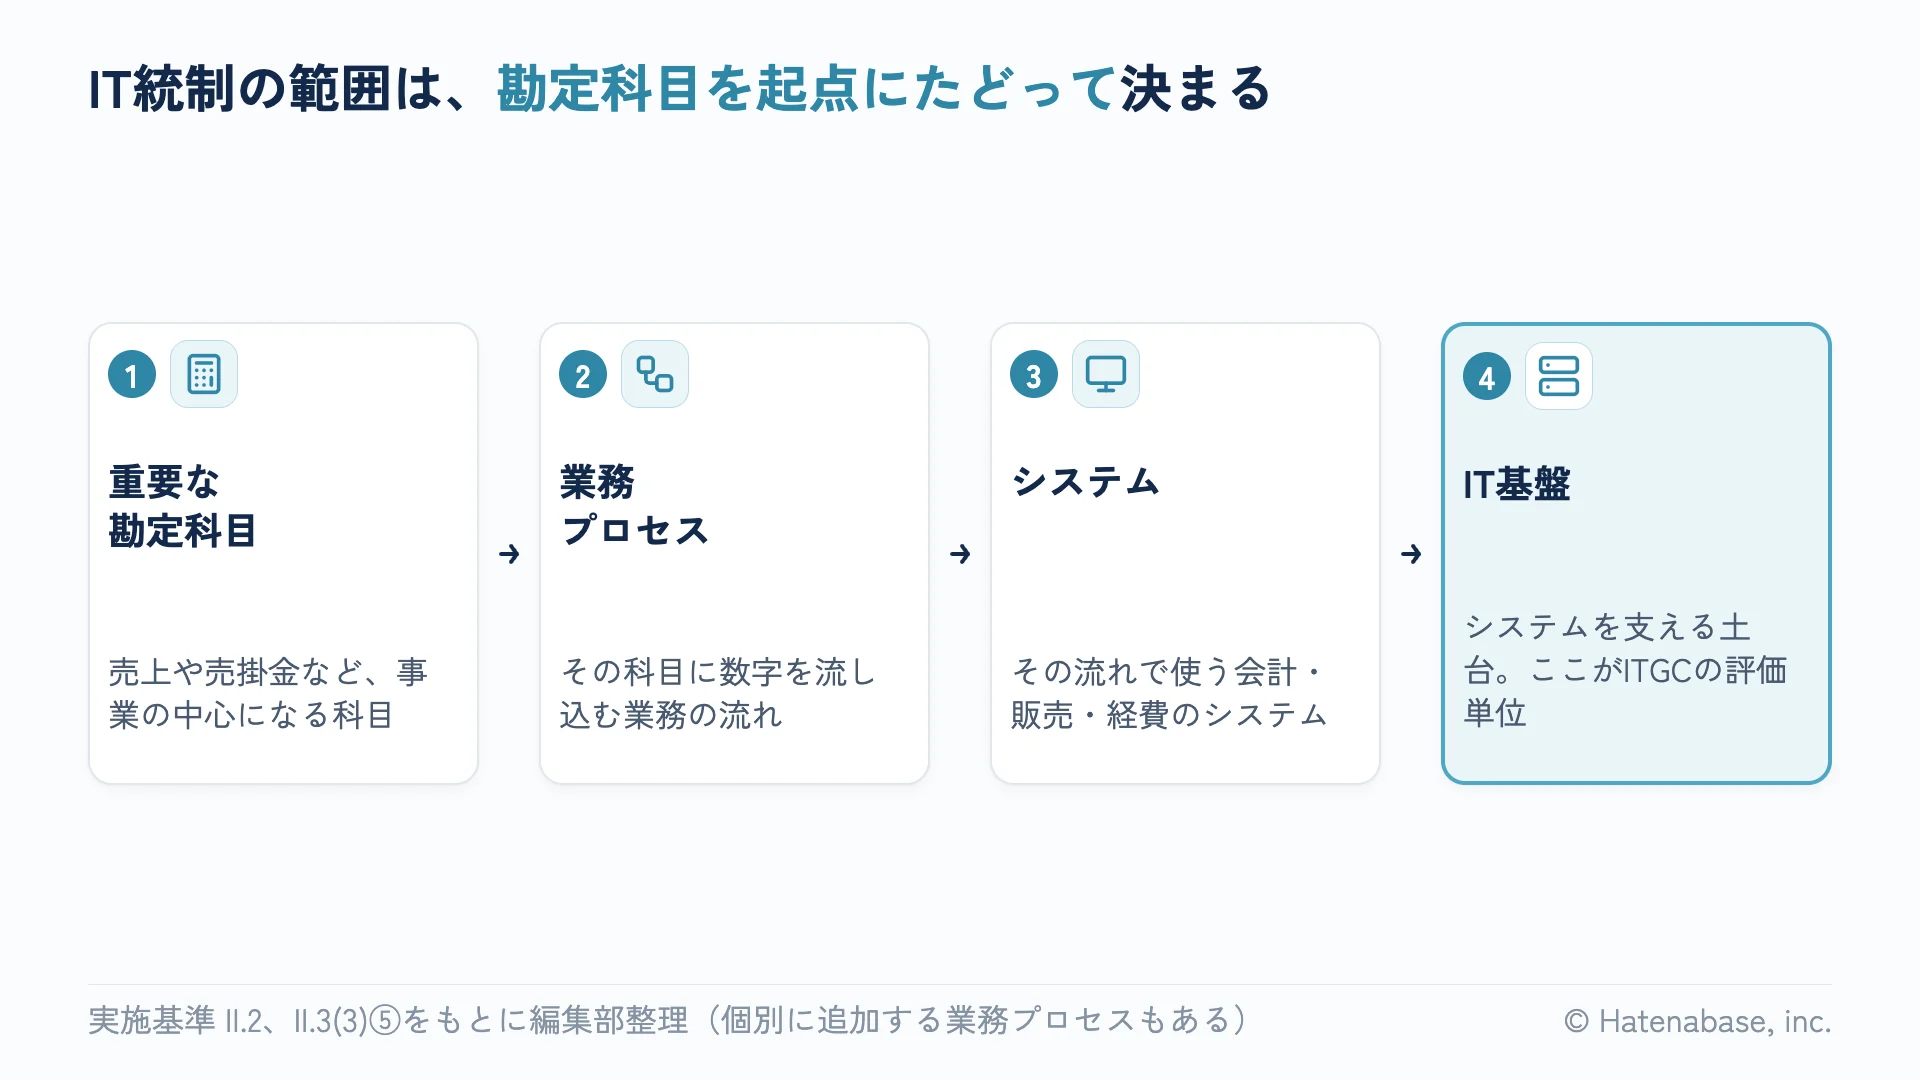
CFO・管理部長が判断するのは、どの勘定科目を重要とみるか、そこから決まる評価範囲を監査法人とどう協議するかです。担当者は、その判断の材料になる一覧を作ります。
IT統制の範囲は、使っているシステムの一覧から決めるものではありません。金融庁のQ&Aも、評価の対象は財務報告に係る内部統制に関連するシステムだとしています。実施基準は、まず財務諸表の重要な勘定科目がどの業務プロセスとシステムに関連しているかを整理するよう求めています。
実施基準の記述を編集部で順に並べると、次の4段に整理できます。1段目で、重要な事業拠点を選び、事業目的に大きく関わる勘定科目を決めます。2段目で、その勘定科目に至る業務プロセスを洗い出し、リスクの大きい取引や見積りを伴う勘定科目に係る業務プロセスを個別に追加します。3段目では、その業務プロセスで使うシステムを一覧にします。4段目で、そのシステムを支えるIT基盤(ハードウェア、ソフトウェア、ネットワーク等)をもとに、ITGCの評価単位を決めます。ITACは、基本的には個々のシステムごとに評価します。
1段目の目安として、実施基準には「売上高等のおおむね3分の2」や「売上、売掛金及び棚卸資産の3勘定」という例示があります。2023年の改訂では、改訂を公表した意見書(企業会計審議会の文書)の前文で、これらを機械的に適用すべきでないと明記されました。例示そのものは実施基準に残っています。あわせて、評価範囲を決めた判断の理由を内部統制報告書に書くことが適切とされました。範囲は経営者が決め、必要に応じて監査人と協議します。
この順番で決めると、どのシステムが範囲に入るかを理由つきで説明できます。自社開発かどうかは判断の基準になりません。社内で作ったシステムでも、重要な勘定科目に至る業務プロセスを支えていなければ評価の対象になりませんし、売上の数字を作っているなら原則として範囲の検討に入ります。そのシステムの自動化された統制や帳票に頼っていれば、関連するITGCの評価も要ります。自社開発のシステムを持つ会社の考え方は自社開発システムをIT統制の評価範囲から外す方法の記事にまとめています。
この作業は、3点セット(業務記述書・フローチャート・リスクと統制の対応)を書く作業と重なります。実施基準の参考例にある業務の流れ図には、右列にシステムの欄があり、どの処理をどのシステムが担うかを書けるようになっています。3点セットを最初に書くときの進め方は3点セットの最初の1本の書き方の記事、上場までのどの期に何をするかはIPO準備のJ-SOXロードマップの記事で扱っています。
ITGCの運用状況の評価は、特に重要な項目を除き、前年度の結果が有効で整備状況に重要な変更がなければ、その旨を記録して前年度の結果を続けて使えます。2023年の改訂は、特定の年数を機械的に当てはめないという歯止めを明確にしました。
帳票・Excel・委託先は、2層だけで考えると見落としやすい
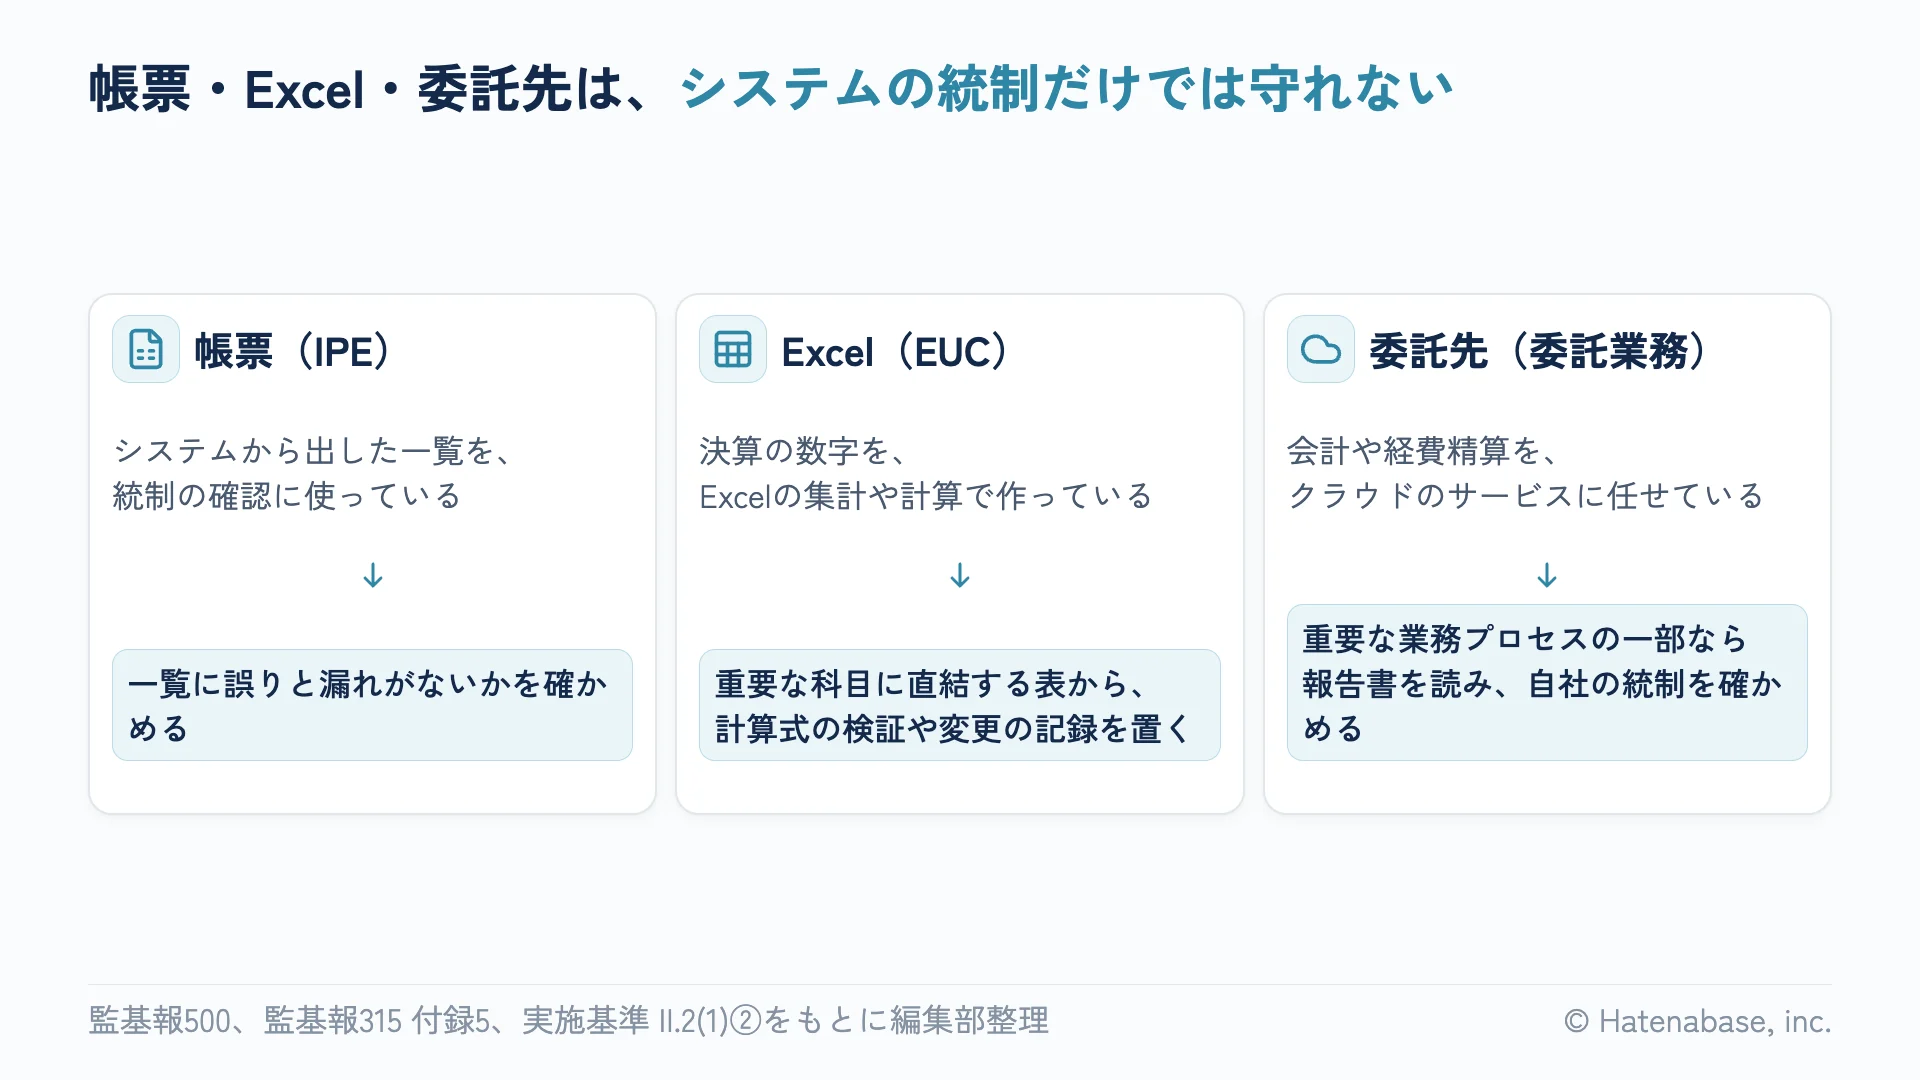
CFO・管理部長が判断するのは、決算のExcelをどこまでシステムに寄せるかと、クラウドのサービスを委託業務として評価するかです。
ITGCとITACの2層だけを見ていると、冒頭の図の下段に添えた3つを見落とします。システムから出した帳票、決算で使うExcel、そしてクラウドのサービスへの委託です。どれも、ITGCとITACだけでは守れない部分です。帳票とExcelでは、システムから取り出した数字を人が加工したり確かめたりします。委託では、処理そのものを社外の会社が行います。
1つ目は帳票です。売掛金の年齢表(回収の遅れを期間別に並べた表)や固定資産台帳のように、システムから出した一覧を、実務ではIPE(企業が作成した情報)と呼びます。これを統制の確認に使っているなら、その一覧が正確で漏れがないかが問われます。監基報500は、企業が作成した情報を監査証拠に使うとき、その正確性と網羅性について証拠を入手するよう監査人に求めています。編集部の見立てでは、経営者の側でも確かめ方を先に決めておくと、監査で説明しやすくなります。確かめ方はシステム帳票の正確性と網羅性を確かめる方法の記事で扱っています。
2つ目はExcelです。システムから出したデータをExcelで集計し、引当金の計算や連結の資料を作っていれば、その計算はシステムの外で行われています。利用部門が自分で作って使う、こうした表計算や簡単なデータベースがEUC(エンドユーザー・コンピューティング)です。監基報315は、EUCのツールについて、アクセスや変更の統制をITGCと同じ強さで置くのは難しいと書いています。経済産業省の追補版は、財務報告に関わるスプレッドシート(Excelなど)の対策として、作る人と使う人を分けるか第三者が検証すること、中身を文書に残すこと、関連するデータを定期的にバックアップすること、担当者以外が変更できないようにすること、再計算などで確かめることを挙げています。すべてのExcelに統制が要るわけではなく、重要な勘定科目に直結するものから手を付けます。線引きはExcelの集計やCSV連携の統制の記事にまとめています。
3つ目は委託先です。委託先は2か所に出てきます。ITGCの中では「外部委託に関する契約の管理」として、評価範囲の決め方の中では「委託業務の評価」として出てきます。実施基準は、外部に委託した業務の内部統制も評価範囲に含めるとし、委託した業務が重要な業務プロセスの一部を構成している場合には、受託会社(委託先)の内部統制の有効性を評価しなければならないとしています。
評価の方法の例として、自社でサンプルを取って検証する方法と、受託会社の内部統制を評価した結果を記載した報告書を入手して代替手段にする方法の2つを挙げています。代表的なのは、保証業務実務指針3402に基づく保証報告書です。委託先が自分で依頼した監査人に、自社の統制を確かめてもらった報告書で、米国ではSOC1レポートと呼ばれる報告書に相当します。ただし金融庁のQ&Aは、この報告書が必須ではないとしています。報告書が十分な証拠かどうかは経営者が検討します。
経営者評価では、委託した業務が重要な業務プロセスの一部を構成しているかで、受託会社の統制まで評価するかが決まります。会計や経費精算のクラウドサービスがこれにあたるかは、監査法人と協議して決める論点です。監査人向けの実務ガイダンスはクラウドを委託業務として扱いますが、経営者評価はこの条件で判断します。報告書の読み方はSOC1レポートの読み方の記事で7つの項目に分けて書いています。
2023年の改訂は「ITへの対応」の記述に2つを書き加えました。情報システムの開発・運用・保守などITに関する業務を委託するときの統制の重要性と、クラウドやリモートアクセスを使うときにサイバーリスクを踏まえてセキュリティを確保することです。
読み違えやすいポイント
- 「IT統制は情報システム部門の仕事」という読み違え。範囲は勘定科目から決まり、統制の多くは経理・管理部の業務の中にあります。編集部の見立てでは、IT基盤に近いITGCは情シス、SaaSの設定やID・帳票・Excelは経理が受け持つ分担が現実的です
- 「ITGCに不備があれば、すぐ開示すべき重要な不備になる」という読み違え。ITGCの不備は、それだけで直ちに開示すべき重要な不備とは評価されません。代替的・補完的な統制(別の統制で同じ目的を果たしているか)を検討して判断します。ただし放置すれば虚偽記載のリスクが高まるため、すみやかに直します
明日からやること
- 決算書の主な勘定科目を3〜5つ選び、それぞれに数字を流し込む業務プロセスと、そこで使うシステムを1枚の表に書き出す
- 表のシステムごとに、自社開発かSaaSか、誰が管理者権限を持ち、誰が設定を変えられるかを書き足す
- 統制の確認に使っている帳票と、決算で使っているExcelを、同じ表の横に並べる
- クラウドのサービスについて、保証報告書(3402に基づく報告書やSOC1レポート)を入手できるかをベンダーに確かめる
- この表を持って、評価範囲の案を監査法人と話す日を決める
IT統制・J-SOX対応の進め方をご相談ください
使っているSaaSの洗い出し、IDと権限・設定変更の記録の始め方、SOC1レポートの読み込み、監査法人との協議に出す案づくりまで、公認会計士とエンジニアが一緒に整理します。