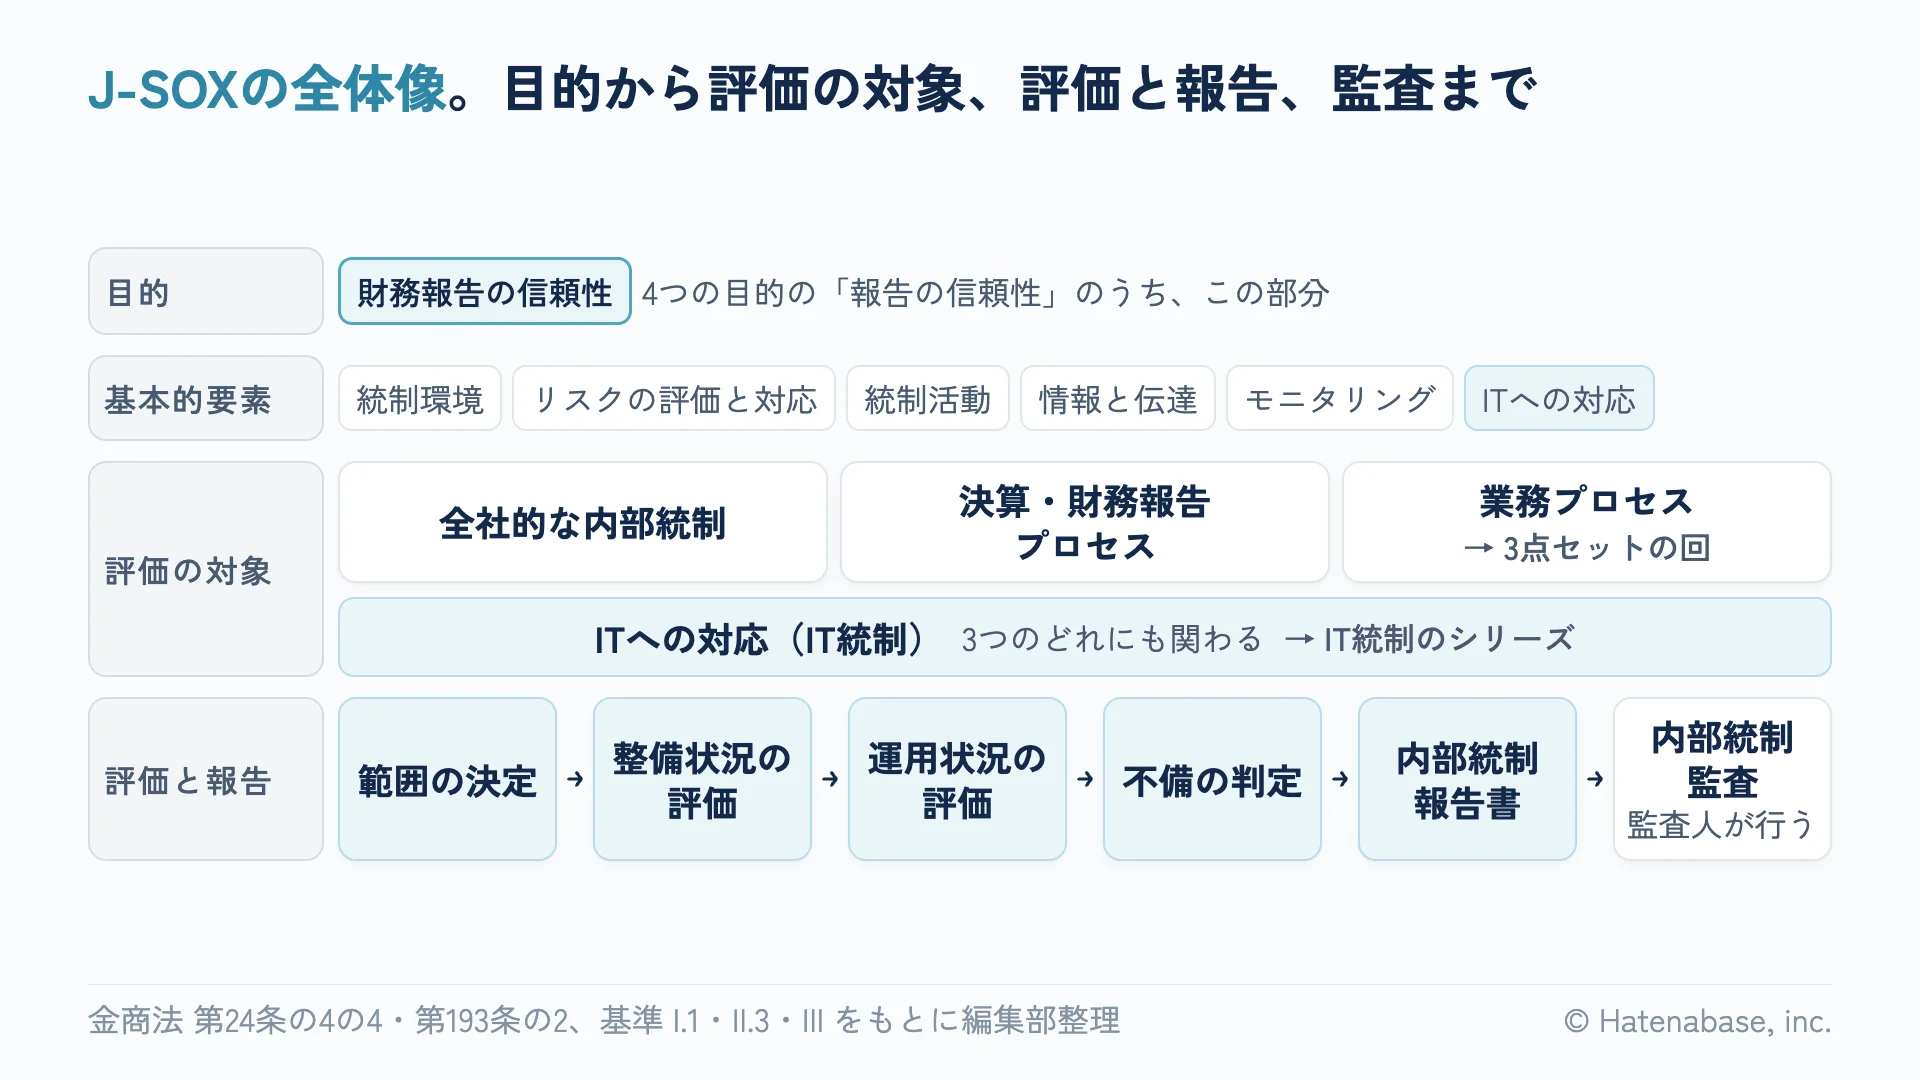
J-SOX(内部統制報告制度)は、上場会社の経営者が財務報告に係る内部統制を自ら評価して内部統制報告書を出し、監査人がその報告書を監査する制度です。根拠は金融商品取引法で、物差しは企業会計審議会の基準と実施基準です。評価の対象は全社的な内部統制、決算・財務報告プロセス、業務プロセスの3つで、ITへの対応はどれにも関わります。評価は整備状況と運用状況の2段で行います。見つかった不備が「開示すべき重要な不備」に当たり、期末日までに直せていなければ、報告書に「有効でない」と書きます。新規上場の会社は、報告書を上場した期から毎年出します。監査だけは、大規模な会社を除いて最長3年免除されます。
この記事の要約
IPO準備に入ると、主幹事証券会社や監査法人から「J-SOX対応」という言葉を聞くようになります。J-SOXは、内部統制報告制度の通称です。IT統制、3点セット(評価に使う文書)、上場までの日程といった各論の前に、何を評価して何を出す制度なのかを、この1本で押さえられるようにします。
この記事は、J-SOX・IT統制シリーズで制度そのものを扱う回です。IT統制の中身はJ-SOXのIT統制の全体像の記事、上場までの時間軸はIPO準備のJ-SOXロードマップの記事に譲ります。CFO・管理部長の方には、各節の最初に判断してほしいことを書いています。
経営者が内部統制を評価して報告書を出し、監査人がそれを監査する制度
CFO・管理部長が押さえておくのは、評価の主体が経営者だという点です。監査法人が会社の内部統制そのものに有効か無効かの意見を出す制度ではありません。監査人も自ら統制を検証しますが、意見の対象は経営者の報告書です。
金融商品取引法(以下、金商法)の第24条の4の4第1項は、上場会社等に内部統制報告書の提出を求めています。財務報告に係る内部統制を事業年度ごとに評価した報告書で、有価証券報告書と併せて出します。有価証券報告書は、国内の会社なら事業年度の終了後3か月以内に出します。第193条の2第2項は、この内部統制報告書について、会社と特別の利害関係のない公認会計士か監査法人の監査証明を受けるよう求めています。
評価と監査の物差しは、企業会計審議会の「財務報告に係る内部統制の評価及び監査の基準」(以下、基準)と、その適用の指針である実施基準です。どちらも内部統制府令が指定しています。直近の改訂は2023年4月で、2024年4月1日以後に始まる事業年度から適用されています。
基準は、内部統制を、4つの目的のために業務に組み込まれ、組織内の全員が遂行するプロセスと定義しています。4つの目的は、業務の有効性及び効率性、報告の信頼性、事業活動に関わる法令等の遵守、資産の保全です。基本的要素は、統制環境、リスクの評価と対応、統制活動、情報と伝達、モニタリング、ITへの対応の6つです。2023年の改訂で「財務報告の信頼性」は「報告の信頼性」に広がりました。ただし、改訂を公表した意見書(企業会計審議会の文書)の前文は、この制度の目的はあくまで財務報告の信頼性だと明記しています。J-SOXが見るのは、4つの目的のうち「報告の信頼性」に含まれる財務報告の信頼性だけです。
役割の分担も基準に書かれています。経営者は、取締役会が決めた基本方針に基づいて内部統制を整備し、運用します。取締役会は経営者を監督します。監査役等は独立した立場から整備・運用の状況を監視・検証し、内部監査人はモニタリングの一環として評価し、改善を促します。
報告書に重要な事項について虚偽の記載をして提出すると、5年以下の拘禁刑もしくは500万円以下の罰金、またはその両方が科され、法人にも5億円以下の罰金が科されます。
評価の対象は3つで、範囲は経営者が重要性で決めて理由を書き残す
CFO・管理部長が判断するのは、評価範囲です。範囲を決めるのは経営者です。基準は、監査人との協議を、監査人の指摘を含む指導的機能の一環と位置づけています。
経営者は、全社的な内部統制(連結ベースの財務報告全体に重要な影響を及ぼす内部統制)を先に評価し、その結果を踏まえて業務プロセスに係る内部統制を評価します。評価の時点は期末日です。全社的な内部統制については、原則としてすべての事業拠点を全社的な観点で評価します。実施基準は、財務報告への影響がごくわずかな拠点は外せるとしています。
基準の区分は全社的な内部統制と業務プロセスに係る内部統制の2つで、決算・財務報告プロセスを分けて3つと数えるのは編集部の整理です。決算・財務報告プロセス(決算を締めて開示書類を作る手順)は2つに分かれます。総勘定元帳から財務諸表を作る手続、連結のための仕訳、開示事項を記載する手続のように全社的な観点で評価するものは、全社的な内部統制に準じて全拠点で評価します。それ以外は固有の業務プロセスとして評価し、実施の頻度が低いぶん、他の統制より慎重に運用状況を評価します。
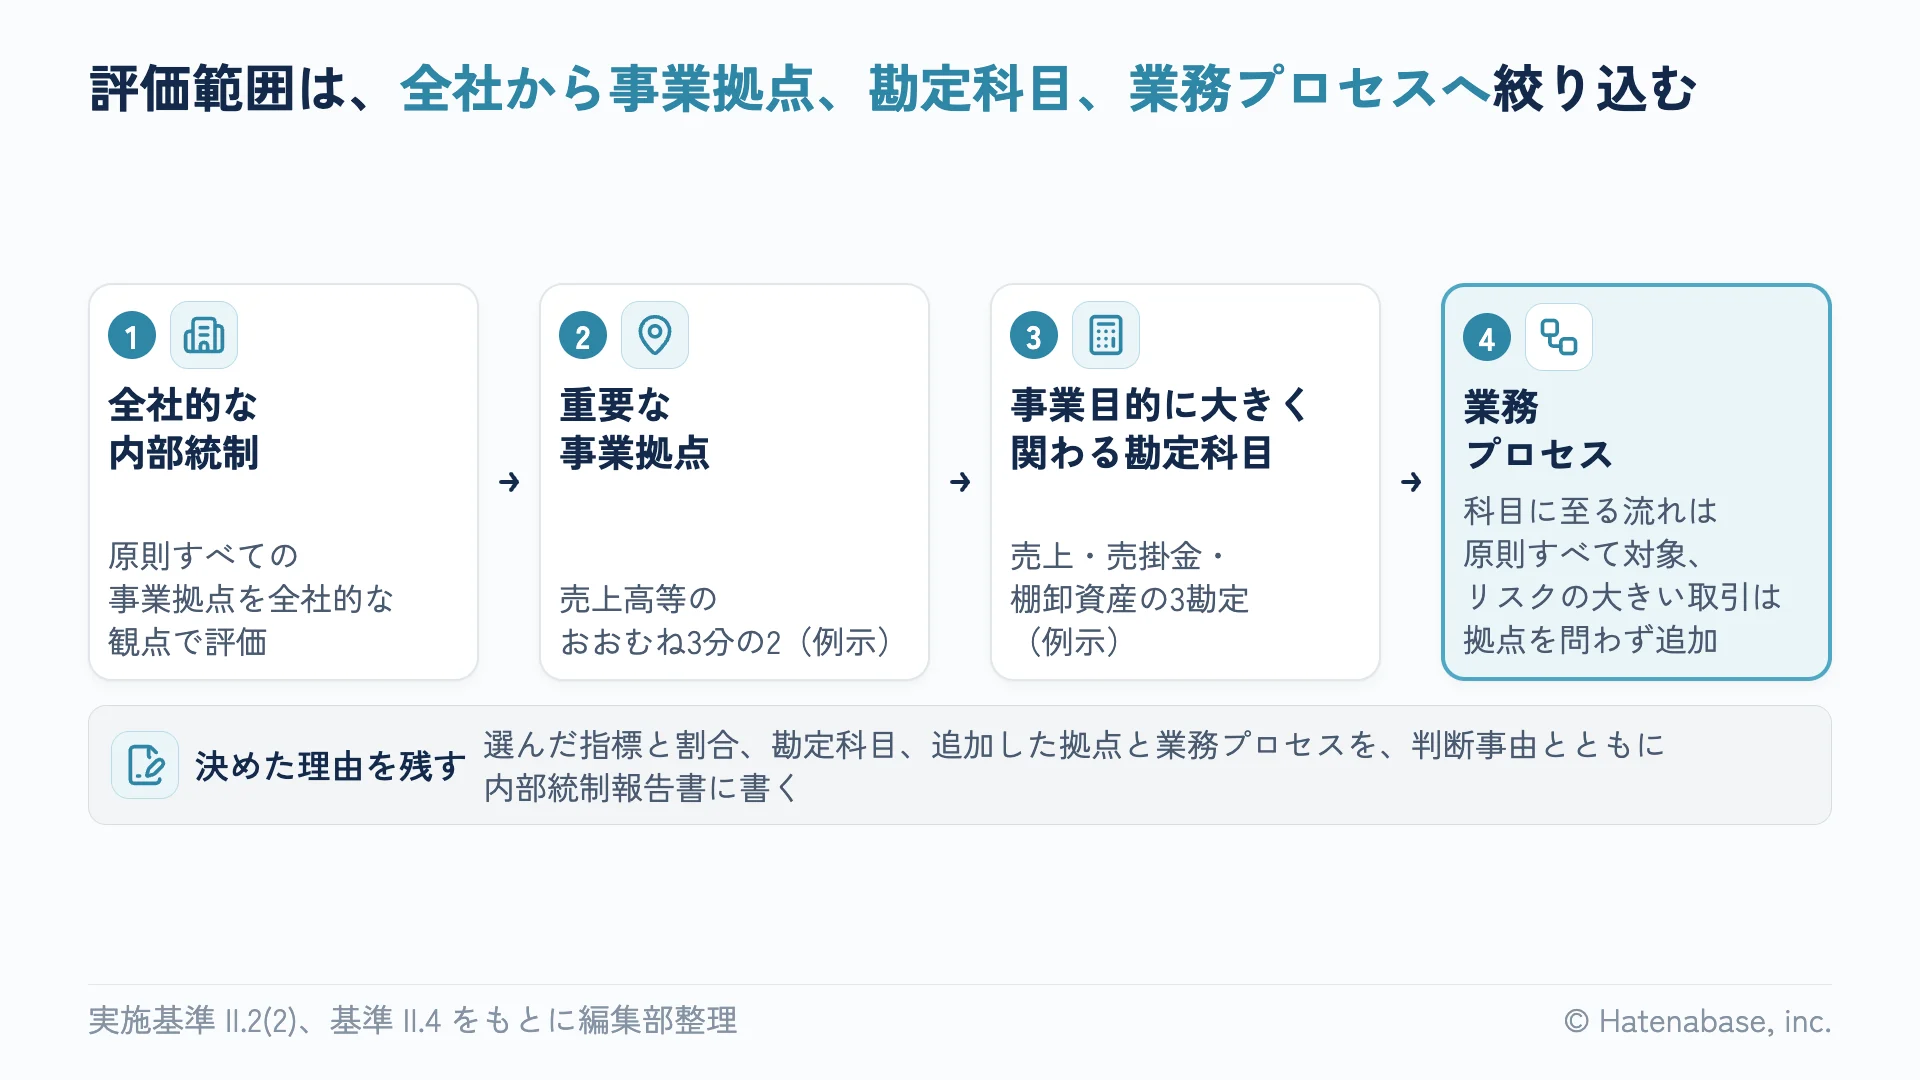
業務プロセスは、図のとおり絞り込みます。まず、売上高等から見て重要な事業拠点を選びます。実施基準は、全社的な内部統制の評価が良好な場合の例として「連結ベースの売上高等の一定割合(おおむね3分の2程度)」を挙げますが、この割合を一律には示せないとも書いています。次に、その拠点で事業目的に大きく関わる勘定科目に至る業務プロセスを原則すべて対象にします。勘定科目の例は、一般的な事業会社なら売上・売掛金・棚卸資産の3勘定で、「あくまで例示」です。そのうえで、重要な事業拠点かどうかにかかわらず、リスクが大きい取引、見積りや予測を伴う重要な勘定科目、非定型・不規則な取引のそれぞれに関わる業務プロセスは、個別に追加を検討します。
評価範囲の外の拠点や業務プロセスで開示すべき重要な不備が見つかった場合は、その拠点や業務プロセスを、少なくとも見つかった時点を含む会計期間の評価範囲に含めるのが適切とされています。
外部に委託した業務の内部統制も評価範囲に含めます。委託した業務が重要な業務プロセスの一部を構成している場合には、受託会社(委託先)の内部統制の有効性まで評価します。クラウドの会計サービスが当たるかはSOC1レポートの読み方の記事で扱っています。
ITへの対応は、4つ目の対象ではなく、どの対象にも関わる要素です。業務プロセスの評価では、最後の手順として置かれています。評価の対象になるのは、財務報告に係る内部統制に関連するシステムです。IT統制の中身はJ-SOXのIT統制の全体像の記事にまとめています。
決めた範囲は、決めた理由とともに記録し、内部統制報告書に書きます。2023年の改訂で、重要な事業拠点の選定に使った指標とその割合、選んだ勘定科目、個別に追加した拠点と業務プロセスを、判断事由を含めて記載することが適切とされました。監査人との協議は、評価の計画段階(経営者が範囲を決めるまで)と、状況が変わったときに行うのが適切とされています。
評価は整備と運用の2段で進み、不備は重要性で区分する
CFO・管理部長が決めておくのは、不備が見つかったときの扱いです。開示すべき重要な不備かどうかを判断する指標を決め、期末日までに直す期間を計画の段階で確保します。
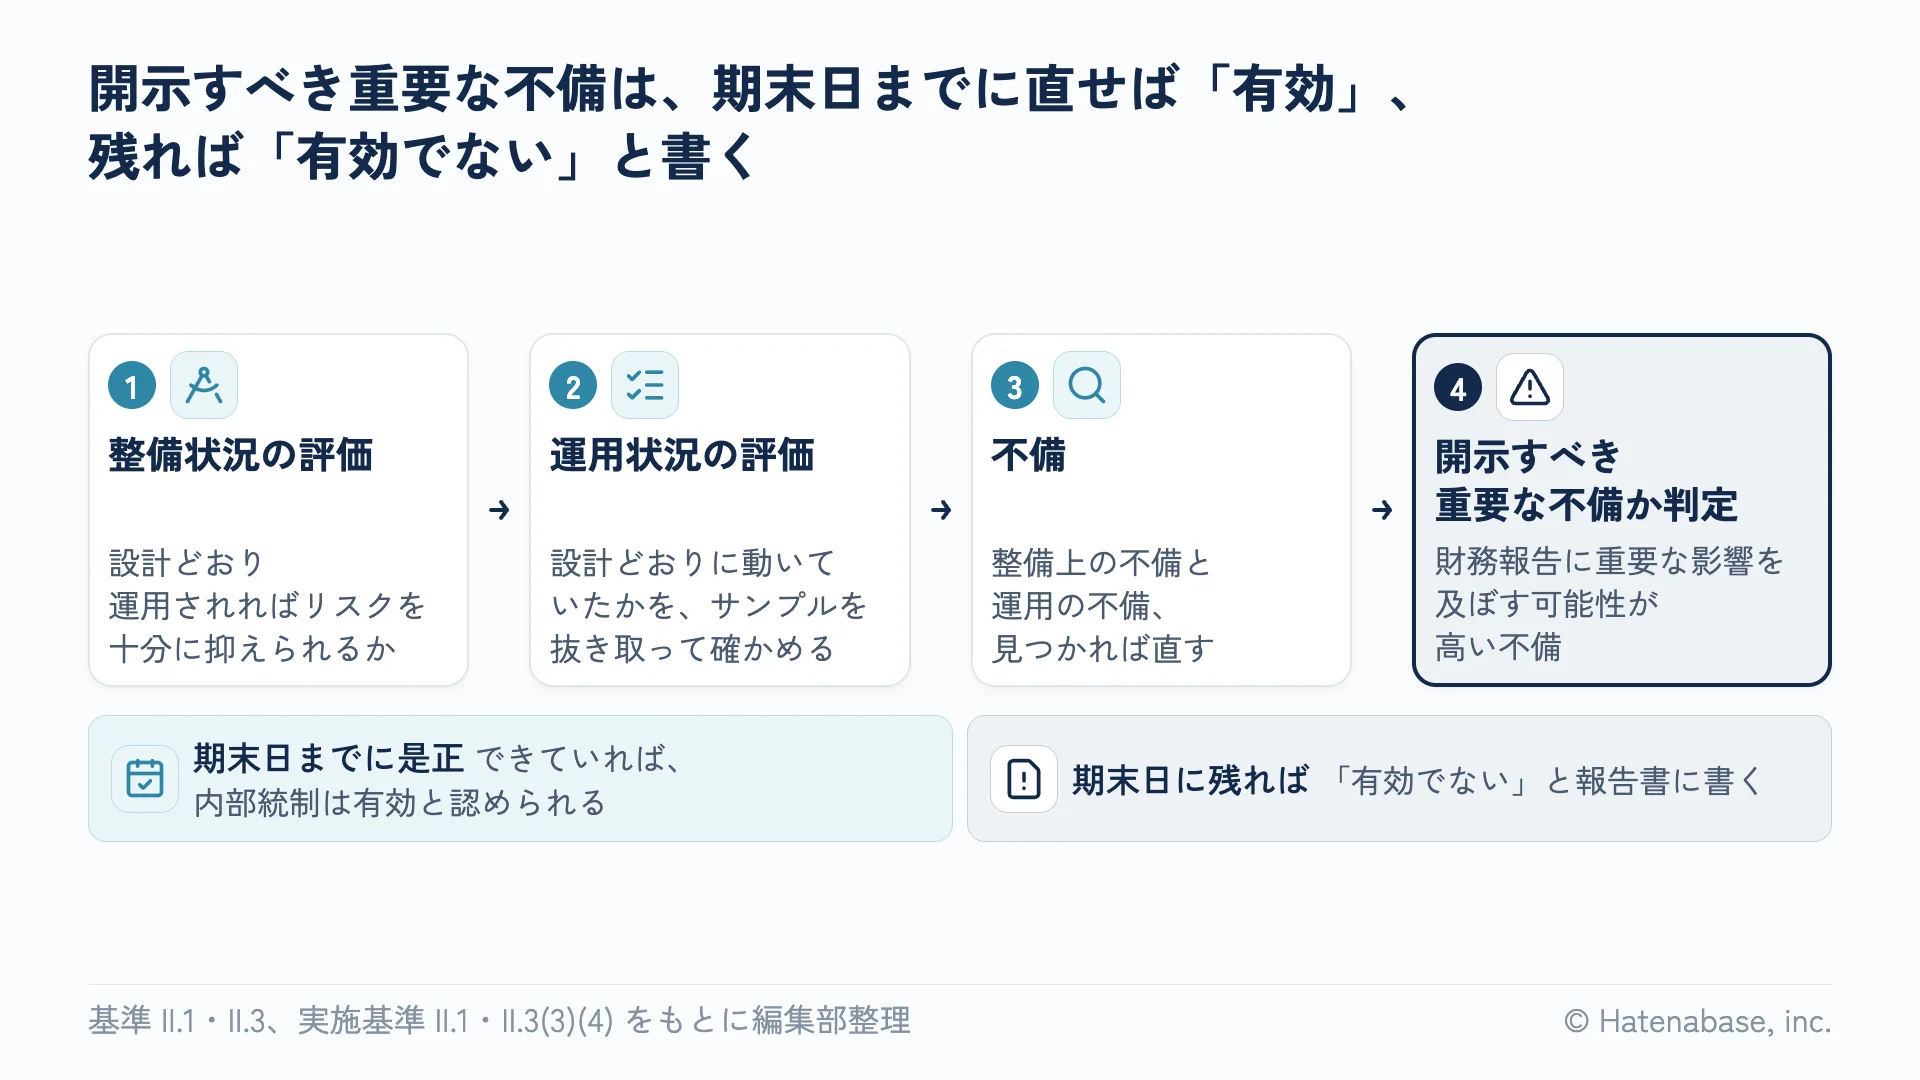
業務プロセスの評価は5つの手順で進みます。業務プロセスを把握して図や表に整理し、虚偽記載が発生するリスクと、それを低減する統制上の要点(虚偽記載を防ぐ決め手になる統制)を識別します。そのあと、整備状況、運用状況、ITを利用した内部統制の順に評価します。整理に使う図や表の例は、実施基準の参考2(業務の流れ図、業務記述書)と参考3(リスクと統制の対応)にあり、実務ではこの3つを「3点セット」と呼びます。様式は参考例で、金融庁のQ&Aは既存の規程を使ってもよいとしています。3点セットを最初に1本書くときの書き方は3点セットの最初の1本の書き方の記事にあります。
整備状況の評価では、統制が規程や方針どおりに運用されれば、財務報告の重要な事項に虚偽記載が発生するリスクを十分に低減できる設計かを確かめます。確かめ方は、関連文書の閲覧、担当者への質問、観察です。運用状況の評価では、その統制が設計どおりに運用されていたかを、原則としてサンプリング(一部の取引を抜き取って調べる方法)で確かめます。実務でよく聞く「25件」は、実施基準が監査人の試査(抜き取りによる検査)の例として挙げた数字です(日常反復継続する取引で90%の信頼度を得るには、統制上の要点ごとに少なくとも25件)。経営者評価の節には件数の定めがなく、巻末の参考図3に同じ数字が載るにとどまります。小規模で簡素な組織なら、全社的な内部統制が有効なことを前提に、通期の運用評価や各階層(部長や担当者)での評価が一律に求められるわけではありません。
不備には、統制が存在しない、あっても目的を果たせないといった整備上の不備と、意図どおりに運用されていない、誤りが多いといった運用の不備があります。不備のうち、財務報告に重要な影響を及ぼす可能性が高いものが「開示すべき重要な不備」です。該当するかは金額的・質的な重要性の両面で判断し、金額は連結総資産、連結売上高、連結税引前利益などに対する比率で見ます。実施基準は例として連結税引前利益のおおむね5%程度を挙げつつ、画一的に適用しないとしています。全社的な内部統制では、評価の責任部署が明確でない、ITに関する内部統制の不備が改善されずに放置されている、といった状態が開示すべき重要な不備の例に挙がっています。
開示すべき重要な不備でも、期末日までに是正されていれば内部統制は有効と認められます。期末日後の是正は期末日の評価には影響しませんが、報告書の提出日までに実施した是正措置は付記事項(報告書の補足の欄)に書けます。そのため実施基準は、不備を直す期間を期末日までに確保して評価の計画を組むのが適切だとしています。
評価の手続と結果、見つかった不備と是正措置は記録して保存します。保存する期間について実施基準は、有価証券報告書の縦覧期間(誰でも閲覧できる期間で、5年)を勘案して同程度とすることが考えられる、と書いています。
内部統制報告書は毎年出し、監査人は報告書の適正さに意見を述べる
CFO・管理部長がまず確かめるのは、最初の内部統制報告書の基準日と、内部統制監査が始まる年です。
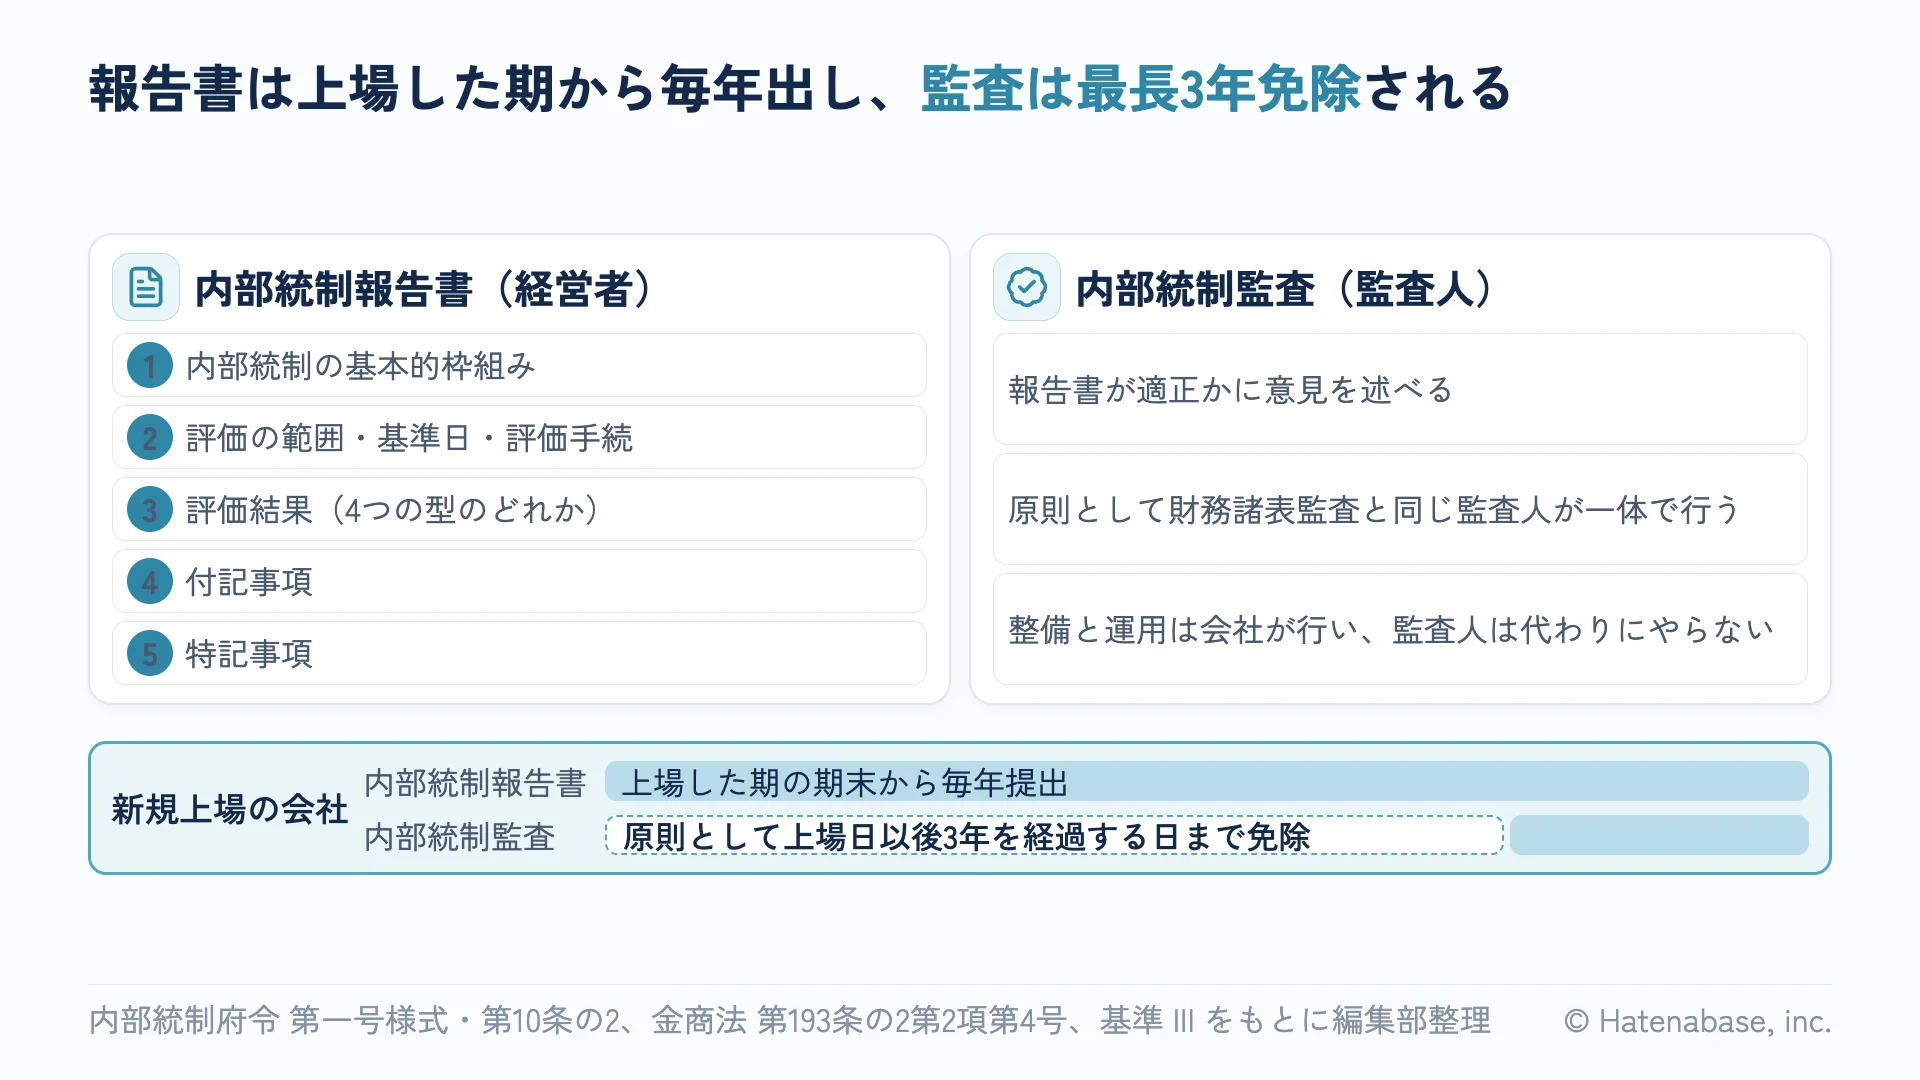
内部統制報告書は、事業年度の末日を基準日として作ります。様式は内部統制府令の第一号様式で、記載は5つの区分です。財務報告に係る内部統制の基本的枠組み(代表者らの責任、準拠した基準、内部統制の固有の限界)、評価の範囲・基準日・評価手続、評価結果、付記事項、特記事項です。付記事項には、後発事象(期末日後に起きた、評価に影響する出来事)、期末日後の是正措置、前年度に報告した不備の是正状況を書きます。評価結果は、有効、評価手続の一部が実施できなかったが有効、開示すべき重要な不備があり有効でない、重要な評価手続が実施できず表明できない、の4つの型のどれかで書きます。
内部統制監査は、経営者が作った内部統制報告書が、評価の基準に準拠して評価結果を「すべての重要な点において適正に表示しているか」について、監査人が意見を述べる監査です。ダイレクト・レポーティング(監査人が会社の内部統制を直接検証して意見を出す方式)は採用されていません。したがって、報告書に「有効でない」と書いても、その記載が適正なら適正意見が出ます。そのときは、開示すべき重要な不備がある旨と財務諸表監査への影響が、内部統制監査報告書に追記されます。
監査は、原則として財務諸表監査と同じ監査人(監査事務所も、監査を担当する責任者の業務執行社員も同じ)が一体として行います。監査人は評価体制の整備について指摘や指導はできますが、整備と運用の作業主体は、実質的にも外観的にも会社でなければならないとされています。
新規上場の会社には、監査の免除があります。原則として上場日以後3年を経過する日までに提出する内部統制報告書は、監査証明が免除されます。免除されるのは監査証明だけで、報告書は上場した期から毎年提出します。期首から3か月以内に上場した場合は、3年の起算日が期首から3か月を経過した日になります。直前事業年度の連結貸借対照表または貸借対照表で、資本金100億円以上または負債合計1,000億円以上の会社は免除の対象外です。期の途中で上場すれば、原則としてその期末が最初の基準日です。例外になる日程と、どの期に何をするかはIPO準備のJ-SOXロードマップの記事で扱っています。
2023年の改訂で、範囲の決め方と報告書の書き方がはっきりした
いまIPO準備を始める会社は、最初から改訂後の基準で評価します。改訂の背景には、開示すべき重要な不備が評価範囲の外から見つかる事例や、訂正報告書で後から報告される事例があります(前文 三)。
| 改訂点 | 中身 | 出典 |
|---|---|---|
| 報告の信頼性 | 目的の名称を広げたが、制度の目的は財務報告の信頼性のまま | 前文 二(1)① |
| 基本的要素 | 不正リスクの考慮、ITの委託業務とサイバーリスクへの対応を明記 | 前文 二(1)② |
| 内部統制の無効化 | 経営者以外の責任者が内部統制を無効にする場合も想定し、統制の例を示した | 前文 二(1)③ |
| 関係者の役割 | 監査役等と内部監査人の連携、取締役会・監査役等への報告経路 | 前文 二(1)④ |
| ガバナンスとの一体化 | ガバナンスと一体で整備し、3線モデル(業務・リスク管理・内部監査)を例示 | 前文 二(1)⑤ |
| 評価範囲 | 3分の2・3勘定を機械的に適用せず、範囲外の不備は見つけた期の範囲に入れる | 前文 二(2)① |
| 報告書 | 評価範囲の判断事由を記載し、前年度の不備の是正状況を付記事項に追加 | 前文 二(2)③ |
| 監査 | 財務諸表監査の証拠を評価範囲の検討に活用し、範囲外の不備は経営者と協議 | 前文 二(3) |
ITを利用した内部統制の評価については、以前から前年度の結果を続けて使える仕組みがあります。改訂で加わったのは、特定の年数を機械的に当てはめないという留意点です(前文 二(2)②)。
読み違えやすいポイント
- 「監査の免除は上場日から3年と覚えればよい」という読み違え。期首から3か月以内に上場すると起算日がずれ、大規模な会社は免除の対象外です。自社の日付と規模で確かめます
- 「基準に『3点セット』や『ウォークスルー』の定めがある」という読み違え。3点セットは金融庁Q&A 問32の呼び名で、様式は参考例です。ウォークスルーの語は意見書になく、取引を1件たどる手続は監査人の手続で、経営者に必須とはされていません
明日からやること
- 決算期と上場の目標時期から、最初の内部統制報告書の基準日(事業年度の末日)と提出期限(有価証券報告書と同じ)を書き出す
- 内部統制の評価を担う責任部署と担当者を決める
- 連結の事業拠点と売上高を一覧にし(単体なら本社だけ)、重要な事業拠点と、事業目的に大きく関わる勘定科目の案を作る
- 勘定科目ごとに、その数字を作る業務プロセスと使うシステムを1枚の表に書き出す
- 開示すべき重要な不備の判断に使う指標(連結税引前利益などに対する比率)の案を作り、評価範囲の案とあわせて監査法人と協議する日を決める
IT統制・J-SOX対応の進め方をご相談ください
使っているSaaSの洗い出し、IDと権限・設定変更の記録の始め方、SOC1レポートの読み込み、監査法人との協議に出す案づくりまで、公認会計士とエンジニアが一緒に整理します。