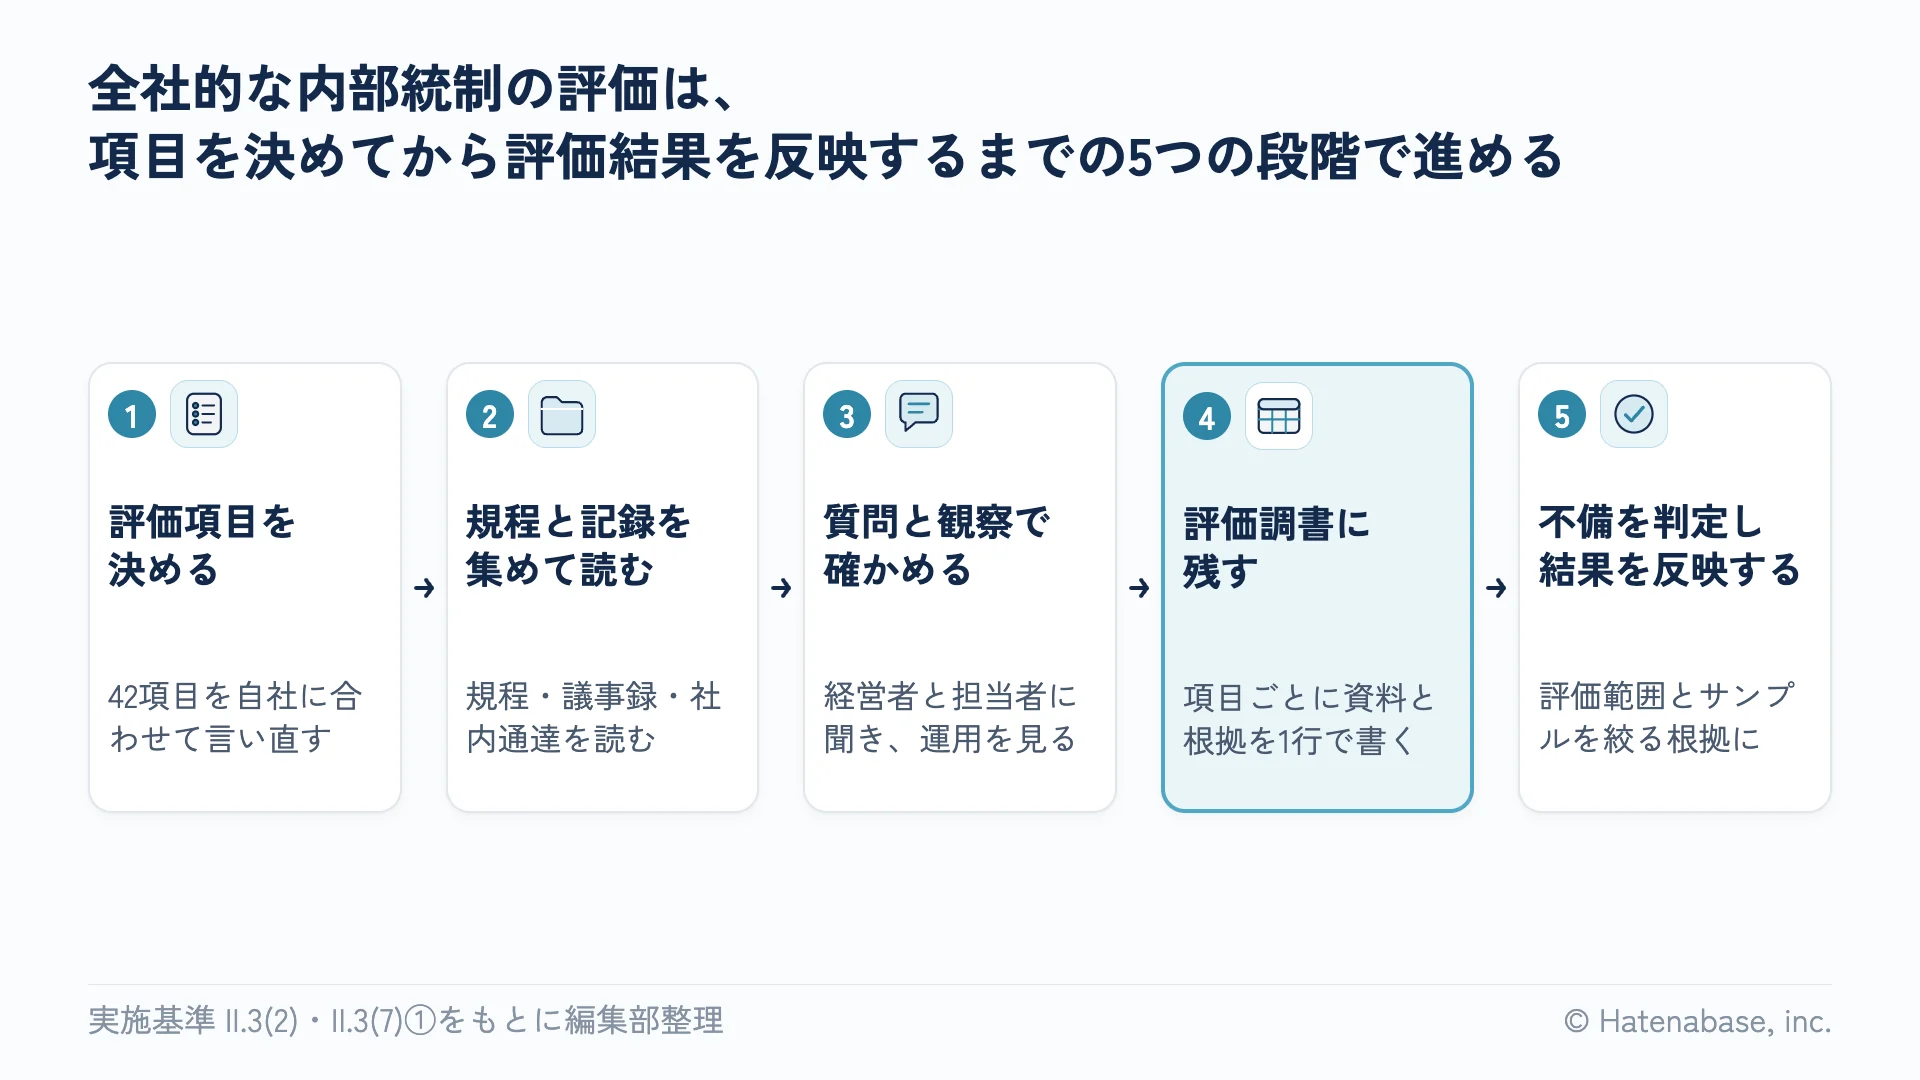
全社的な内部統制の評価は、金融庁の実施基準が例として示す評価項目(内部統制の6つの要素ごとに並ぶ42項目で、実務で「42項目」と呼ばれるもの)を、自社に合わせて言い直すところから始めます。項目ごとに規程や記録を見て、担当者と経営者に聞き、運用を観察して確かめます。確認した資料と評価の根拠は、項目ごとに評価調書に1行で残します。全社的な内部統制が有効と評価できれば、業務プロセスの評価範囲やサンプルの件数を絞る根拠になります。少人数の会社では、規程はあるのに運用の記録が無い項目が、有効と言える根拠を示しにくくなります。評価を始める前に、運用の記録の残し方を決めておきます。
この記事の要約
架空のA社(社員30人、経理2人、情シスは管理部長が兼務)は、freee会計のアドバンスプランとバクラクで経理を回し、IPO準備に入っています。監査法人から「全社的な内部統制の評価を始めてください」と言われ、経理担当のBさんが調べると、「42項目のチェックリスト」という言葉ばかりが出てきました。J-SOX(内部統制報告制度)全体の仕組みはJ-SOXの全体像の記事で、IT統制の全体像はJ-SOXのIT統制の全体像の記事で扱っています。
全社的な内部統制は、例示の42項目を自社の項目に直してから評価する
CFO・管理部長が最初に決めるのは、評価項目を実施基準の例示のまま使うか自社向けに加除するか、評価の単位を会社単体にするか子会社まで含めるか、そして誰が評価を担当するかの3つです。
全社的な内部統制とは、金融庁の基準(財務報告に係る内部統制の評価及び監査の基準。2023年4月7日改訂)で「連結ベースでの財務報告全体に重要な影響を及ぼす内部統制」と定められています。経営者は、その評価を行ったうえで、結果を踏まえて業務プロセスに係る内部統制を評価しなければならない、とされています。基準は例として、全社的な会計方針や財務方針、組織の構築や運用に関する経営判断、経営レベルの意思決定のプロセスを挙げています。
評価項目は、基準と同じ文書に収められた実施基準の参考1「財務報告に係る全社的な内部統制に関する評価項目の例」が出発点になります。参考1は、内部統制の6つの基本的要素(統制環境、リスクの評価と対応、統制活動、情報と伝達、モニタリング、ITへの対応)ごとに、「〜しているか」の形の項目を並べています。数えると、統制環境13、リスクの評価と対応4、統制活動7、情報と伝達6、モニタリング7、ITへの対応5の合計42項目です。実務で「42項目」と呼ばれるのはこの数で、参考1の中に42という数字が書かれているわけではありません。
参考1はあくまで例です。実施基準は、必ずしも参考1の例によらない場合があることと、参考1の例による場合でも適宜加除修正がありうることに留意する、としています。監査人の側にも基準があります。日本公認会計士協会の財務報告内部統制監査基準報告書第1号(以下、内基報1)は、経営者の採用する評価項目が企業の状況に即した適切な内容か、評価単位が適切かを監査人が検討する、としています。A社なら、子会社が無いので評価単位は会社単体です。たとえば参考1の「監査役等は内部監査人及び監査人と適切な連携を図っているか」という項目は、内部監査の担当を置いていないA社では、「監査役が、監査法人と年に何回、何を共有しているか」のような自社の言葉に直してから評価します。
評価する人も決めておきます。実施基準は、自分の業務を自分で評価することにならない範囲で、経理部や内部監査部など既設の部署を活用して評価できるとしています。金融庁のQ&Aも、評価対象の業務から独立して客観性を保てば、同じ部内の別のチームが評価してもよいとしています(問29)。A社では、経理のBさんが評価の事務局を務めます。ただ、経理規程や承認経路の項目は、Bさんにとっても承認者の管理部長にとっても自分の業務です。そこでこの項目は、整備に関わっていない外部の専門家に評価を頼み、監査役がその結果を確かめる分担にします。
評価は、規程と記録の閲覧、担当者への質問、運用の観察の3つを組み合わせる
CFO・管理部長が押さえておくのは、参考1の42項目のうち15項目が「経営者は」を主語にし、経営者の方針や判断そのものを問う点です。確かめ方の中心は経営者への質問になるので、経営者が時間を取らないと評価が終わりません。
実施基準は、全社的な内部統制の評価方法を「評価対象となる内部統制全体を適切に理解及び分析した上で、必要に応じて関係者への質問や記録の検証などの手続を実施する」としています。手続の名前を具体的に挙げているのは業務プロセスの運用評価のほうで、関連文書の閲覧、担当者への質問、業務の観察、実施記録の検証などです。編集部では、これをもとに、全社的な内部統制の評価の手続を閲覧、質問、観察の3つに整理しています。
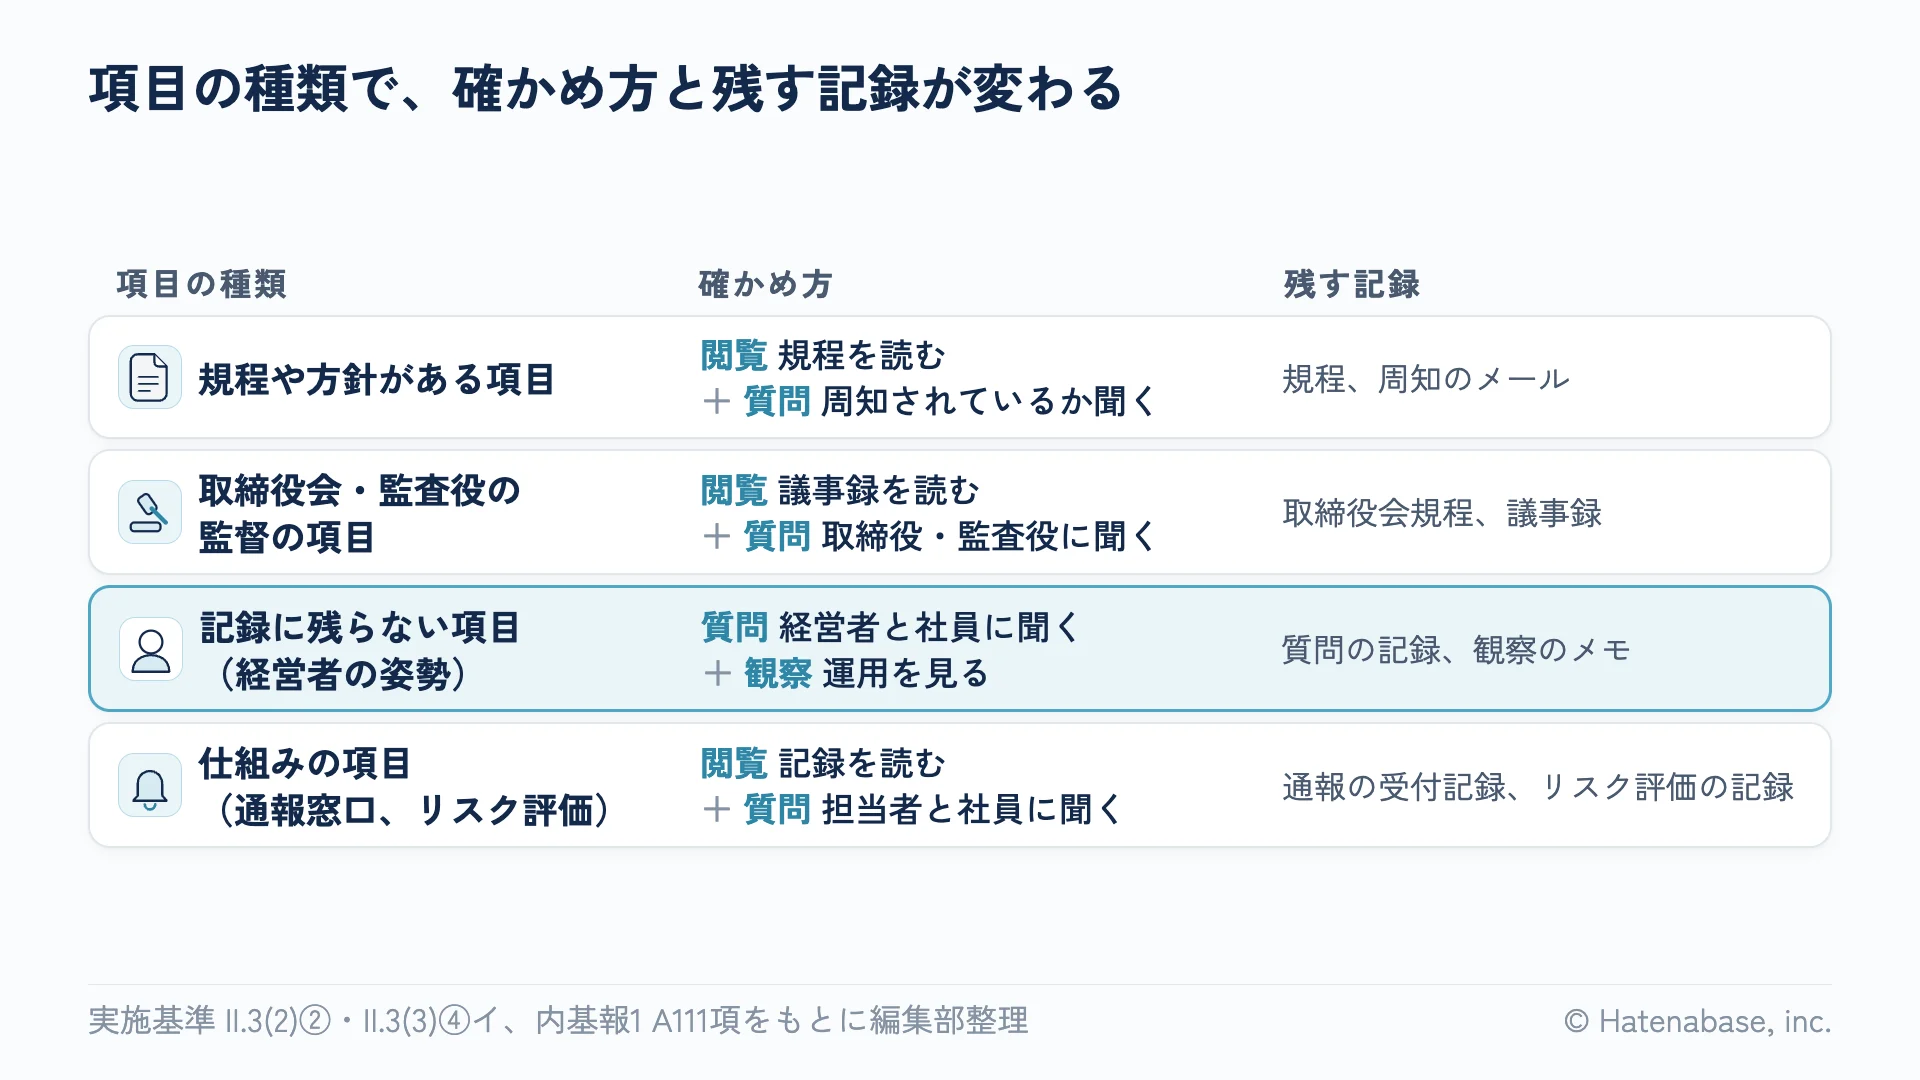
3つの使い分けは、項目の種類で決まります。規程や方針がある項目は、規程を閲覧し、周知されているかを担当者への質問で確かめます。取締役会や監査役の監督に関する項目は、議事録を閲覧し、取締役や監査役に質問します。経営者の姿勢のように記録に残らない項目は、経営者と社員への質問と、日々の運用の観察で確かめます。通報窓口やリスク評価のような仕組みの項目は、受付記録やリスク評価シートを閲覧し、担当者と社員に質問します。内基報1も、統制環境の項目には運用状況の記録が無いものがあるとし、その場合は監査人が質問や観察などで確かめるとしています。
実施基準は、小規模で簡素な組織が残す評価の記録の例として、経営者から組織の内外の者に対する質問書を挙げています。監査人は各項目の評価結果に至った根拠を確認するので、編集部では、質問書の「はい」の回答に裏付けの規程や議事録を添えて根拠にすることを勧めています。
経営者の評価の時点は期末日です。一方で監査人は、全社的な内部統制の評価の検討を監査の早い段階で行い、期末日まで引き続き有効であることを確かめます。そこで編集部では、期中に一度評価を一通り行い、期末の近くに規程や体制の変更が無かったかを確かめて記録する、2段階の進め方を勧めています。
評価調書は、項目ごとに「確認した資料」と「評価の根拠」を1行で残す
CFO・管理部長が決めるのは、評価調書(評価の手順と結果を項目ごとに残す表)を誰が作って誰が承認するか、そして集めた資料をどこに保管するかです。
実施基準は、記録する事項の例として、「全社的な内部統制の評価にあたって、経営者が採用する評価項目ごとの整備及び運用の状況」と、評価手続と評価結果、見つかった不備と是正措置を挙げています。監査人は、経営者による全社的な内部統制の評価の状況を示した記録を入手して検討します。そのうえで、記録の閲覧や質問を通じて、各評価項目についての経営者の評価結果と、その結果に至った根拠を確認します。
記録の形式は自由です。実施基準は、記録の形式や方法は一律に規定されず、企業が作成・使用している記録を利用し、必要に応じて補足すれば足りるとしています。金融庁のQ&Aも、業務の記録に実施者の印鑑は求められておらず、保存は紙のほか磁気媒体などでもよいと書いています(問47)。評価調書と資料も同じ考え方で、編集部では、スプレッドシートとクラウドのフォルダで足りると考えています。
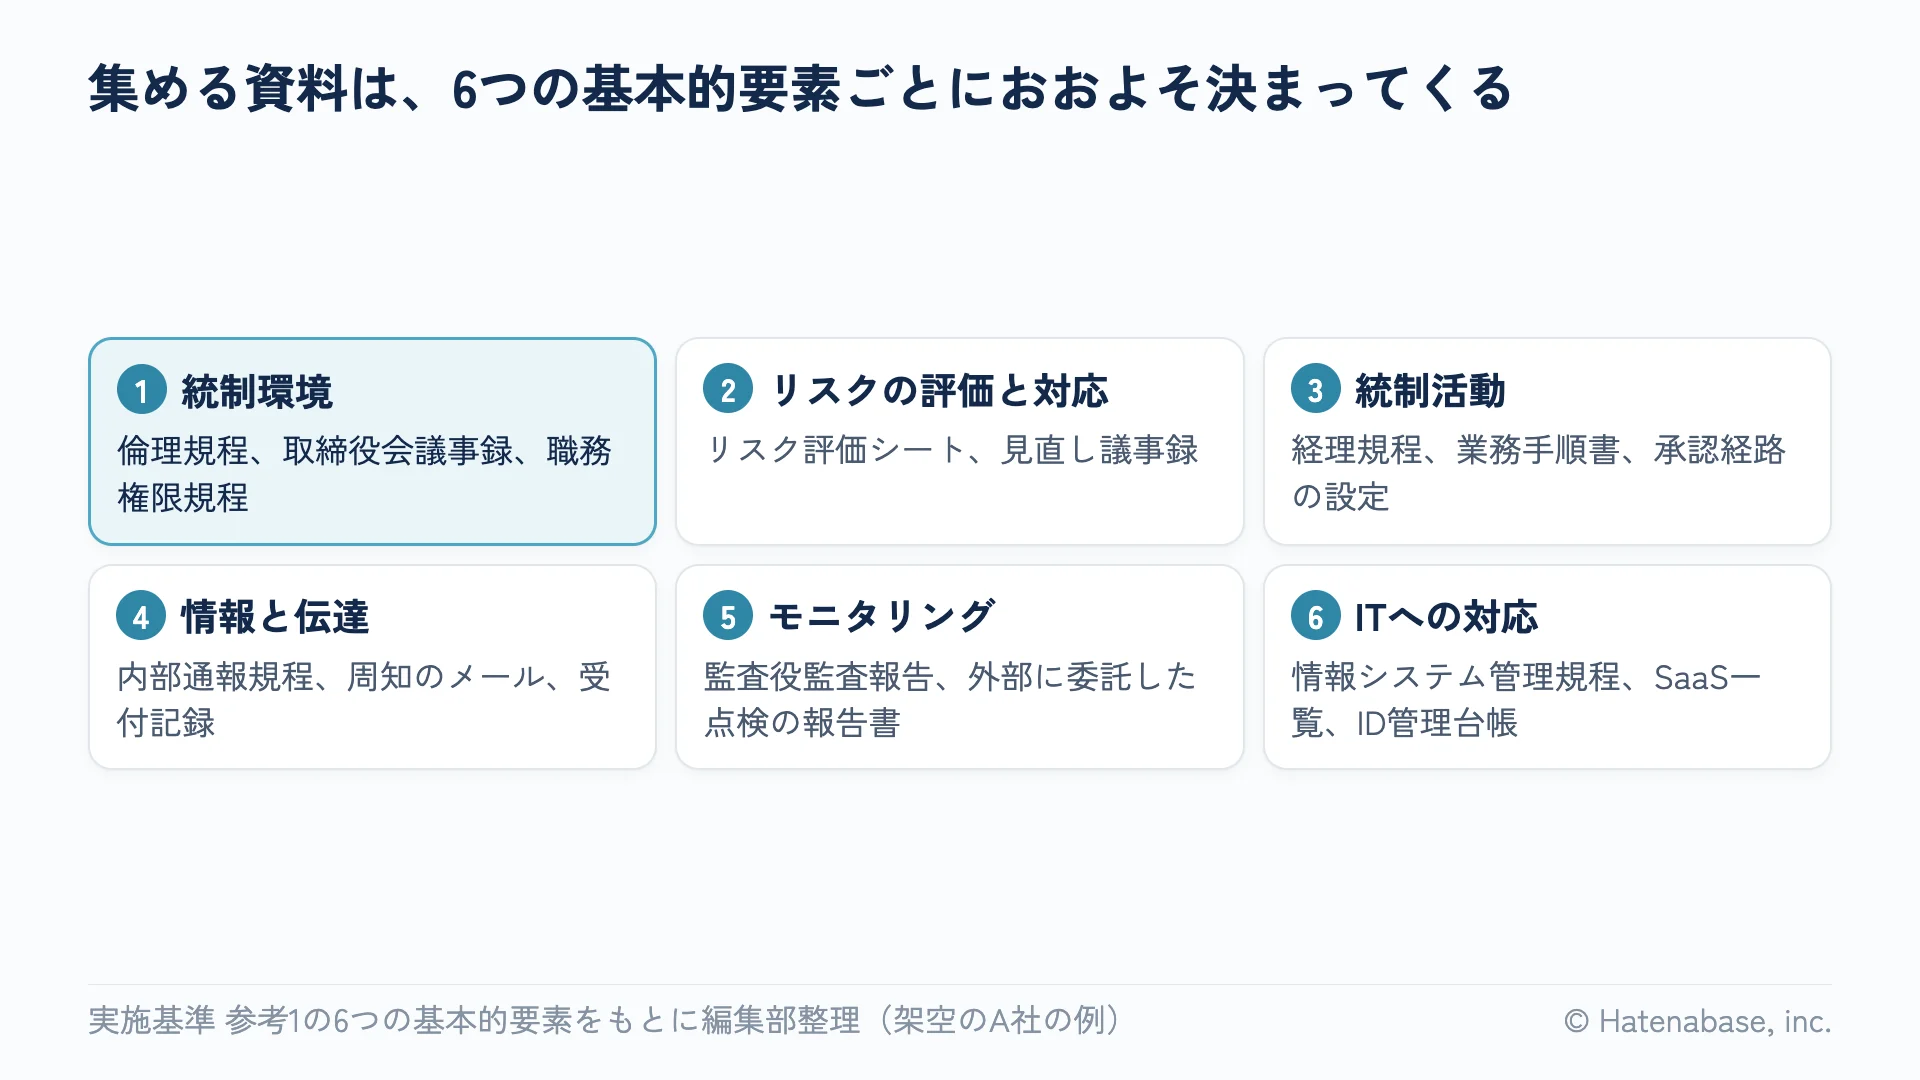
図の資料を手元にそろえたら、評価調書を作ります。編集部では、列を「項目」「評価の着眼点」「確認した資料」「評価結果」「不備の有無」「備考」の6列にしています。項目の構成は参考1の6つの基本的要素に、残す中身は実施基準が挙げる記録の例に合わせた編集部の整理です。架空のA社に当てはめた行を示します。評価結果と不備の有無の列は、記入例として1行目だけ埋め、ほかは空欄にしてあります。実際には、評価を終えた項目から埋めていきます。
| 項目 | 評価の着眼点 | 確認した資料 | 評価結果 | 不備の有無 | 備考 |
|---|---|---|---|---|---|
| 統制環境 1 経営者による財務報告の基本方針 | 経営者が財務報告と内部統制の基本方針を示し、決議と通達で伝えているか | 取締役会議事録、社内通達 | 整備・運用とも有効 | なし | 期初の取締役会で決議し、翌月に全社へ通達 |
| 統制環境 2 取締役会と監査役の監督 | 規程に監督の責任があり、議事録に内部統制の報告と審議が残るか | 取締役会規程、監査役監査基準、議事録、監査役監査報告 | |||
| 統制環境 3 財務報告に必要な能力と人員 | 経理2人で足りない分を外部の会計士で補い、成果物を社内で確認しているか | 組織図、業務分担表、外部専門家との契約書、確認記録 | |||
| リスクの評価と対応 4 リスクの再評価 | 組織・システムの変更時に、不正リスクを含めて見直す手順と記録があるか | リスク評価シート、見直しの会議の議事録 | |||
| 統制活動 5 職務分掌と業務手順 | 職務権限規程の承認権限が、freee・バクラクの承認経路と一致しているか | 職務権限規程、経理規程、承認経路の設定画面 | |||
| 情報と伝達 6 内部通報の窓口 | 通常の報告経路から独立した窓口があり、全社員に周知されているか | 内部通報規程、周知のメール、受付記録 | |||
| モニタリング 7 経営者による結果の検討 | 監査役と外部の専門家の点検の報告を経営者が受け、是正の指示と期限を残しているか | 監査役監査報告、点検の報告書、是正状況の一覧 | |||
| ITへの対応 8 IT全般統制と業務処理統制の方針と手続 | SaaSの利用、IDと権限、設定変更の方針が文書化され周知されているか | 情報システム管理規程、SaaS一覧、ID管理台帳 |
評価調書のExcel版(6列に通し番号と基本的要素の列を足した8列と、確認した資料の一覧シート)は、Excel のひな形をダウンロードするからダウンロードできます。
評価結果の欄は、整備状況と運用状況を分けて書きます。整備状況では、項目の趣旨を満たす規程や体制があり、周知されて使われているかを見ます。運用状況では、それが期中に実際に動いていたかを見ます。不備の有無の欄には、不備とした理由と是正の担当と期限を書き、是正が終わったら再評価の日付を足します。
確認した資料は、資料名、保管場所、作成日、確認した日と確認者を一覧にして、期ごとのフォルダに保管します。実施基準は、保存期間は企業が判断するとしたうえで、有価証券報告書とその添付書類の縦覧期間(5年)と同程度の期間の保存が考えられるとしています。
前年度の評価結果を使う場合も、記録が要ります。実施基準は、特に重要な項目を除き、前年度の評価結果が有効で整備状況に重要な変更がない項目は、その旨を記録することで前年度の運用状況の評価結果を継続利用できるとしています。備考の欄に、前年度の結果を使う理由と、変更が無かったことをどう確かめたかを書きます。
全社的な内部統制が有効なら、業務プロセスの評価の範囲と手続を絞れる
CFO・管理部長が知っておくべきなのは、全社的な内部統制の評価結果が、業務プロセスの評価にかかる工数を直接左右することです。
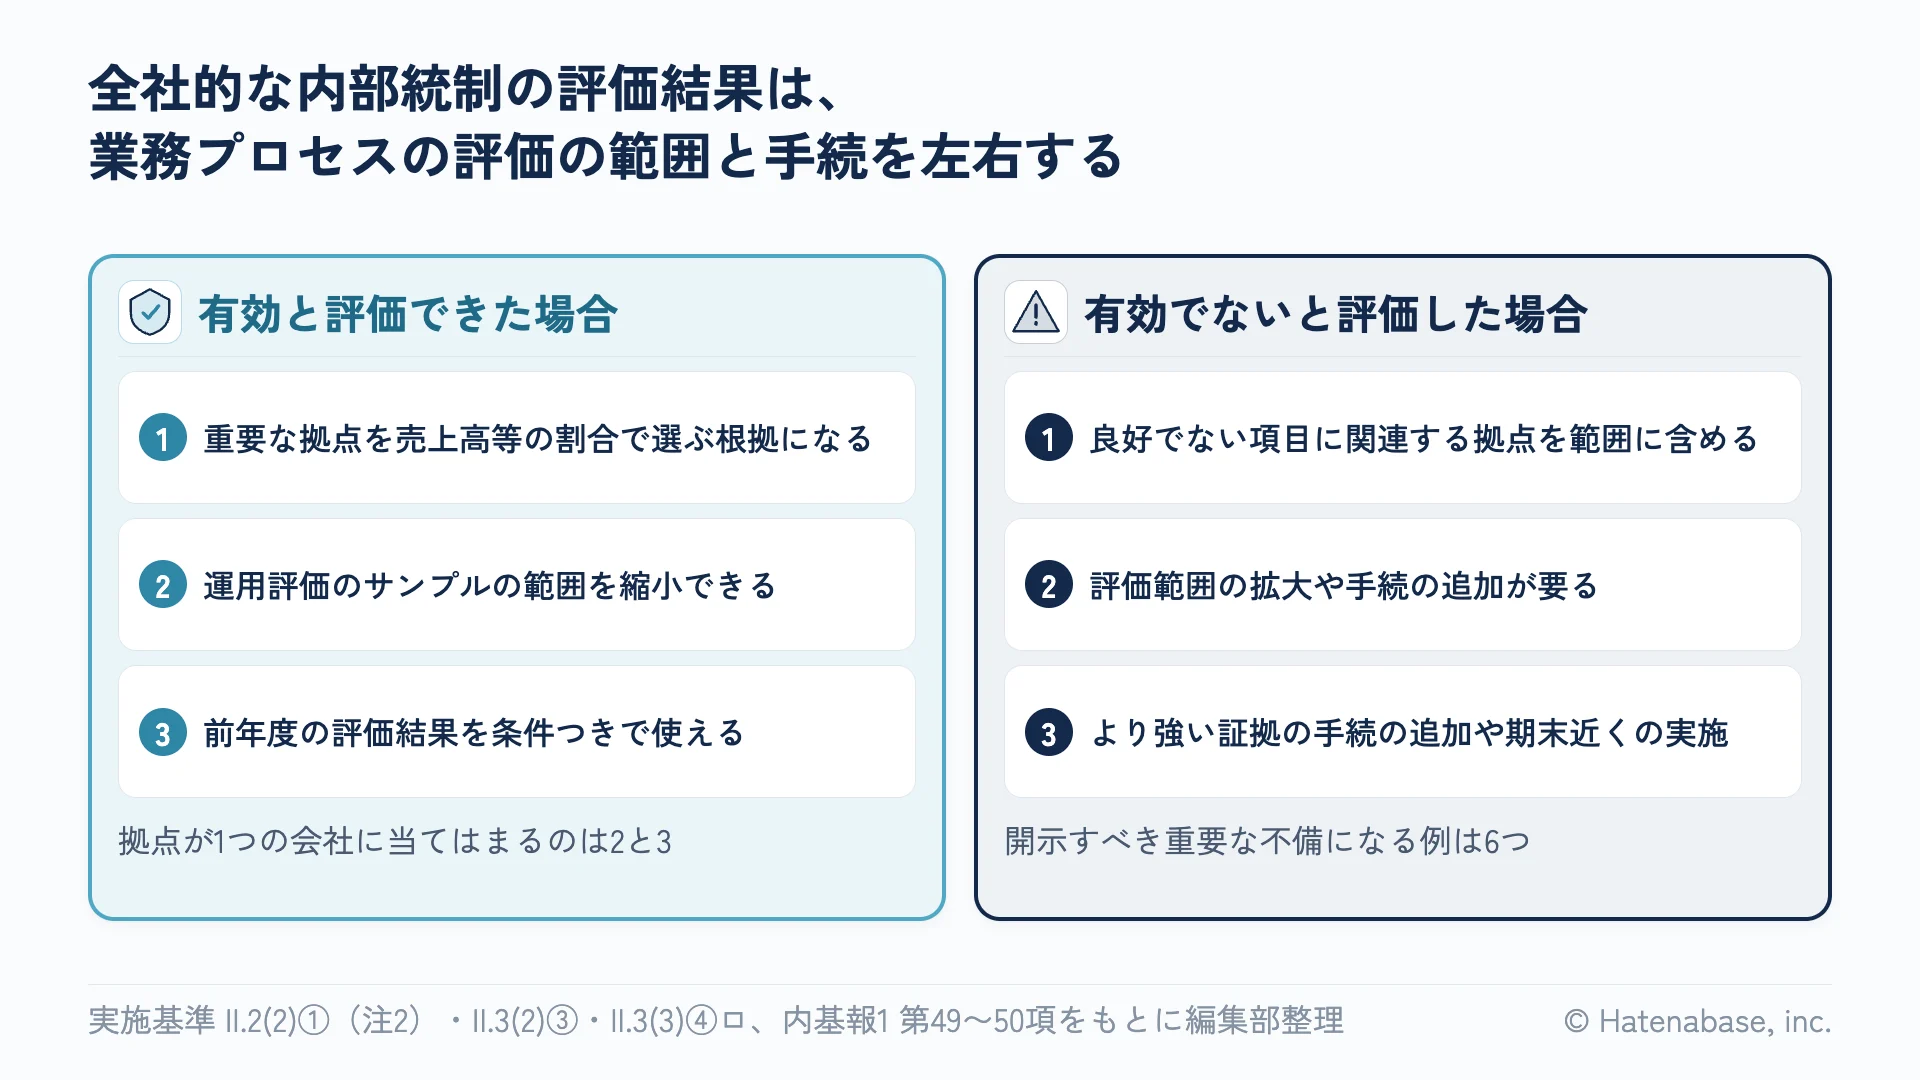
実施基準は、全社的な内部統制の評価結果が有効である場合、業務プロセスの評価でサンプリングの範囲を縮小するなど簡易な評価手続を取れるとしています。重要性等を勘案して、評価範囲の一部を一定の複数会計期間ごとに評価の対象にする考え方も示しています。有効でない場合には、影響を受ける業務プロセスの評価について、評価範囲の拡大や評価手続の追加などの措置が必要になります。内基報1は、この考え方を「トップダウン型のリスク・アプローチ」と呼んでいます。まず全社的な内部統制を評価し、その結果を踏まえて、全社的な内部統制では重要な虚偽記載を防止・発見できないと判断した業務プロセスの統制を評価する、という進め方です。
絞り込みができるのは、3つの場面です。1つ目は事業拠点の選定です。全社的な内部統制の評価が良好であれば、評価の対象にする事業拠点を、連結ベースの売上高等のおおむね3分の2程度に達するまでとする考え方があります。良好でない項目があれば、関連する事業拠点を評価範囲に含めます。2023年の改訂は、この例示を機械的に適用すべきでないとしています。2つ目はサンプルの件数で、全社的な内部統制の評価結果が良好である場合などに、サンプリングの範囲を縮小できます。内基報1は、日常反復的な取引で例示される25件のサンプル数について、全社的な内部統制の評価が有効であることが前提になっていると考えられる、としています。3つ目は前年度の評価結果の利用です。統制上の要点(業務プロセスの中で財務報告の誤りを防ぐ要になる統制)のうち、特に重要なものを除き、前年度有効で重要な変更がないものは、その旨を記録すれば前年度の評価結果を使い続けられます。
A社のように拠点が1つの会社に当てはまるのは、2つ目と3つ目です。経理2人で運用評価を回すには、全社的な内部統制を先に有効な状態にして、サンプルの件数と毎期の評価範囲を監査法人と協議できる根拠を持っておくのが近道だと、編集部では考えています。実施基準も、小規模で簡素な組織については、適切な全社的な内部統制を前提に、一律に通期の運用評価が求められるものではないとしています。
逆に、全社的な内部統制に不備がある場合の影響は大きくなります。実施基準は、開示すべき重要な不備(財務報告に重要な影響を及ぼす可能性が高い不備)となる全社的な内部統制の不備の例を6つ挙げています。取締役会や監査役等が内部統制の整備・運用を監督・監視・検証していない、内部統制の有効性を評価する責任部署が明確でない、整備状況の記録が無くて取締役会や監査役等が検証できない、などです。内基報1も、評価結果が有効でない場合に、経営者がより強い証拠力の手続の追加や期末に近い時期の実施で対応しているかを監査人が検討する、としています。
少人数の会社では、規程はあるのに運用の記録が無い項目で、有効と言える根拠を示しにくい
CFO・管理部長が判断するのは、規程を整えることと、運用の記録を残す仕組みを作ることの、どちらに人手を先に使うかです。編集部の見立てでは、少人数の会社は運用の記録を残す仕組みを先にします。
実施基準は、組織構造が相対的に簡易な場合には全社的な内部統制の重要性が高くなることがある、としています。一方で、少人数の会社は規程を作ったあとの運用が記録に残りにくく、評価のときに「有効と言える根拠」が手元にない項目が出てきます。日本公認会計士協会の監査基準報告書315(財務諸表監査の基準)も、複雑でない企業では経営者と従業員の意思疎通が正式な形で行われないことが多く、統制環境の各要素についての監査証拠が文書化された形で入手できない場合があると書いています。監査人は質問や観察で確かめますが、実施基準は経営者の側に、暗黙のうちに行われている社内の決まり事を明文化しておくことが重要だとしています。
| 起きやすいこと | なぜ根拠を示せないか | 先に決めること |
|---|---|---|
| 規程はあるが、運用の記録が無い | 整備状況は示せても、運用状況を示す根拠が無い | 周知のメールや会議の議事録を、期ごとのフォルダに残す |
| 取締役会の議事録に内部統制の議題が無い | 監査人が確認する開催実績の記録や議事録が無い | 内部統制の基本方針と評価結果を、取締役会の年間の議題に入れる |
| 評価する人が自分の業務を評価している | 評価の客観性を示せない | 経理と承認経路の項目は、整備に関わっていない外部の専門家に評価を頼む |
| 経理の人数が少なく、決算を外部に頼っている | 直ちに不備にはならないが、成果物の確認を求められる | 外部の会計士の成果物を社内で確認した記録を残す |
| 監査役の監査があるから経営者評価は要らないと考える | 監査役の監査は経営者評価の代わりにならない | 監査役の監査と経営者評価を分けて記録する |
基準は、取締役会が内部統制の整備及び運用に係る基本方針を決定し、全社的な内部統制の重要な一部である、としています。監査人は、取締役会や監査役等の責任が記載された規定と、開催実績の記録や議事録等があるかを確認します。A社では、期初の基本方針の決議と、半期ごとの評価の途中経過の報告を、取締役会の年間の議題に入れます。
ITに関する項目について、内基報1は、全社的な内部統制にはITに係る全社的な内部統制も含まれるとしています。対象になるのは、ITに関する基本方針、体制及び手続が整備され周知されていることと、ITに関するリスクが評価され対応されていることです。参考1のITへの対応の5項目をさらに細かく見るITGC(ITに係る全般統制)とITAC(ITに係る業務処理統制)の全体像はJ-SOXのIT統制の全体像の記事で、IDと権限の棚卸の記録は権限の棚卸の進め方の記事で扱っています。
読み違えやすいポイント
| 読み違えやすい読み方 | 原文では |
|---|---|
| 42項目を実施基準の例示の文言のまま質問票にして、○を付ければ評価は終わる | 42項目は例示で、加除修正がありうる。監査人は項目の適切さと、各項目の評価結果に至った根拠を確認する。 |
| 全社的な内部統制が有効なら、業務プロセスの評価は3年に1回でよい | 3年は監査人向けの指針の例示で、上限でも下限でもない。複数会計期間の長さは業務プロセスの重要性等で判断する。前年度の評価結果の継続利用は別の仕組みで、年数の定めはない。 |
明日からやること
- 例示の42項目を表に写し、自社の言葉に言い直す
- 該当しない項目は、削った理由を備考に書く
- 評価調書を6列で作り、項目ごとに確認する資料と、聞く相手(備考の欄)を書き込む
- 自分の業務を自分で評価しない分担(整備に関わっていない外部の専門家への依頼)を決める
- 取締役会の年間の議題に、内部統制の基本方針の決議と評価結果の報告を入れる
- 周知のメール、会議の議事録、外部専門家の成果物の確認記録を、期ごとのフォルダに残す仕組みを決める
- 期中に一度評価を一通り行い、期末の近くに変更の有無を確かめて記録する予定を立てる
- 評価結果を監査法人と共有し、業務プロセスの評価のサンプル件数と毎期の評価範囲を協議する
上場までのどの時期に何を整えるかはIPO準備のJ-SOXロードマップの記事で、業務プロセスの文書化(3点セット)の始め方は3点セットの最初の1本の書き方の記事で扱っています。
IT統制・J-SOX対応の進め方をご相談ください
使っているSaaSの洗い出し、IDと権限・設定変更の記録の始め方、SOC1レポートの読み込み、監査法人との協議に出す案づくりまで、公認会計士とエンジニアが一緒に整理します。