架空のA社で考えてみます。社員は30人、経理は2人です。会計はfreee会計、経費精算と請求書の受け取りはバクラクで回しています。3月決算で、上場準備に入って1年目です。
秋の打ち合わせの最後に、監査法人から「会計システムと経費精算のSOC1レポートを入手しておいてください」と言われます。freeeは公式ヘルプで、担当営業かプロダクト内のサポートに問い合わせるよう案内していて、依頼から数日後に納品、とも書いています。届くのは数十ページのPDFです(ページ数は仮の例です)。表題は「受託業務に係る内部統制の保証報告書」です。
管理部長はPDFをフォルダに保存し、監査法人に「入手しました」と返しかけます。しかし、手に入れただけでは、自社の評価に使ったことにはなりません。というのも、報告書には「利用する会社の側でやってほしい統制」が書かれていて、それをA社が実施しているかは別に確かめる必要があるからです。対象期間が会計期間と半分しか重ならないことも、使っている機能が対象外のこともあります。
では、入手した経理責任者と内部監査担当は、何を読み、何を整えればよいのでしょうか。A社の例で見ていきます。SaaSの環境で自社に残るIT全般統制はSaaSで経理を回す会社に残るITGCの記事、自動化された統制の評価は承認フローや自動仕訳をITACとして評価する記事、上場準備の期ごとの進め方はIPO準備のJ-SOXロードマップの記事で扱います。
SOC1レポートは、クラウドサービスに委ねた業務の統制を、自社の内部統制の評価に使うための材料です。実施基準は、報告書を使う場合に十分な証拠かどうかを検討するよう求めています。この記事で勧める読む順番は、対象サービスと機能、タイプ、対象期間、監査人の意見、テスト結果と例外、利用者側で求められる統制(相補的な内部統制)、再委託先の扱いの7項目です。報告書の期間外や対象外の部分は、別の報告書、ブリッジレター、自社の統制で補い、何で補うかは監査法人と協議して決めます。
この記事の要約
SOC1レポートは、委託先の統制を自社の評価に使うための材料
SOC1レポートは何のためのもので、基準はどう使うよう求めているのか。まず位置づけと、読むときに出てくる言葉を整理します。
この記事に出てくる用語
| 用語 | ひとことで言うと | 身近な例(架空のA社) |
|---|---|---|
| SOC1レポート(保証報告書) | ベンダーが財務報告に関係する自社の統制を説明し、ベンダーが依頼した監査人がそれを確かめた報告書 | freeeとバクラクに依頼して届くPDF |
| 委託会社・受託会社 | 業務の一部を外に任せる会社と、任された会社 | A社が委託会社、freeeやバクラクのベンダーが受託会社 |
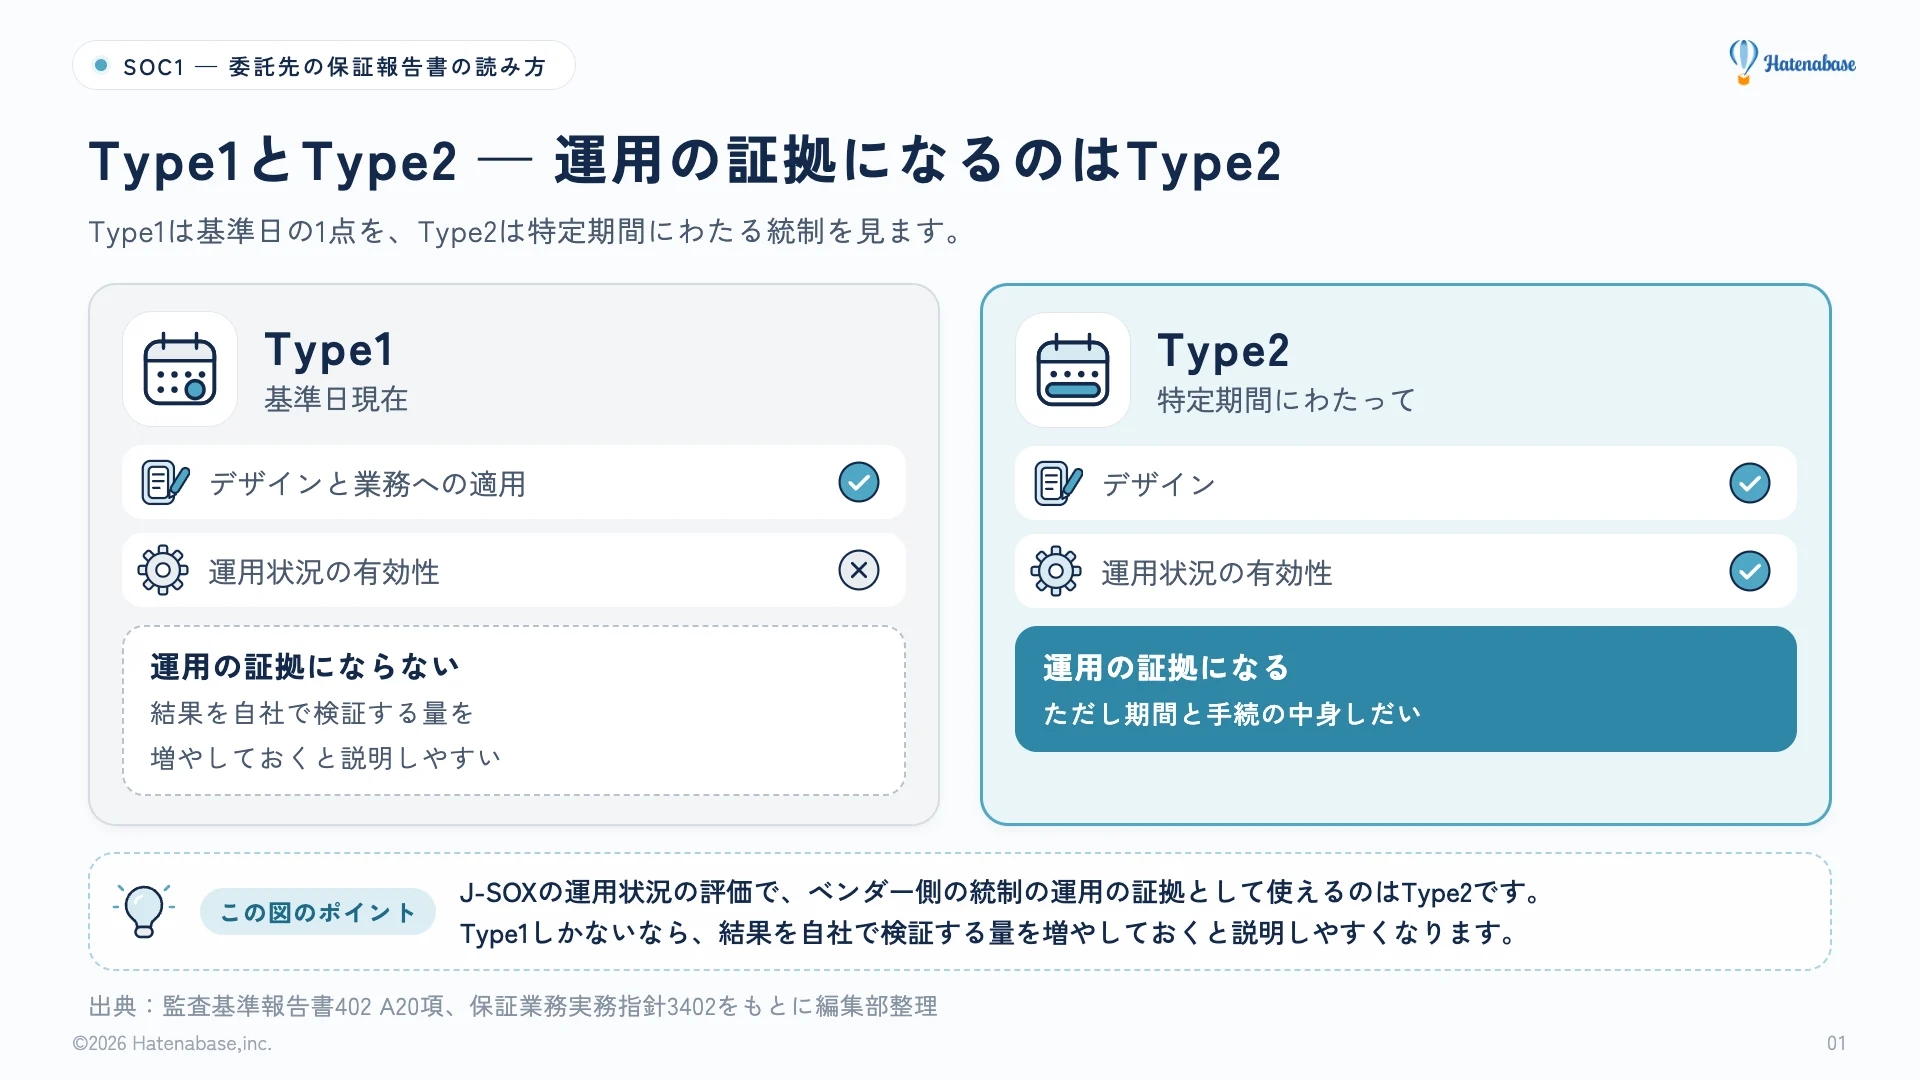
| Type1・Type2 | Type1は基準日の1時点で統制のデザインと業務への適用を、Type2は一定期間の運用まで確かめた報告書 | A社が運用の証拠に使えるのはType2 |
| 記述書 | ベンダーが自社のシステムと統制を説明した部分 | 仕訳の登録や承認の仕組みと、それを守る統制が書かれている |
| 相補的な内部統制(CUEC) | ベンダーが「利用する会社の側でやっておいてほしい」と想定している統制 | 利用者IDの発行と削除は、A社が自分で管理する |
| 除外事項付意見 | 重要な問題があるときに出る、無限定ではない意見 | 限定意見、否定的意見、意見不表明のどれか |
| 再受託会社 | ベンダーがさらに業務を任せている先 | ベンダーが使うクラウド基盤の事業者 |
| ブリッジレター | 報告書の期間の末日から会計期間の末日までに、大きな変更がなかったかをベンダーが自ら書く書面 | A社の3月決算に合わせて、1〜3月分を依頼する |
基準は「入手」ではなく「検討」を求めている
金融庁の実施基準は、委託業務が企業の重要な業務プロセスの一部を構成している場合、経営者は受託会社の業務について、その内部統制の有効性を評価しなければならないとしています(実施基準 II.2(1)②イ)。つまり、外に任せた業務も、重要なら自社の評価の範囲に入る、と読めます。とはいえ、クラウド会計や経費精算SaaSを評価の範囲に入れるかは、監査法人と協議して決めます。
評価の方法の例として、実施基準は次の2つを挙げています(同 ロ)。原文は「以下の手続のいずれかにより内部統制の有効性を評価することも考えられる」という書き方で、この2つに限る趣旨ではありません。右の列は編集部がクラウド会計に当てはめた例です。
| 方法 | 実施基準の書き方 | クラウド会計に当てはめた例 |
|---|---|---|
| a サンプリングによる検証 | 委託業務結果の報告書と基礎資料との整合性を検証し、委託業務の結果の一部の項目を企業内で実施して検証する | 銀行明細とクラウド会計の残高を照合し、抽出した仕訳を証憑から再計算する |
| b 受託会社の評価結果の利用 | 評価結果を記載した報告書等を受託会社から入手し、自らの判断で評価の代替手段とする。報告書等が十分な証拠を提供しているかどうかを検討する | ベンダーのSOC1レポートを入手し、対象範囲・期間・結果を読んで、自社の評価に使えるかを判断する |
SOC1レポートは b の「報告書等」の代表です。では、入手すれば足りるのでしょうか。実施基準はそう書いておらず、「十分な証拠を提供しているかどうかを検討しなければならない」としています。届いた報告書を読み、使えるかを自社で判断する、ということです。その中身が7項目です。
監査人も同じ報告書を読む
内部統制監査では、監査人も、企業が入手した報告書等が十分な証拠を提供しているかを検討します(実施基準 III.4(2)③)。財務諸表監査でType2の報告書を運用の証拠に使う場合、監査基準報告書402 第16項は4つの評価を求めています。
1つ目は、基準日や対象期間が監査人の目的にとって適切か。2つ目は、記述書の相補的な内部統制が会社に当てはまるか。当てはまれば、会社がデザインして業務に適用しているかを理解し、適用していれば運用を評価します。3つ目は、運用評価手続の対象期間と、その後の経過期間が適切か。4つ目は、手続と結果が会社の財務諸表のアサーション(数字が正しいと言えるための観点)に関係するかです。
期間は合っているか、会社の側の宿題は果たされているか、自社の数字に関係するか、と言い直せます。会社が同じ観点で先に読んでおけば、監査人との協議を「入手したかどうか」ではなく「どう使うか」から始めやすくなります。
SOC1とSOC2、Type1とType2
SOCレポートは米国公認会計士協会(AICPA)の分類で、国内の実務指針との対応は実務ガイダンス第5号 Q1 が示しています。「想定する利用者」の列は、3402 第52項(5)と3702 第7項(20)から整理しました。
| 分類 | 主題 | 国内の実務指針 | 想定する利用者 |
|---|---|---|---|
| SOC1 | 財務報告に係る内部統制 | 保証業務実務指針3402 | 委託会社と委託会社監査人 |
| SOC2 | Trustサービス規準に係る内部統制(情報セキュリティ等) | 保証業務実務指針3702(2022年10月13日に3850から番号変更) | 委託会社、予想される委託会社、委託会社監査人、規制当局 |
J-SOXと財務諸表監査で前提になるのはSOC1です。一方、SOC2は財務報告の統制目的(統制で達成したいこと)を対象にしておらず、使えても一部のIT全般統制を理解する参考にとどまることが多いため、扱いは監査法人と協議します。
| タイプ | 保証の対象 | 運用の証拠になるか |
|---|---|---|
| Type1 | 基準日現在の、統制のデザインと業務への適用 | ならない。監査基準報告書402 A20項は「運用状況の有効性に関しては何も証拠を提供しない」と書く |
| Type2 | 特定期間にわたるデザインと運用状況の有効性。運用評価手続とその結果の記述を含む | なる。ただし期間と手続の中身しだい |
J-SOXの運用状況の評価で、ベンダー側の運用の証拠に使えるのはType2です。それでも、Type1も統制の理解には役立ちます(監査基準報告書402 A20項)。
たとえば、A社が給与計算にfreee人事労務を使っているとします。2025年6月の発表では、freee人事労務が受領したのはType1でした。2026年7月更新の公式ヘルプでは「type2レポート」と案内されていますが、届いた報告書の表題でタイプを確かめます。Type1だけでは、給与計算の統制が期間を通じて動いていた証拠になりません。その場合は、給与の支給額を銀行の振込と照らすなど、自社で結果を検証する量を増やすと説明しやすくなります。
7項目を順に読み、最初の5つで使えるかを見極める
どの順番で読めば、手間をかけずに使えるかを見極められるか。7項目のうち最初の5つを見ます。
Type2の報告書は、受託会社監査人の保証報告書、受託会社確認書(受託会社が自ら統制を表明する書面)、受託会社のシステムに関する記述書、運用評価手続とその結果の4つでできています(Type1には運用評価手続とその結果がありません)。ところが、頭から読むと記述書で力尽きがちです。そこで7項目を順に確かめる読み方を勧めます。順番は基準の定めではありませんが、前の項目で使えないと分かれば後ろを省けます。
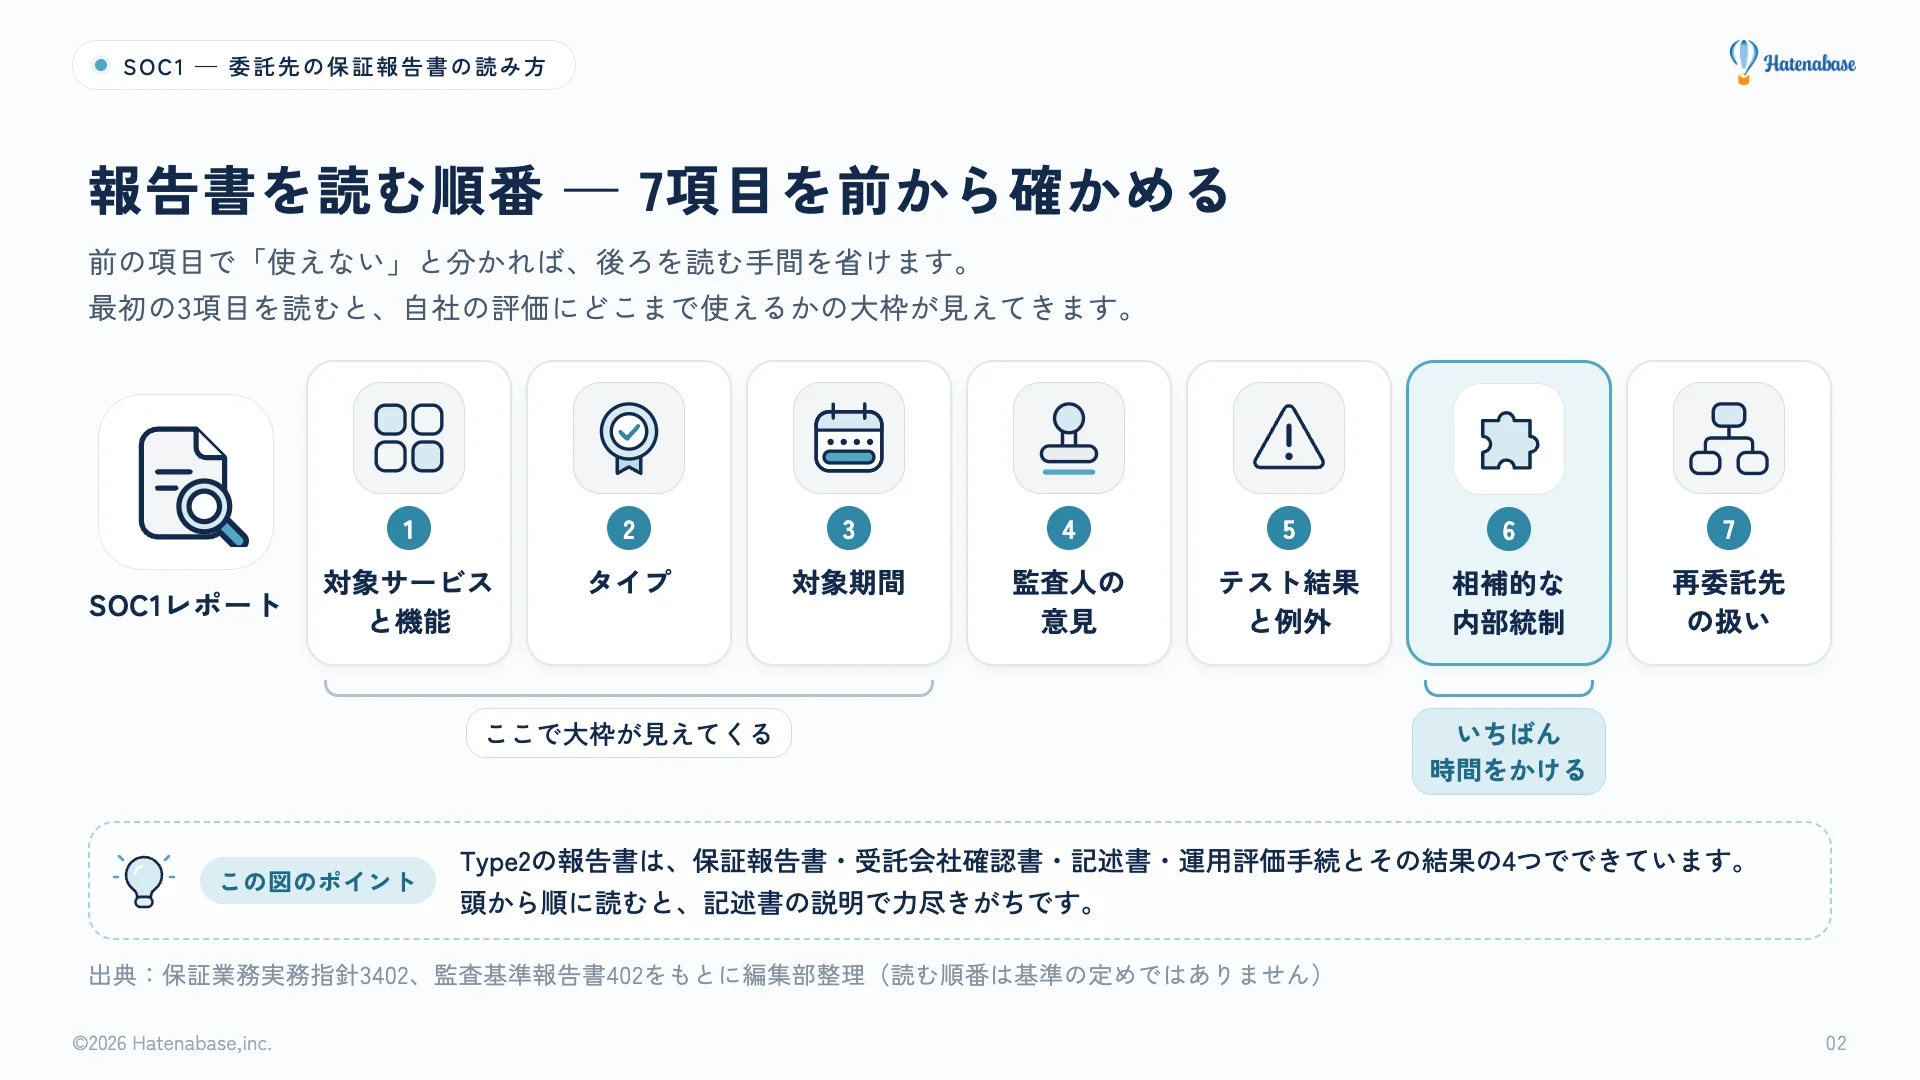
| 項目 | 確かめること | 自社でやること |
|---|---|---|
| 1 対象サービスと機能 | 自社が使う製品と機能(仕訳の登録、承認、締め、連携など)が記述書の対象か | 製品と機能の一覧と照らす |
| 2 タイプ | 表題と意見の文言でType1かType2か | Type1なら運用の証拠にならない前提で計画する |
| 3 対象期間 | 自社の会計期間と何か月重なるか | 空白の月を数える |
| 4 監査人の意見 | 除外事項付意見(限定、否定的、意見不表明)か。その理由(保証業務実務指針3402 第54項) | 原因が自社の使う機能に関係するなら監査法人と協議する |
| 5 テスト結果と例外 | 例外の有無、サンプル数、逸脱の数と内容(同 第53項) | 例外のあった統制が、自社の重要な勘定に関係するかを確かめる |
同じベンダーでも製品ごとに範囲が違うことがあるので、1つ目は製品名と機能の両方で照らします。
たとえば、A社がバクラクで使う経費精算と請求書受取は、LayerXの2025年4月の発表では報告書の対象です。一方、同じ発表は、審査の後にリリースした勤怠と債権管理を対象外としています。A社が債権管理も使うなら、その部分はこの報告書では確かめられません。
5つ目の逸脱は、統制目的は達成されていたと結論づけたときでも書かれます(保証業務実務指針3402 第53項)。意見がきれいでも、テスト結果の表に例外が載っていることはあります。
では、例外が1つあれば使えないのでしょうか。例外や除外事項付意見があっても、報告書が有用でなくなることを自動的に意味するわけではなく、その事項は監査人の評価の中で検討されます(監査基準報告書402 A36項)。なので、例外が1つあれば使えなくなる、とは読まなくてよいと考えられます。
A社が読んだ報告書に、「本番環境へのリリース25件のうち1件で、承認の記録が確認できなかった」という例外があったとします(書き方は架空の例です)。A社が見るのは、その統制が仕訳の登録や承認など、自社の重要な勘定に関わる機能に関係するかです。例外の内容と自社への影響を1行ずつメモにして監査法人と共有すると、話が進めやすくなります。
相補的な内部統制と再委託先を、自社の統制に結びつける
ベンダーが「利用する会社の側でやってほしい」と書いた統制を、自社の統制とどう結びつけるか。6つ目と7つ目の項目を見ます。
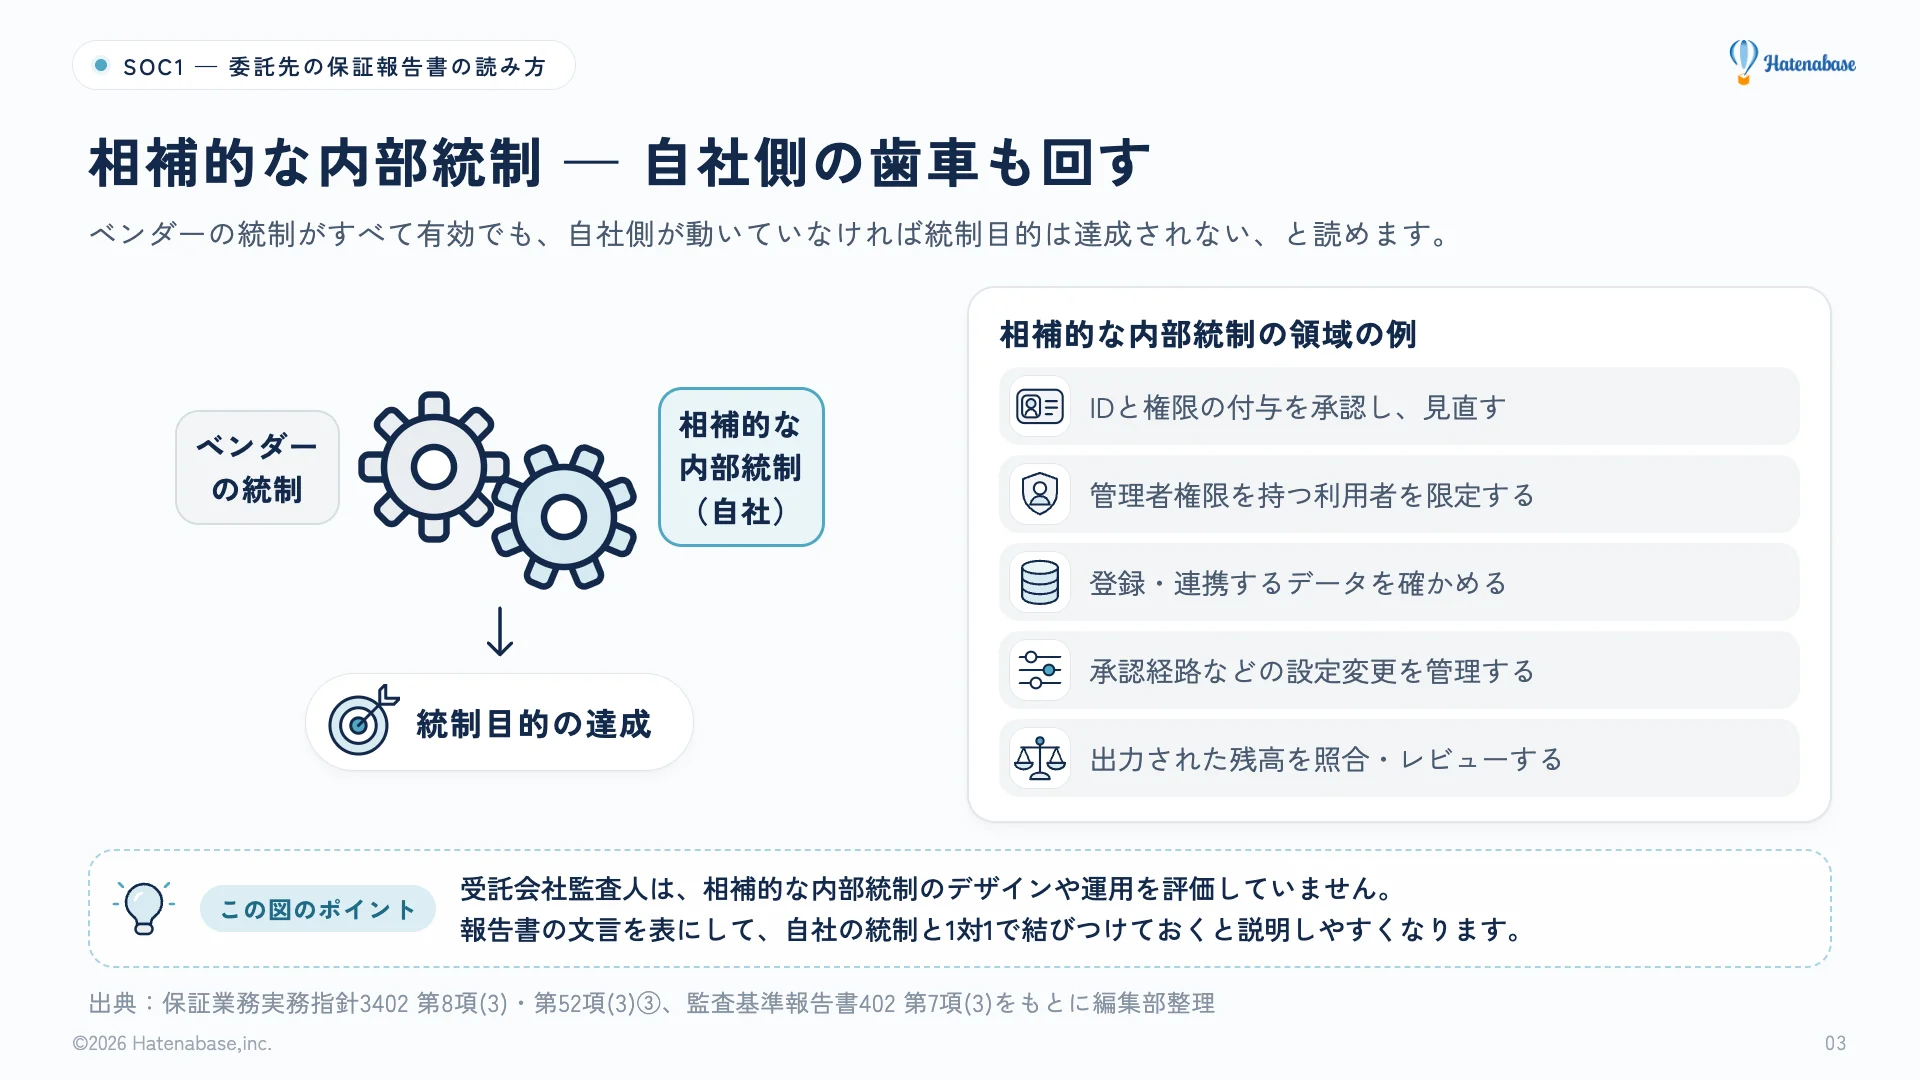
6つ目の「委託会社の相補的な内部統制」に、いちばん時間をかけたいところです。基準は、受託会社が業務をデザインする段階で委託会社において整備されることを想定する内部統制で、統制目的の達成に必要なものとして記述書に書かれるもの、と定義しています(監査基準報告書402 第7項(3)、保証業務実務指針3402 第8項(3))。ベンダーが仕組みを作るとき「ここは利用する会社がやってくれる」と前提にしている統制、と読めます。英語では CUEC(Complementary User Entity Controls)と書かれます。
保証報告書には、2つのことが書かれます。受託会社監査人がこれを評価していないこと。そして、受託会社の統制に加えてこれが有効に機能している場合にのみ、統制目的が達成されること(保証業務実務指針3402 第52項(3)③)。
つまり、ベンダーの統制がすべて有効でも、利用者側の統制が動いていなければ、報告書の統制目的は自社では達成されない、と読めます。さらに、報告書で言及されているのに会社で整備されていなければ、監査人が経営者に報告する事項になることもあります(監査基準報告書402 A37項)。
クラウド会計や経費精算では、次のような領域が考えられます。文言は報告書ごとに違うので、例として読んでください。
- 利用者IDの発行・変更・削除と権限の付与を、利用する会社が承認し、定期的に見直す
- 管理者権限を持つ利用者を限定する
- 登録・連携するデータの正確性と網羅性を、利用する会社が自ら確かめる
- 承認経路や自動化のルールなど、利用する会社が行う設定の変更を管理する
- 出力されたレポートや残高を照合・レビューする
多くはSaaSの環境で自社に残るIT全般統制と重なります(SaaSで経理を回す会社に残るITGCの記事)。A社なら、退職した経理担当のfreeeのIDを止めることも、この宿題の1つになりえます。
相補的な内部統制と自社統制の対応表
読んだ相補的な内部統制は、表にして自社の統制と1対1で結びつけます。勧める列は次のとおりです。架空のA社が作った場合の仮の例で、実際の報告書の文言ではありません。
| 報告書の統制目的 | 相補的な内部統制(報告書の文言を転記) | 自社に当てはまるか | 自社の統制(RCM上の番号) | 実施者と頻度 | 証跡 | 運用評価の結果 |
|---|---|---|---|---|---|---|
| 例 論理アクセス(IDと権限の管理) | 利用者の追加・変更・削除は利用会社が承認する | 当てはまる | IT-AC-01 ID申請と承認 | 情報システム担当、都度 | 申請票と承認記録 | 25件中逸脱0件 |
| 例 論理アクセス | 利用会社は利用者と権限を定期的に見直す | 当てはまる | IT-AC-03 権限の棚卸 | 経理責任者、四半期 | 棚卸表と承認 | 4回中逸脱0件 |
| 例 データの入力 | 利用会社は連携データの正確性を確かめる | 当てはまる | FC-05 連携件数・金額の突合 | 経理担当、月次 | 突合表 | 未実施 |
| 例 外部連携 | 利用会社はAPI連携の設定を管理する | 当てはまる(バクラクとfreeeの連携設定) | IT-CM-02 連携設定の変更の承認 | 経理責任者、変更の都度 | 変更記録と承認 | 3件中逸脱0件 |
こつは3つです。
- 報告書の文言を要約せずに転記する
- 「当てはまらない」行も消さずに理由を残す
- 自社の統制をリスクと統制の対応表(RCM)の番号で指す(RCMを含む文書化はIPO準備のJ-SOXロードマップの記事)
A社の表では、3行目の「未実施」が目に留まります。ベンダーの前提が欠けた状態なので、まず月次の突合表を作ると優先順位を説明しやすくなります。
再委託先の扱い
7つ目は再委託先です。SaaSのベンダーがクラウド基盤などを任せている事業者を、基準上は「再受託会社」と呼びます。保証報告書には、再受託会社が行う業務の内容と、次のどちらの方式かが書かれます(保証業務実務指針3402 第8項(4)(7)(16)、第52項(3)④)。
| 方式 | 報告書での扱い | 利用する会社への影響 |
|---|---|---|
| 一体方式 | 再受託会社の統制目的と統制が、記述書と受託会社監査人の業務の範囲に含まれる | 再受託会社の部分も、この報告書で確かめられる |
| 除外方式 | 再受託会社の業務は記述書に書かれるが、その統制目的と統制は記述書と業務の範囲から除かれる | 再受託会社の部分は、この報告書では保証されていない |
除外方式で再受託会社の業務が監査に関係するなら、監査人は再受託会社についても402の要求事項を適用します(監査基準報告書402 第17項、A38項)。再受託会社の報告書はベンダーを通じて入手する形が想定されています(実務ガイダンス第4号 Q12)。また、除外方式でも、ベンダーが再受託会社を監視する統制は範囲に入り、再受託会社の保証報告書の入手と検討が含まれる場合があります(保証業務実務指針3402 第8項(16))。その監視の統制がテストされているかも読みます。
除外方式なら、再受託会社の名前と方式を対応表と同じシートに書き留め、その報告書を入手できるかをベンダーに先に確かめると、追加の依頼に慌てずに済みます。
期間の空白と対象外の機能を、何で補うかを決める
報告書が届かない期間と機能を、何で埋めるか。A社の3月決算を例に、月数を数えて見ます。
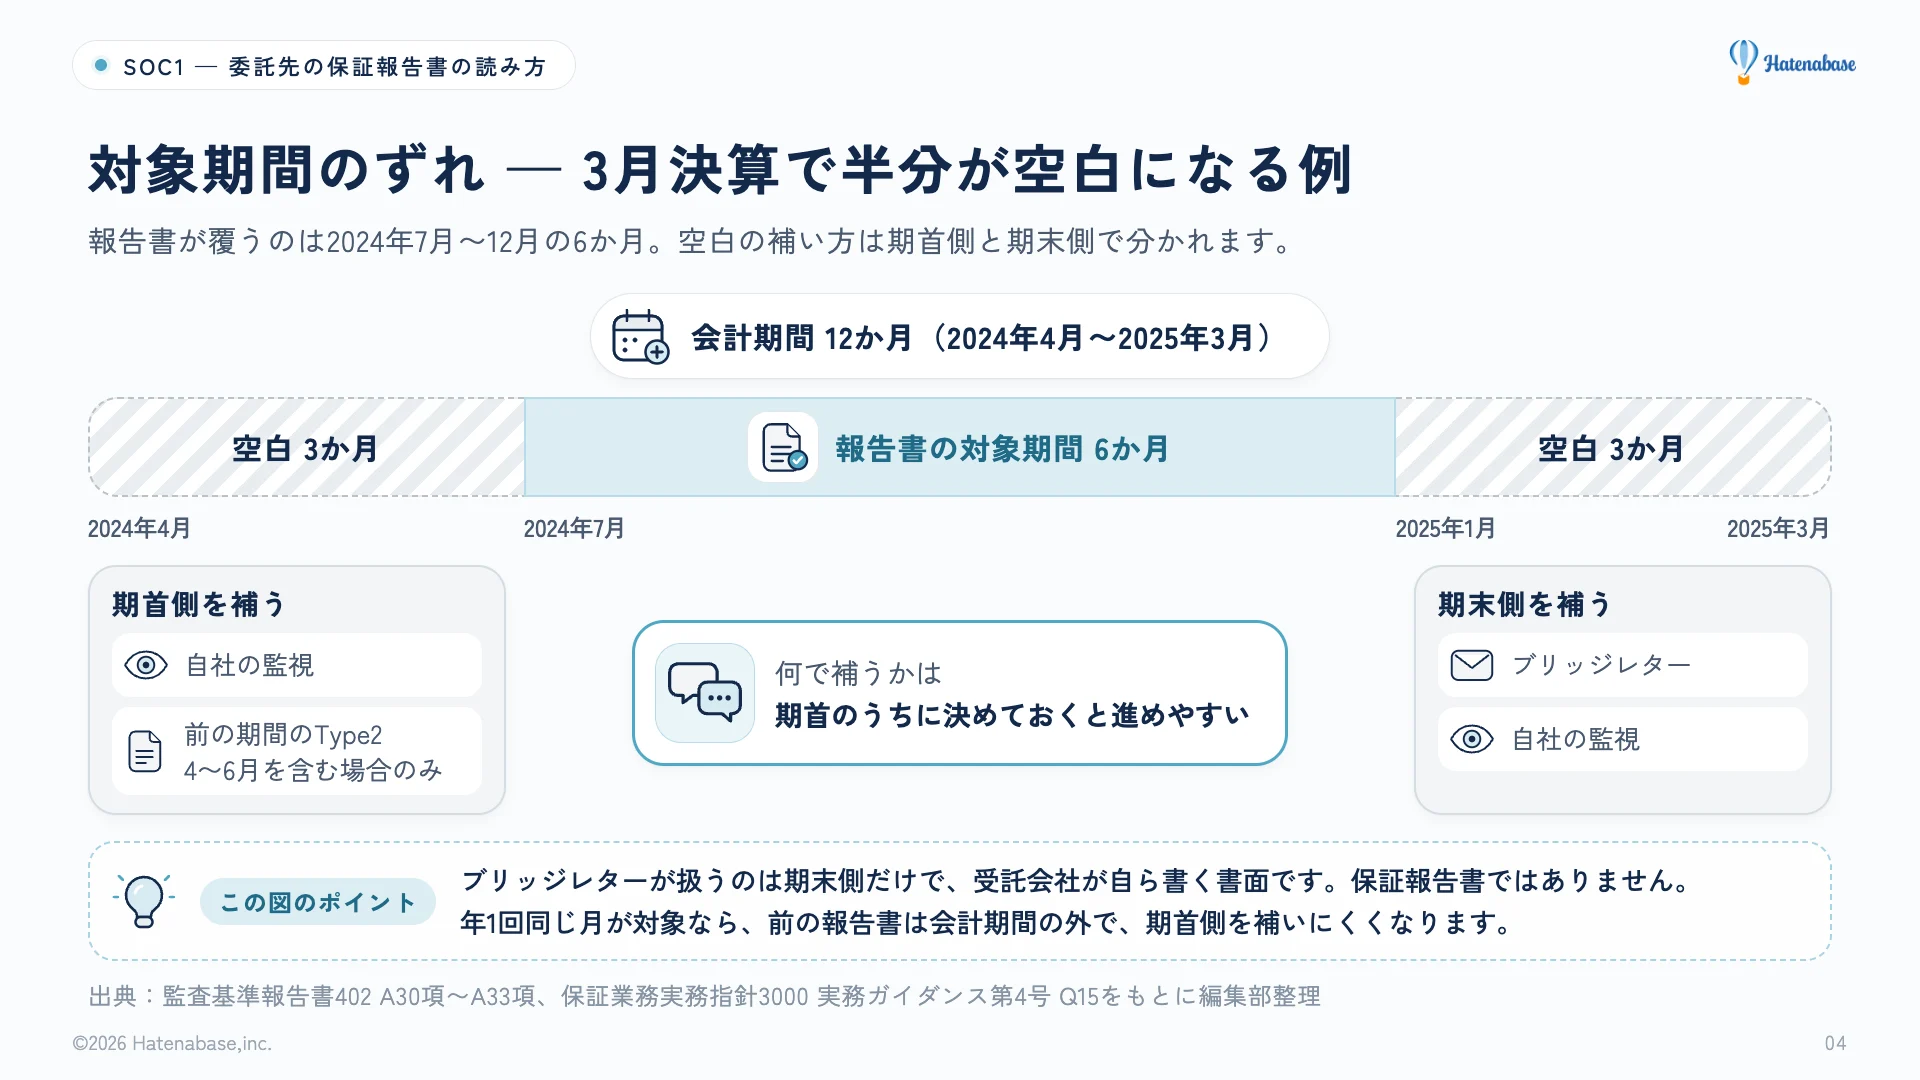
報告書の対象期間は、会計期間とずれていることが多いとされます(実務ガイダンス第4号 Q13の解説)。公表されている期間で数えるため、3月決算のA社を仮に過去の年度に当てはめます。2024年4月〜2025年3月の事業年度に、対象期間が2024年7月〜12月の報告書を使うとします。LayerXが2025年4月に発表したバクラクの報告書が、ちょうどこの基準期間です。
| 区分 | 期間 | 月数 |
|---|---|---|
| 会計期間 | 2024年4月〜2025年3月 | 12か月 |
| 報告書が覆う期間 | 2024年7月〜12月 | 6か月 |
| 期首側の空白 | 2024年4月〜6月 | 3か月 |
| 期末側の空白 | 2025年1月〜3月 | 3か月 |
| 空白の合計 | 12か月 − 6か月 | 6か月 |
402は、対象期間が短いほど、テストから時間がたつほど証拠は少なくなるとし、重なりが僅かなら、報告書が提供する証拠は少ないと結論づけられることがあります(監査基準報告書402 A30項)。追加の証拠の範囲は、空白の長さやリスクの程度などから監査人が決めます。対象期間外に、対象期間内とまったく同じ証拠が必ず求められるわけではありません(同 A31項、実務ガイダンス第4号 Q15)。とはいえ、半分が空白になるなら、何で補うかを期首のうちに監査法人と決めると進めやすくなります。A社なら、次の期首までが目安です。
期首側は、前の期間のType2の報告書が4〜6月を含んでいれば、追加の証拠になることがあります(監査基準報告書402 A30項)。しかし、年1回同じ月を対象に発行するベンダーでは、前の報告書(この例なら2023年7〜12月)は会計期間の外です。完全に外にある報告書には、他の手続がない限り依拠(頼って使うこと)できません(同 A33項)。その場合は自社の監視などで補うことが考えられ、監査法人と協議します。
期末側の材料の1つがブリッジレター(ロールフォワード・レター)です。報告書の対象期間の末日から会計期間の末日までについて、通常、重大な統制環境の変更や内部統制の重要な変更の有無が書かれる受託会社の書面です(実務ガイダンス第4号 Q15)。上の例なら、2025年1〜3月の分です。
ただし、ブリッジレターは保証報告書ではありません。同じQ15は、開示された後発事象(対象期間の後に起きた出来事)についても、受託会社監査人は質問しているだけで運用評価手続はしていないと注意を促しています。そのため、これだけで空白が埋まるとは考えないほうが安全です。
402 A32項が挙げる追加の証拠の例の1つが、受託会社の内部統制を監視する委託会社のプロセスのテストです(下の表の2行目も参照)。A社なら、ベンダーが公表する障害、リリース、セキュリティインシデントの情報を毎月確かめ、影響を記録する形が考えられます。これを監視のプロセスとして扱えるかは監査法人と協議します。
報告書の対象外の機能
使う機能が対象外のときや、Type1しかないときは、実施基準 II.2(1)②ロ の a のように結果を自社で検証する方法を軸にし、設定変更とログのレビューを添える組み合わせが考えられます。
| 自社で置く統制 | 何を確かめるか | 頻度と証跡の例 |
|---|---|---|
| 残高照合(a の考え方に近い) | SaaSが出した結果が正しいか。銀行残高、カード明細、売掛金の補助簿とクラウド会計の残高が合っているか | 月次。照合表に差異の理由と照合者・承認者を残す |
| 設定変更のレビュー | 承認経路、自動登録のルール、勘定科目の対応づけ、連携設定などが承認なく変えられていないか | 月次または四半期。変更の一覧と申請との突合を残す |
| ログのレビュー | 誰がいつ何をしたか。管理者権限の操作、締め後の修正、権限の変更に異常がないか | 四半期。ログを社内に退避し、結論を記録する |
たとえば、A社が、対象外のバクラク債権管理を使い始めたとします。freeeアプリストアには、消込仕訳などをfreeeにAPI連携するLayerXのアプリが掲載されています。A社もこれで入金の消込の結果をfreee会計に送るなら、毎月、売掛金の補助簿の残高とfreee会計の残高、銀行の入金を照らし、差異の理由を照合表に残す形が考えられます。
これらはベンダー側の統制(プログラムの変更管理など)の代わりにはなりません。頻度と証跡は例で、扱い方は監査法人と協議して決めます。
読み違えやすいポイント
空白の補い方は取り違えやすいところです。3つ挙げ、A社の例を添えます。
| 読み違えやすい読み方 | 原文では | 根拠 |
|---|---|---|
| ブリッジレターがあれば、期首側と期末側の両方の空白が埋まる、と読まれがちです | ブリッジレターが扱うのは、報告書の対象期間の末日から会計期間の末日までです。前の期間のType2の報告書は、期間が重なっていれば追加の証拠になることがあります | 実務ガイダンス第4号 Q15、監査基準報告書402 A30項・A33項 |
| 空白の期間に相補的な内部統制を回しておけば、ベンダー側の空白も埋まる、と読まれがちです | 相補的な内部統制は委託会社側の統制です。402 A32項は、追加の証拠の例として、運用評価手続の対象期間を広げることと、受託会社の内部統制を監視する委託会社のプロセスのテストを挙げています。相補的な内部統制は例に入っていません | 監査基準報告書402 第7項(3)・A32項 |
| 対象外の機能は、設定変更とログのレビューを置けばベンダーの統制の代わりになる、と読まれがちです | 実施基準が例に挙げる a は、委託業務結果の報告書と基礎資料との整合性を検証し、一部の項目を企業内で実施して検証する方法です | 実施基準 II.2(1)②ロa |
架空のA社に当てはめると、次のとおりです。
- 1つ目:A社がブリッジレターで埋められるのは、2025年1〜3月の期末側です。2024年4〜6月の期首側は、前の報告書が重なるかを確かめ、重ならなければ自社の監視などで補う方法を監査法人と決めます
- 2つ目:A社が空白の3か月にIDの棚卸を続けていても、それはA社側の宿題の記録です。ベンダー側の統制の証拠とは別と考えると整理しやすくなります
- 3つ目:A社がバクラク債権管理の設定変更とログを見ても、ベンダーのプログラムの変更を確かめたことにはなりません。軸は売掛金の残高照合です
何で、どの期間の、誰の統制を補うのかを書き分けておくと、取り違えに気づきやすくなります。
明日からやること
どの月に誰が何をするかを先に決めておくと、評価の年度に間に合わせやすくなります。手を付ける順に7つ並べます。
- 使っているSaaSを製品と機能ごとに一覧にし、財務報告に関係するか、SOC1レポートがあるか(Type1かType2か)を書く
- 入手の窓口(担当営業、サポート)と秘密保持の手続、社内の保管場所と閲覧できる人を決める
- 報告書の発行時期をベンダーに確かめ、入手する月を年間計画に入れる。前年の報告書の期間を見れば、次の発行時期の見当がつく
- 入手したら早めに7項目を読み、結果を1枚にまとめて監査法人と共有する
- 相補的な内部統制と自社統制の対応表を作り、当てはまる統制を評価の対象に入れる
- 期間の空白と対象外の機能を何で補うかを監査法人と決め、ブリッジレターを出してもらえるかをベンダーに確かめる
- 再委託先が除外方式なら、再受託会社の報告書の要否を監査法人と協議する
最初は1と3から手をつけると、どの期間が空白になるかが見えやすくなります。A社なら、最初の週にfreee会計、freee人事労務、バクラクの経費精算と請求書受取を表に書き、タイプと基準期間を埋めます。次の週に空白の月を数えて、監査法人との打ち合わせに持っていきます。
どこまで報告書に頼るかは、実施基準も402も線を引いていません。だから、7項目を読んだ結果を会社側から先に示せば、協議の土台を作りやすくなります。
freee・バクラクの公表状況(2026年10月8日時点)
1と3の手がかりとして、各社の公式発表をまとめます(報告書の本体ではありません)。
| サービス | 公表されている内容 | 出典 |
|---|---|---|
| freee会計 | SOC1 Type2を受領(2019年3月5日の発表。基準期間2018年4月1日〜12月31日)。2025年の発表でも受領済み。最新の基準期間は公表されていない。エンタープライズプランの基本料金に含む | freee 2019年3月5日発表、フリー 2025年6月2日発表、freeeヘルプ「セキュリティパッケージについて」 |
| freee経理、請求書、人事労務、販売、支出管理、工数管理 | 2025年の発表では、経理と請求書は受領済み、ほかの4つはType1を受領。2026年7月更新のヘルプでは6つとも「type2レポート」と案内(基準期間の記載はない) | フリー 2025年6月2日発表、freeeヘルプ「セキュリティパッケージについて」 |
| バクラク経費精算、申請、請求書受取、ビジネスカード、電子帳簿保存、請求書発行 | SOC1 Type2を取得。2025年3月27日発行、基準期間2024年7月1日〜12月31日 | LayerX 2025年4月8日発表 |
| バクラク勤怠、債権管理 | 上記の報告書の対象外(審査プロセス後のリリースのため) | 同上 |
バクラクの発表文には、Type2としながら「基準日時点における内部統制のデザインの評価に関する保証報告書です」とする一文もあります。なので、タイプは入手した報告書の表題と意見で確かめてください。これより新しい基準期間を示したプレスリリースは、両社とも見当たりません(2026年10月8日時点)。最新の基準期間と対象サービスは、入手のたびにベンダーへ確かめます。
現在のfreeeのヘルプは、freee会計のSOC1報告書をエンタープライズプランの基本料金に含むとし、他のプロダクトはセキュリティパッケージの機能として案内しています。A社のようにアドバンスプランなら、入手の条件を担当営業に確かめると安心です。
IT統制・J-SOX対応の進め方をご相談ください
使っているSaaSの洗い出し、IDと権限・設定変更の記録の始め方、SOC1レポートの読み込み、監査法人との協議に出す案づくりまで、公認会計士とエンジニアが一緒に整理します。