キーコントロールの個数を決める数値の基準は、実施基準にも金融庁のQ&A・事例集にもありません。編集部の整理では、重要な勘定科目ごとに、6つの要件(実在性や網羅性など)のどれが崩れると決算書が大きく誤るかを考え、そのリスクを十分に下げる統制を選ぶと、数はその結果として決まります。リスクの数と同じになるとは限りません。同じリスクに統制が重なっているときは、効果の高いものを選び、選んだ理由をRCMに書いて、案の段階で監査法人に見せます。
この記事の要約
架空のA社は、freee会計とバクラクで経理を回すIPO準備中の会社です。IT内部統制の担当者がRCM(リスクと統制の対応表)を書き終えると、売上のプロセスだけで統制が40行になりました。CFOからは「全部を毎年テストするのは無理だから、半分に絞ってほしい」と言われています。何を基準に残し、何を外せばよいのでしょうか。
個数の基準はなく、数はリスクごとに統制を選んだ結果で決まる
CFO・経理責任者にまず決めてほしいのは1つで、「何個まで」という上限を先に置かないことです。先に決めると、残すべき統制まで外すことになるからです。
キーコントロールは実務の呼び名で、基準上の言い方は「統制上の要点」です。内部統制の基準は、経営者が業務プロセスを分析して「財務報告の信頼性に重要な影響を及ぼす統制上の要点」を選び、その要点ごとに内部統制の基本的要素が機能しているかを評価する、としています。実施基準も、財務報告の信頼性に重要な影響を及ぼす内部統制を統制上の要点として識別し、その統制が虚偽記載(決算書の数字や記載の誤り)の発生するリスクを十分に低減しているかを評価する、と書いています。
では、何個までと決まっているのでしょうか。実は、実施基準、金融庁の「内部統制報告制度に関するQ&A」、同じく金融庁の事例集、日本公認会計士協会の内基報1(内部統制監査で監査人が従う基準報告書)、経済産業省の追補版のどれにも、統制上の要点を何個にするか、全体の何割にするかを定めた記述はないんです。数値の例は、評価範囲(売上高等のおおむね3分の2など)やサンプル件数(25件や、追補版の頻度別の件数)などで、統制上の要点の個数の例ではありません。評価範囲の例示も、2023年の改訂の意見書は機械的に適用すべきでないと明記しています。
数を減らす根拠になるのは、Q&Aの問44です。業務プロセスのすべてのリスクを網羅して統制を識別することまでは求められておらず、重要な虚偽記載が発生するリスクと、それを低減する統制を把握すれば足りる、としています。つまり、絞り込みは統制の数でなく、リスクの側から始めます。重要でないリスクにしか対応していない統制は、キーコントロールにしなくてかまいません。
評価範囲を勘定科目から業務プロセス、システムへと絞る考え方はIPO準備のJ-SOXロードマップの記事で、RCMそのものの書き方は3点セットの最初の1本の書き方の記事で扱っています。この記事は、その次の「RCMの行のうち、どれを評価の対象にするか」を扱います。
勘定科目、要件、リスクの順にたどって統制を選ぶ
どの勘定科目とどの要件を重く見るかは、会社の事業によって変わります。そのため、担当者に任せず、CFO・経理責任者が案を見て決めます。
では、統制は何を手がかりに選べばよいのでしょうか。実施基準は、リスクを低減する内部統制を識別するときは、取引の開始、承認、記録、処理、報告に関する統制を特に対象にするとしています。そのうえで、6つの要件を確保するためにどのような統制が必要か、という観点で識別するとしています。6つの要件とは、実在性、網羅性、権利と義務の帰属、評価の妥当性、期間配分の適切性、表示の妥当性です(同②イ)。監査の世界でアサーションと呼ばれるものに当たります。
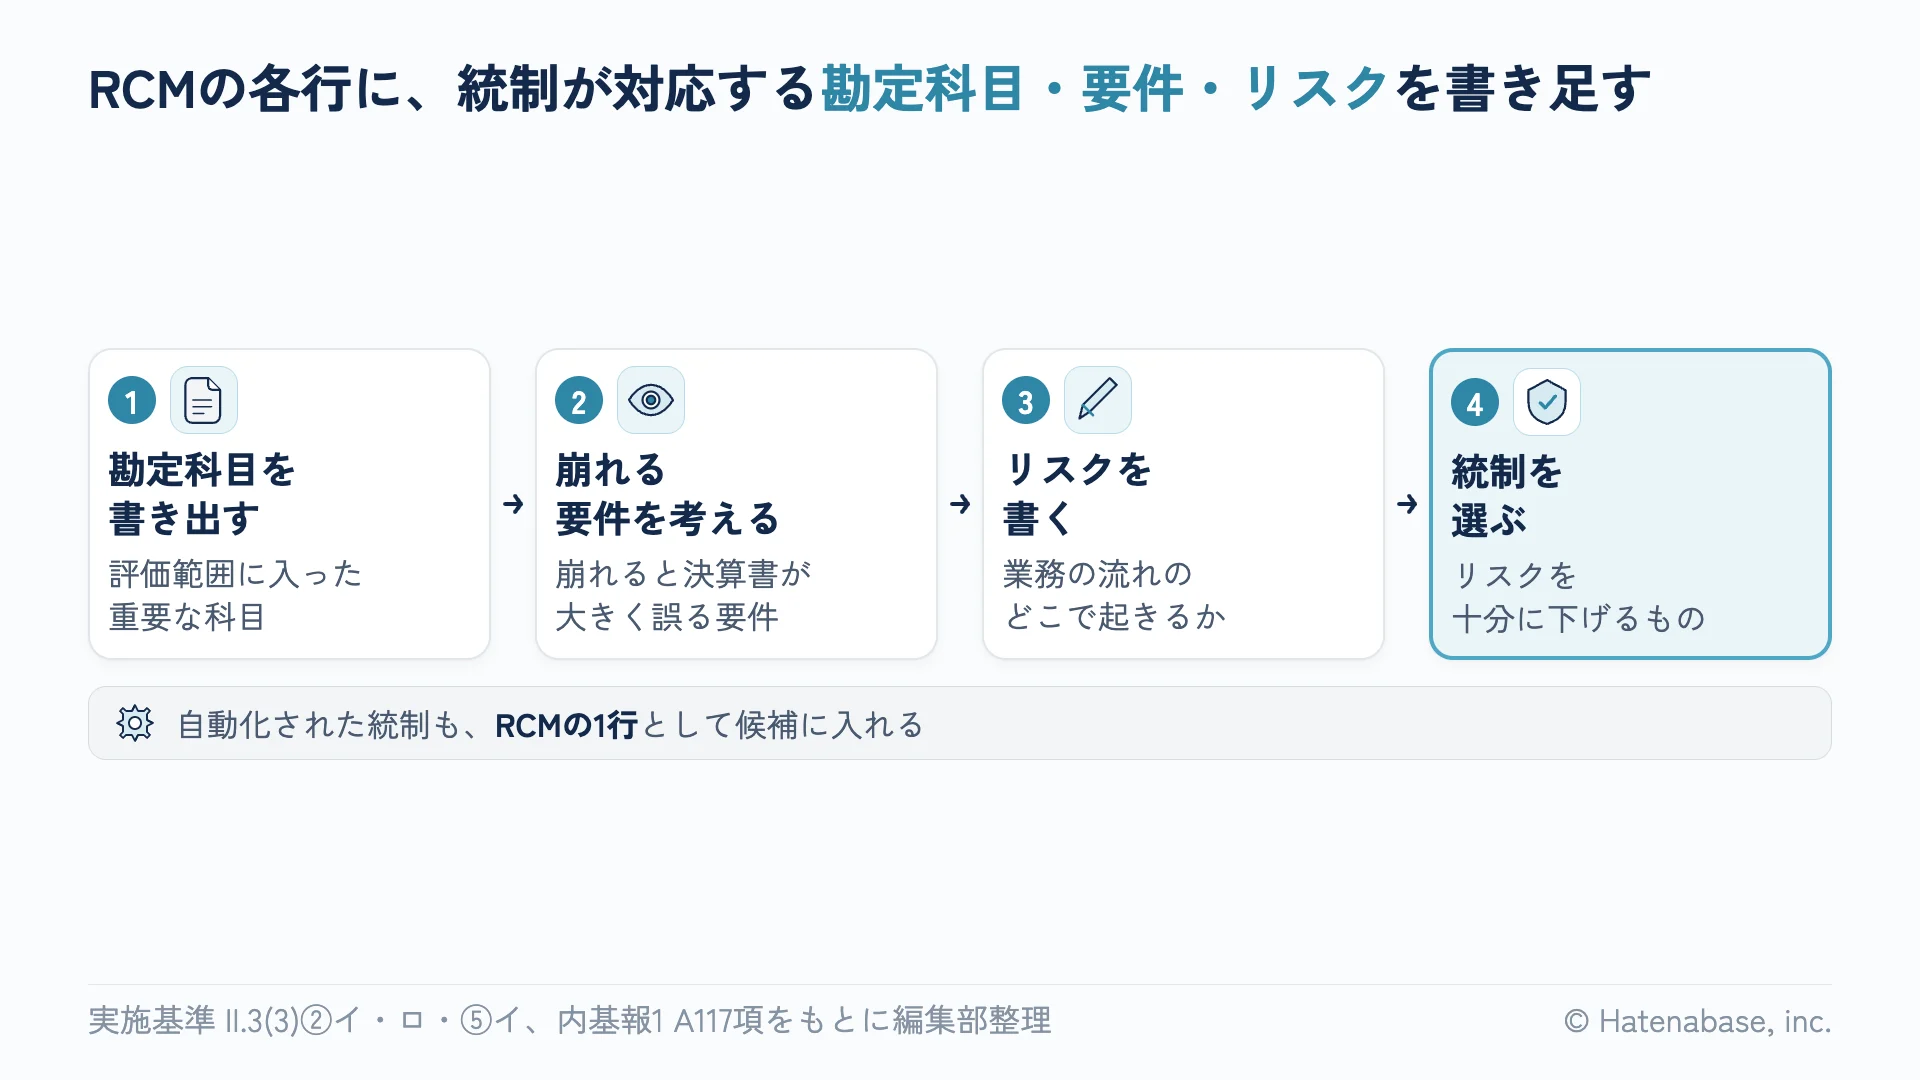
編集部では、次の4つの手順で進めると、途中で手が止まりにくいと考えています。
- 評価範囲に入った重要な勘定科目を書き出します(例 売上高、売掛金)
- 勘定科目ごとに、6つの要件のうちどれが崩れると決算書が大きく誤るかを考えます
- 崩れ方を、業務の流れのどこで起きるかまで具体的にしてリスクとして書きます
- リスクごとに、そのリスクを防ぐ統制か見つける統制のうち、リスクを十分に下げられるものを選びます
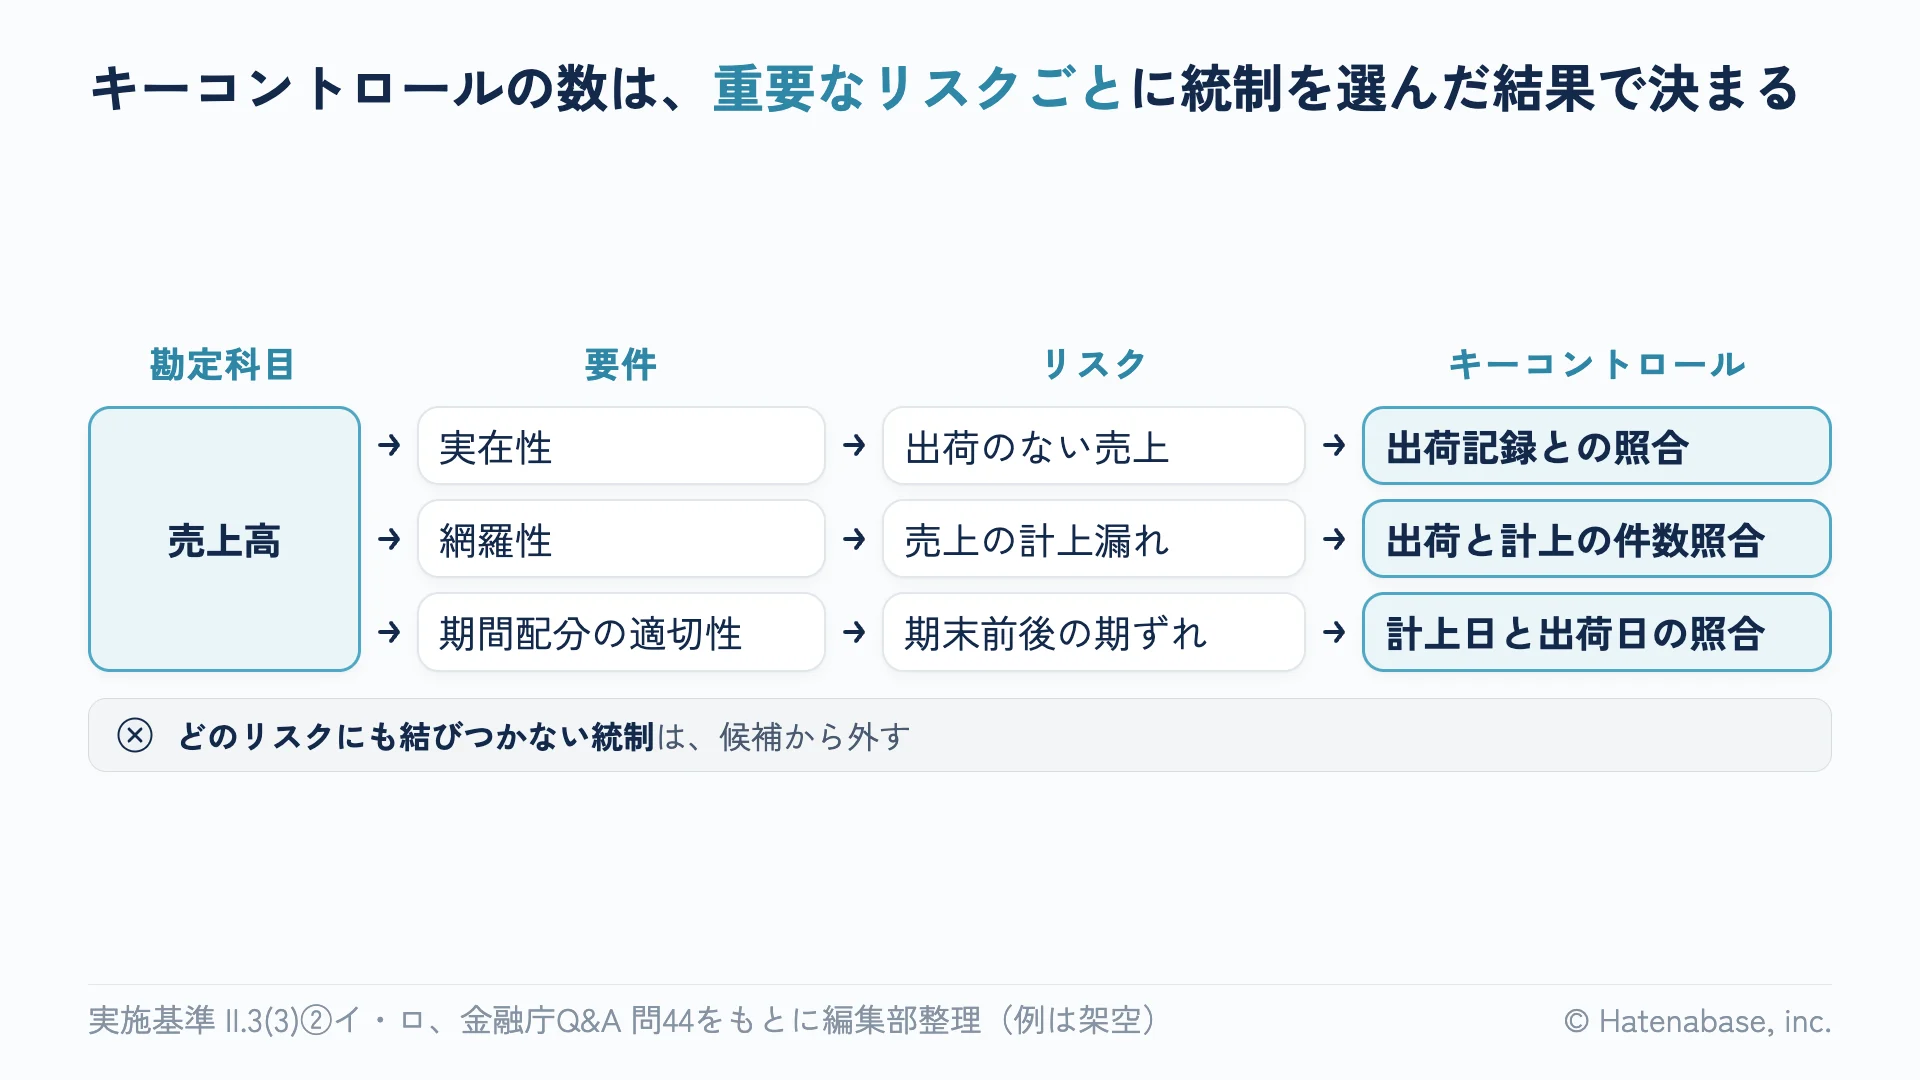
たとえば、架空のA社の売上(出荷の時点で計上する会社)で考えると、次のようになります。
| 要件 | リスク(例) | 選ぶ統制(例) |
|---|---|---|
| 実在性 | 出荷していない売上が計上される | 請求データと出荷記録の照合 |
| 網羅性 | 出荷した取引の売上が計上されない | 出荷件数と売上計上件数の月次の照合 |
| 期間配分の適切性 | 期末前後の売上が別の期に入る | 期末前後の出荷日と計上日の照合 |
列の構成は、実施基準の参考3(リスクと統制の対応)の「リスクの内容」「統制の内容」「要件」を縮めたものです。なお、行の中身は架空の例で、要件の当てはめ方は監査法人によって考え方が分かれることがあります。
4つ目の手順で意外と落としやすいのが、システムに組み込まれた統制(自動化された統制)です。実施基準によると、業務処理統制には、プログラムに組み込まれて自動化された統制と、人手とコンピュータ処理が一体となった統制があり、経営者はその両方を評価する必要があります。監査人の側も、自動化された業務処理統制が内部統制として認識されず、評価対象から漏れていないかに留意するとされています。
つまり、出荷の登録がない取引の請求書を作れない仕組みや、承認が済むまで仕訳が帳簿に入らない仕組みも、人の照合と同じようにRCMの1行として書き、選ぶ候補に入れます。自動化された統制の型は承認フローや自動仕訳をITACとして評価する記事で整理しています。
ここまでの手順は、すでに書いたRCMの行に「どの勘定科目の、どの要件の、どのリスクに対応するか」を書き足し、空欄になる行を見つける作業です。では、空欄が見つかったらどうするのでしょうか。どのリスクにも結びつかない統制は、業務の手順としては残してよいものの、キーコントロールの候補からは外れます。反対に、どの統制も結びつかないリスクが見つかれば、統制を新しく置くか、そのリスクが重要でない理由を書きます。
同じリスクに統制が重なれば、効果の高いものを選ぶ
外部の証拠を使う統制や自動化された統制を増やすなら、業務の手順やSaaSの設定を変えることになります。変えるかどうかを決めるのはCFO・経理責任者です。
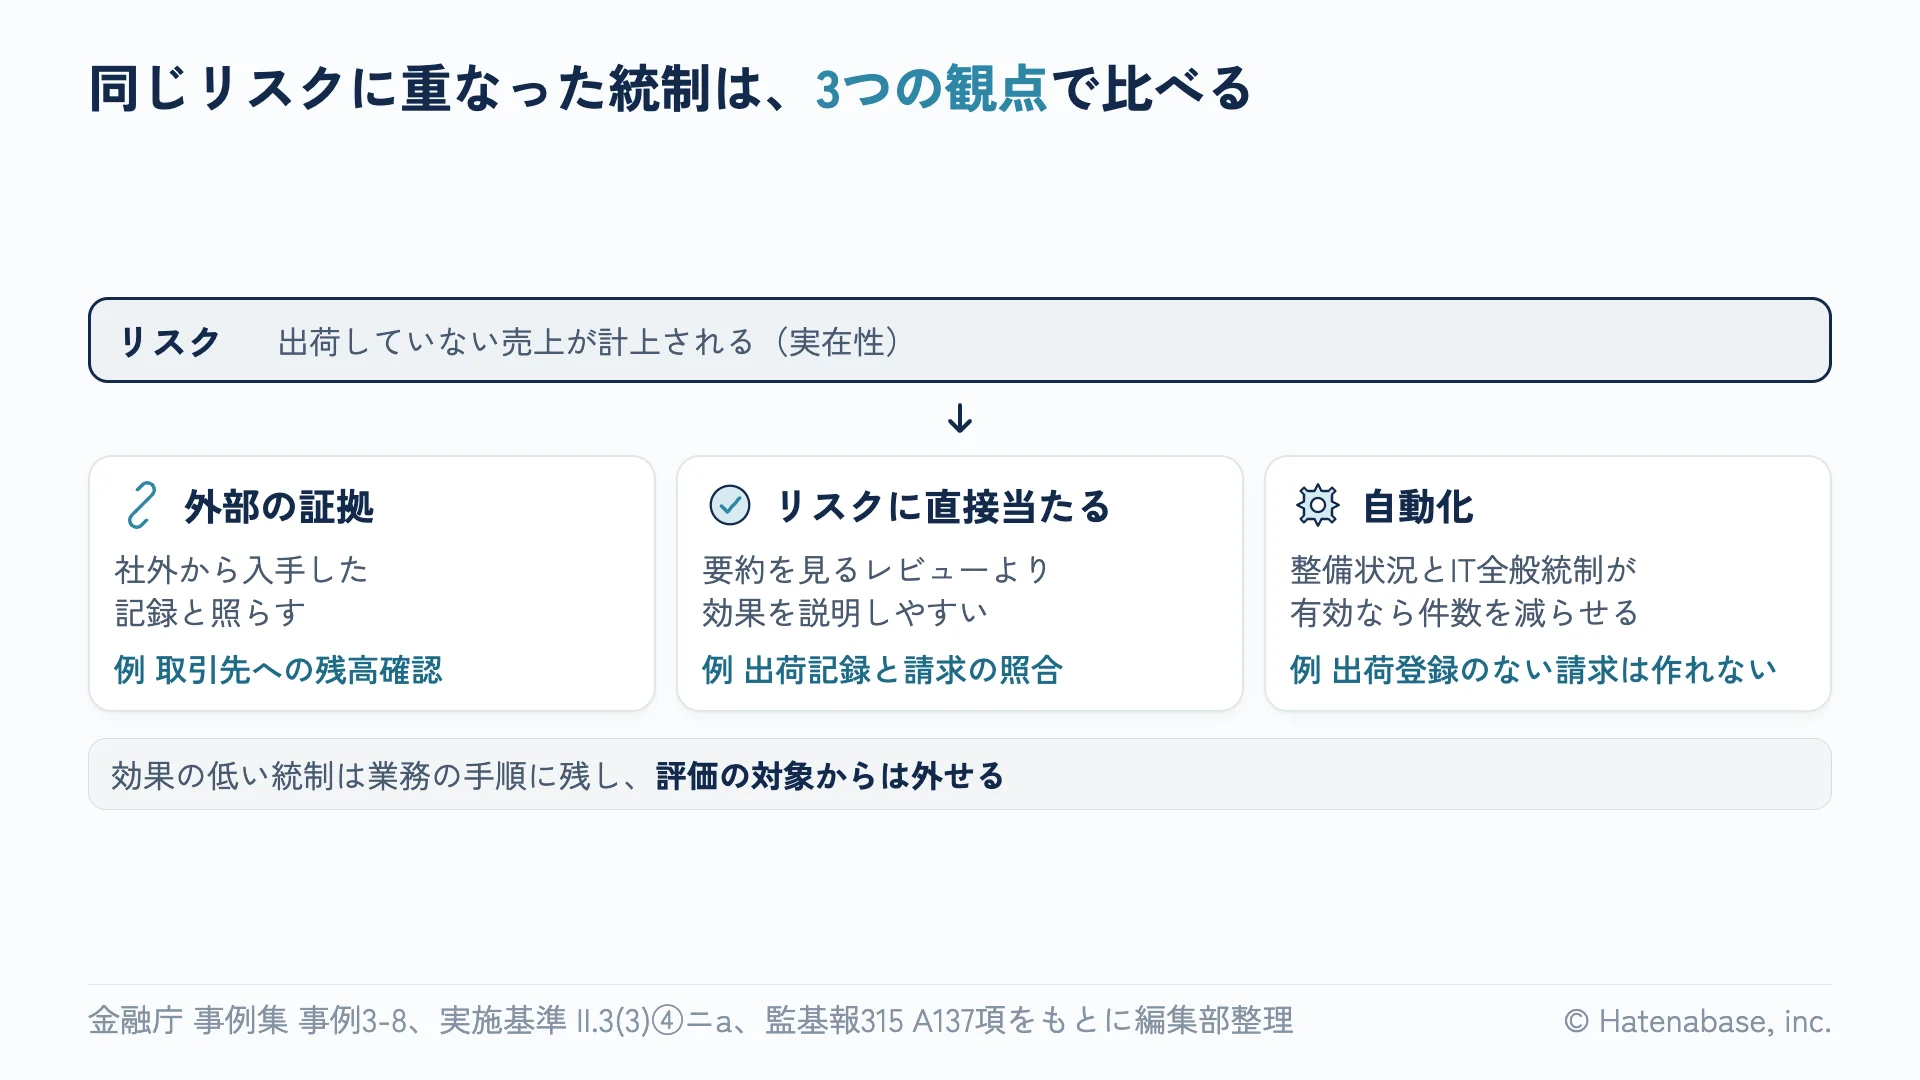
RCMを書くと、1つのリスクに複数の統制が並ぶことがよくあります。受注の承認、出荷の照合、請求の確認が、どれも実在性のリスクに対応しているように見える場合です。
金融庁の事例集の事例3-8は、この場面の考え方を示しています。少額で大量の売上を扱う会社で、日常の取引に対する統制①はすべてのリスクに対応していましたが、リスクを下げる効果は高くありませんでした。そこで、期間の帰属のリスクに効果の高い統制②と、取引先への残高確認で実在性と評価の妥当性のリスクに効果の高い統制③を組み合わせ、統制上の要点を絞り込んでいます。網羅性のリスクは、この取引では重要でないと判断されました。統制③のように1つの統制が2つのリスクに対応することもあるので、統制の数はリスクの数と同じにはなりません。
事例集は留意点として、リスクを低減する効果の高い統制を組み合わせること、取引先から入手した残高確認との照合のように外部から入手した証拠を使う統制は効果が高いと考えられることを挙げています。あわせて、重要性が低く発生可能性も低いリスクは「運用テスト」をしないことが考えられ、要件の重要性は取引によって違う(取引によっては網羅性より実在性が重要)としています。
自動化された統制を選ぶと、評価の作業を減らせる場合があります。実施基準によると、ITを利用した統制は一貫した処理を繰り返すので、整備状況が有効と評価されれば、運用状況の評価作業を減らせます。ただしIT全般統制が有効であることが前提です。追補版は、自動化された統制の運用評価の範囲の例として「IT業務処理統制ごとに1つのアプリケーションを検証」を挙げています。とはいえ、IT全般統制が有効なだけで業務処理統制も有効とは言えません。つまり、自動化された統制を選ぶほど、権限や設定変更の管理(権限の棚卸の進め方の記事、SaaSの設定変更を記録に残す方法の記事)が評価の前提として重くなります。
監査人の見方も参考になります。財務諸表監査の基準である監基報315は、直接的な内部統制を、アサーション・レベルの重要な虚偽表示リスクに対応するのに十分な精度を有した統制と説明しています。そして、リスクとの関係が間接的な統制ほど効果的でない可能性がある、としています。たとえば、販売担当マネージャーが店舗の販売活動の要約情報を見るレビューは、出荷の文書と請求書を照合する統制と比べると、収益の網羅性のリスクに対して十分に効果的でない可能性がある、とされています。これは監査人向けの規定で、経営者の選定基準そのものではありません。それでも、要約の数字を見るレビューより、リスクに直接当たる照合の方が監査人に効果を説明しやすい、という目安にはなります。
予防的な統制と発見的な統制を組み合わせよ、という要求は基準にありません。実施基準と内基報1は、統制が虚偽記載を「防止又は適時に発見」できるかという書き方をしており、予防・発見という用語も使っていません。一方、追補版はRCMの例に「予防・発見の種別」の列を置いており、編集部では、整理の道具として使うぶんにはよいと考えています。
運用評価の件数は、統制の数と頻度ごとの件数の掛け算で増える
CFO・経理責任者が決めるのは、評価にどれだけの人と時間を割くかです。評価の工数は、キーコントロールの数と、頻度ごとのサンプル件数の掛け算で決まります。
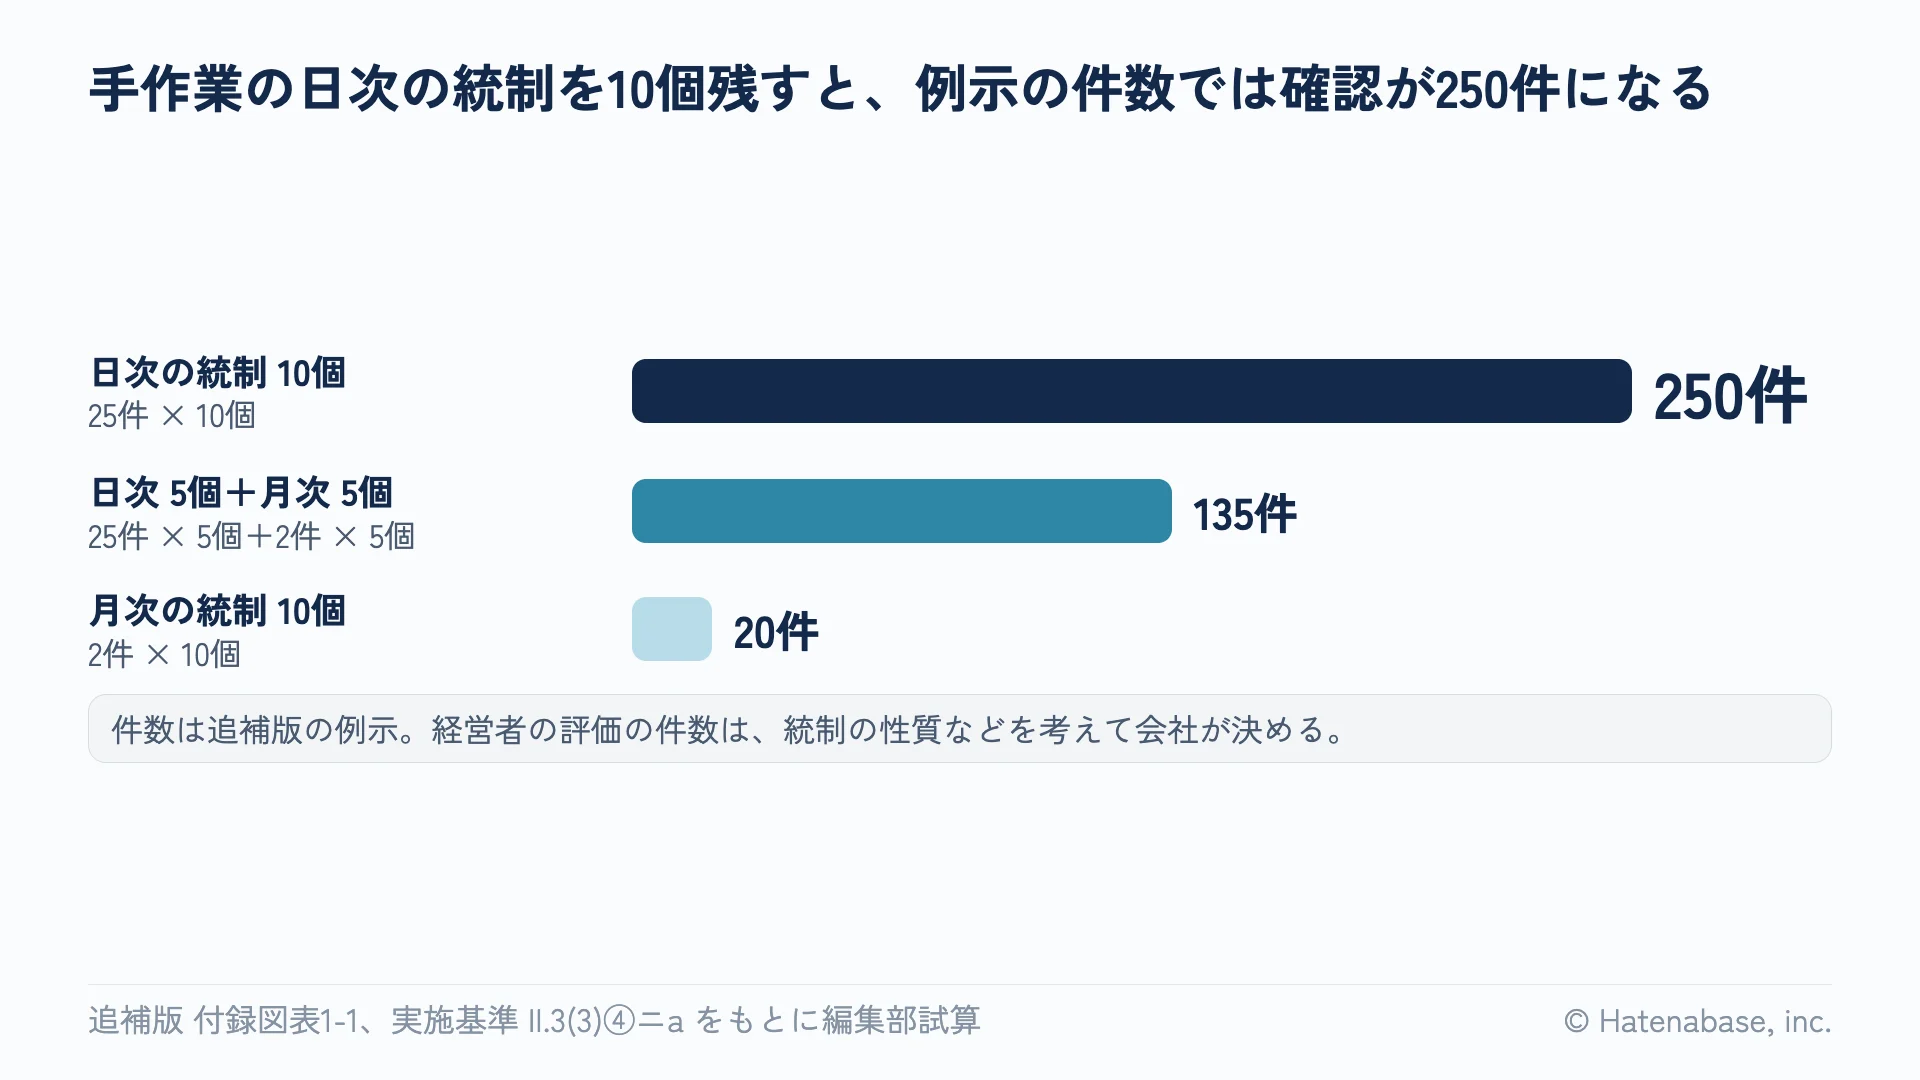
よく引かれる「25件」は、実施基準の監査人の手続の説明にある例示です。日常反復継続する取引について、統計上の二項分布を前提とすると、90%の信頼度を得るには統制上の要点ごとに少なくとも25件のサンプルが必要になる、としています。一方、経営者の評価では、統制の重要性や複雑さ、実施者の能力、前年度の結果などを考慮して、サンプル件数を自ら決めるとされています。監査人は経営者が抽出したサンプルを自分のものとして使えるので、件数を監査人とそろえるかどうかを含め、監査法人と協議して決めます。
件数の目安として追補版の例示がよく参照される、と編集部は見ています。全社的な内部統制が適切である場合の例として、1日に多数回または日次の統制は25件、週次は5件、月次と四半期は2件、年次は1件です。1日に多数回と日次の25件を除き、ほかの件数は統計的な方法によるものではない、と追補版自身が書いています。
この例示で計算すると、手作業の日次の統制を10個キーコントロールにした場合、25件×10個で250件の確認になります。同じ10個が月次の照合なら、2件×10個で20件です。日次5個と月次5個なら、25件×5個+2件×5個で135件になります。つまり、統制を1個減らす効果は、日次の手作業の統制では大きく、月次では小さくなります。
数を減らす以外にも、毎年の件数を軽くする方法はあります。全社的な内部統制が有効で、前年度の評価結果が有効、整備状況に重要な変更がなければ、その旨を記録することで、前年度の運用状況の評価結果を継続して利用できます。ただし、財務報告の信頼性に特に重要な影響を及ぼす統制は除かれます。全社的な内部統制が有効な場合に、重要性を勘案し、重要な変更がないことを確かめたうえで、一定の複数会計期間ごとに評価する方法もあります。継続利用は、最初の内部統制報告書の年には使えず、2年目以降に限られます。
反対に、絞りすぎると別の手間が生じます。たとえば、あるリスクにキーコントロールを1つだけ選び、その統制に不備が見つかったとします。実施基準は不備の評価の段階で、不備を補う内部統制(補完統制)の有無と、それが虚偽記載の可能性と金額的影響をどの程度下げているかを検討するとしています。編集部の見方では、このとき、補完統制として挙げたい統制について実施した記録が残っていないと、補えていることを示しにくくなります。重要度の高いリスクに性質の違う統制を2つ選ぶかどうかも、監査法人と相談しておきます。
選んだ理由をRCMに書き、案の段階で監査法人に見せる
監査法人に案を見せる時期は、CFO・経理責任者が決めます。評価を始めてからでは、選び直しの手戻りが大きくなります。
監査人は、経営者が統制上の要点を適切に選定しているかを評価しなければならない、とされています。Q&Aは、実施基準が監査人に、経営者による統制上の要点の識別が妥当かを検証するよう求めている、と説明し、経営者が暫定的に決めた時点で監査人が妥当性を検証しておくことも考えられる、としています。日本の制度では、通常、評価対象となる統制上の要点は経営者と監査人で一致し、経営者が対象にしていない要点を監査人が独自に追加検証することにはならない、とも書かれています。とはいえ、両者が一致するのは、経営者の選定が妥当と認められた場合です。監査人は経営者の選定が不適切だと判断することがあり、財務諸表監査では経営者が評価対象にしていない業務プロセスを独自に検証することもあります。
上場後の一定期間は内部統制監査が免除されることがありますが、経営者の評価と内部統制報告書は免除されません(IPO準備のJ-SOXロードマップの記事)。免除が明けたときに選定の妥当性が問われるので、財務諸表監査を担う監査法人と早めにすり合わせる意味は変わりません。
内基報1は、監査人が経営者の評価手続を見る場面の説明として、ここでいう識別は統制上の要点を適切に選定しているかという実質の問題で、特定の様式の記録を作っているかどうかの問題ではない、としています。つまり、問われるのは様式でなく中身なので、その説明材料として選んだ理由を残します。実施基準も、記録する事項の例に、重要な虚偽記載が発生するリスクとそれを低減する内部統制の内容(6つの要件との関係を含む)を挙げています。
編集部では、RCMのキーコントロールにした行と外した行の両方に、理由を1文で書くことをすすめています。たとえば「実在性のリスクに対し、出荷記録との照合を選んだ。受注の承認も同じリスクに関係するが、出荷の事実に直接当たる照合の方が効果を説明しやすいので外した」という書き方です。外した行の理由は、基準が求める記録ではありません。それでも、事例集の事例3-3には、統制上の要点の選定過程を記録したことで、翌年度の見直しで変更点を効率よく確かめられた例があります。
Q&Aの問50がいう「暫定的に決定した時点」をIPO準備の段取りに当てはめると、直前期の早い時期に選定の案を監査法人へ出すことになる、というのが編集部の見立てです。
読み違えやすいポイント
| 読み違え | 原文での扱い |
|---|---|
| 経営者の評価も1統制25件が必須 | 25件は監査人の手続の例示。経営者は件数を自ら決める。 |
| 複数期ごとの評価なら、ある年は売上のプロセスを丸ごと外せる | Q&A 問34の答4は、売上に至る業務プロセスのすべてを評価しなくてよいという意味ではないとしている |
明日からやること
- RCMの各行に「勘定科目・要件・リスク」の3つを書き足し、どのリスクにも結びつかない行と、どの統制も結びつかないリスクに印を付ける
- 同じリスクに統制が重なる行は、外部の証拠を使うか、リスクに直接当たるか、自動化されているかを見比べ、残す1つか2つを決める
- 自動化された統制が、RCMの行として漏れていないかを確かめる
- 残した統制の頻度ごとに、追補版の例示で評価の件数を足し上げ、評価にかかる工数をCFOと共有する
- キーコントロールにした行と外した行の両方に理由を1文で書き、暫定案として監査法人に見せる日を決める
IT統制・J-SOX対応の進め方をご相談ください
使っているSaaSの洗い出し、IDと権限・設定変更の記録の始め方、SOC1レポートの読み込み、監査法人との協議に出す案づくりまで、公認会計士とエンジニアが一緒に整理します。