架空のA社で考えてみます。上場準備中で、社員は30人、経理は経理課長と担当のBさんの2人です。会計はfreee会計(アドバンスプラン)、経費精算と請求書の受け取りはバクラクで回しています。
監査法人のショートレビュー(上場準備の初めに監査法人が行う予備調査)を終えた翌週、経理課長のもとに質問票が届きます。「仕訳の承認フローと自動登録ルールは、ITACとして整理しますか。設定の変更管理とあわせてご説明ください」。A社の仕訳は月に600件ほどで、そのうち400件は銀行やカードの明細から自動で登録されます。残りの200件はBさんと課長が入力し、Bさんの分は課長が画面のボタンで承認しています(数字は仮のものです)。
課長が迷うのは、これを「統制」と呼んでよいのか、という点です。人が1件ずつ見ていないなら、監査法人は信用しないのではないか。反対に、システムが止めるのだから人の確認は要らないのではないか。
A社の例を交えて、基準に当てて見ます。SaaS環境のIT全般統制(ITGC)はSaaSで経理を回す会社に残るITGCの記事で、上場までの時間軸はIPO準備のJ-SOXロードマップの記事で扱います。
承認のない仕訳を帳簿に反映させないシステムの制御や自動計算は、実施基準で「ITに係る業務処理統制(ITAC)」と呼ばれます。ITGCが有効なことを前提に、人の確認より少ない件数で評価できるとされています。ただし、承認者が内容を見て判断する部分は、人とITが一体の統制として残ります。freee会計の仕訳承認フローは、起票した人やAPI連携を許可した人が承認経路の承認者だと承認済みで登録されるため、置き方しだいで承認を素通りします。設定と、設定を変えられる人と、テストの結果を残しておくと説明しやすくなります。
この記事の要約
ITACとは、業務の流れに組み込まれたITの統制のこと
ITACは、ひとことで言うと「業務の流れに組み込まれた、システムのチェック」です。
実施基準は、ITACを「ITに係る業務処理統制」と呼びます。定義は、業務を管理するシステムにおいて、承認された業務がすべて正確に処理、記録されることを確保するために業務プロセスに組み込まれたITに係る内部統制です(実施基準 I.2(6)②〔ITの統制〕ロb)。ITAC(IT Application Controls)は実務の呼び名です。対になるITGC(ITに係る全般統制)は、ITACが有効に機能する環境を確保する統制で(II.3(3)⑤イ)、アクセス管理や変更管理が当たります。つまり、ITACが個々のチェックで、ITGCはそのチェックが勝手に変わらないよう支える土台、と考えると分かりやすくなります。
実施基準が挙げるITACの4つの例を、クラウド会計に置き換えると次のとおりです。
| 実施基準の例示 | クラウド会計での例 |
|---|---|
| 入力情報の完全性、正確性、正当性等を確保する統制 | 貸借が一致しない仕訳は登録できない。承認されるまで決算書に反映されない(試算表も初期表示では除かれる) |
| 例外処理(エラー)の修正と再処理 | 連携に失敗した明細がエラーの一覧に出て、担当者が直して再登録する |
| マスタ・データの維持管理 | 取引先や勘定科目の登録・変更を、決められた人だけができる |
| システムの利用に関する認証、操作範囲の限定などアクセスの管理 | 担当者の権限では承認ボタンが表示されない。締めた月を編集できない |
右列は、実は経理が毎日使っている機能です。なので、ITACの整理は、統制を新しく作るより、動いている機能のどれに頼るかを選ぶ作業になることが多いです。
この記事に出てくる用語
| 用語 | ひとことで言うと | 身近な例(架空のA社) |
|---|---|---|
| ITAC(ITに係る業務処理統制) | 業務の流れに組み込まれた、システムのチェック | 課長が承認するまで、Bさんが入力した仕訳は決算書に出ない |
| ITGC(ITに係る全般統制) | ITACが勝手に変わったり止まったりしないよう支える土台の管理 | 承認経路の設定を変えられる人を絞り、変えたら記録を残す |
| 自動化された統制 | システムだけで完結するチェック | 貸借が一致しない仕訳は登録できない |
| 人とITが一体の統制 | システムが出した情報を、人が見て判断するチェック | 課長が、申請中の仕訳の一覧を見て内容を確かめる |
| IPE(企業が作成した情報) | 統制や監査で使う、会社のシステムが出した一覧や帳票 | 仕訳帳を「申請中」で絞り込んで出した一覧 |
| 整備状況の評価・運用状況の評価 | 統制が正しく作られているかの確認と、期間を通じて実際に動いていたかの確認 | 設定画面を確かめるのが整備、期中の仕訳を選んで承認の跡を見るのが運用 |
| 開示すべき重要な不備 | 財務報告に重要な影響を及ぼす可能性が高い不備。これがあると内部統制は有効とはいえない(基準 II.1(3)(4)) | 承認経路を誰でも変えられた不備が、すぐこれに当たるとは限らない |
| RCM(リスクと統制の対応表) | どのリスクを、どの統制でおさえるかを1行ずつ書いた表 | 「承認のない仕訳が決算書に出る」というリスクに、承認フローの設定を対応させる |
統制を3つの型に分けると、確かめる場所が変わる
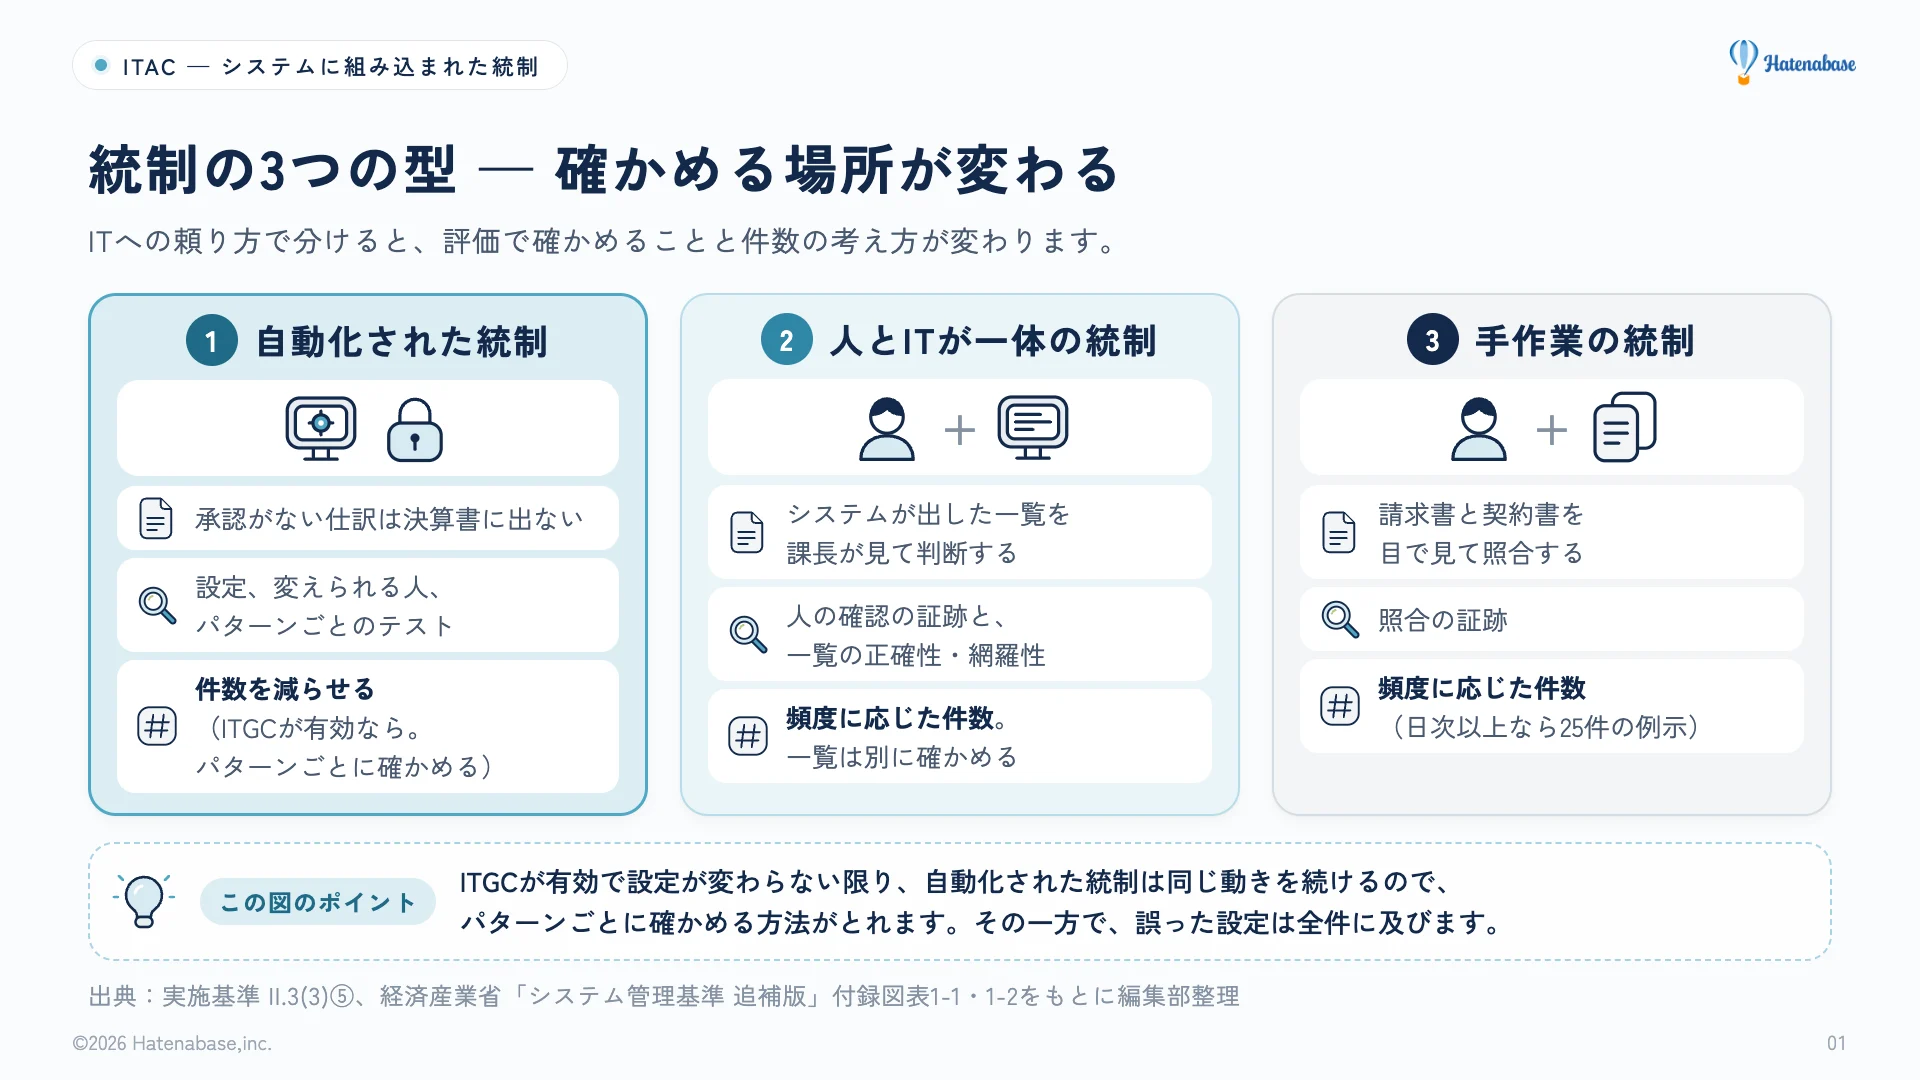
実務では、統制をITへの頼り方で3つの型に分けることがよくあります。
| 型 | 例 | 評価で確かめること | 件数の考え方 |
|---|---|---|---|
| 自動化された統制 | 承認されない仕訳は決算書に反映されない(承認の有無による制御) | 設定の内容、設定を変えられる人、処理のパターンごとに流して設定どおりに動くか | 関連するITGCが有効なら、ITACごとに1つのアプリケーションを検証する方針が例示されている(追補版 付録図表1-2。処理パターンが違えば別に確かめる) |
| 人とITが一体の統制 | 承認者がシステムの画面で仕訳の内容を見て承認する。システムが出した未承認仕訳の一覧を、課長が見て判断する | 人の確認の証跡と、一覧そのものが正確で漏れがないこと | 人の確認は頻度に応じた件数。一覧の正確性は別に確かめる |
| 手作業の統制 | 請求書と契約書を目で見て照合する | 照合の証跡 | 頻度に応じた件数(日次以上なら25件の例示) |
1行目の「1つのアプリケーションを検証する」は、1件見れば足りるという意味ではなく、処理のパターンごとに設定どおり動くかを確かめる、と読めます。3つの型は実務の整理で、基準の言葉と1対1には対応しません。実施基準は、ITを利用した内部統制に「自動化されている内部統制」と「人手とコンピュータ処理が一体となって機能している内部統制」があると書いています(II.3(3)⑤イ)。
この記事では「承認」を2つに分けます。承認がないと帳簿に反映しない制御は、自動化された統制です。一方、承認者が内容を見て判断する行為は、人とITが一体の統制で、以下この部分を「人の統制」と呼びます。監査基準報告書315実務ガイダンス第1号(以下、315実務ガイダンス第1号)も電子承認について、2つを分けて書いています。承認なしで次の処理に進めない制御か。承認が正当な権限者・本人によるものか(Q16)。
A社で考えます。Bさんの仕訳が課長の承認まで決算書に出ないのは、システムの制御で、自動化された統制です。反対に、課長が中身を見て「この金額で正しい」と判断するのは、人の統制です。つまり、A社の「承認」は、1つのボタンの裏に2つの型が重なっている、と読めます。
自動化された統制は、設定が変わらない限り同じ動きを続けるので、処理のパターンごとに確かめられます。ただ、誤った設定は全件に及びます。実施基準も、自動化されたITACでも電子記録に変更の痕跡が残りにくいと、無効化の発見が遅れることに留意するよう書いています(II.3(3)⑤ニb)。そのため、設定を誰が変えられるか、変えたら記録が残るかを押さえておくと、頼れる統制だと説明しやすくなります。
人とITが一体の統制は、一覧と人の確認の2か所を確かめる
いちばんつまずきやすいのが、人とITが一体の統制です。なぜ人が見る一覧まで確かめるのでしょうか。
理由はシンプルで、課長が未承認の仕訳の一覧を見て処理を指示する場合、一覧から漏れた仕訳は、確認の記録があっても見られていないからなのです。確かめる場所は2か所です。
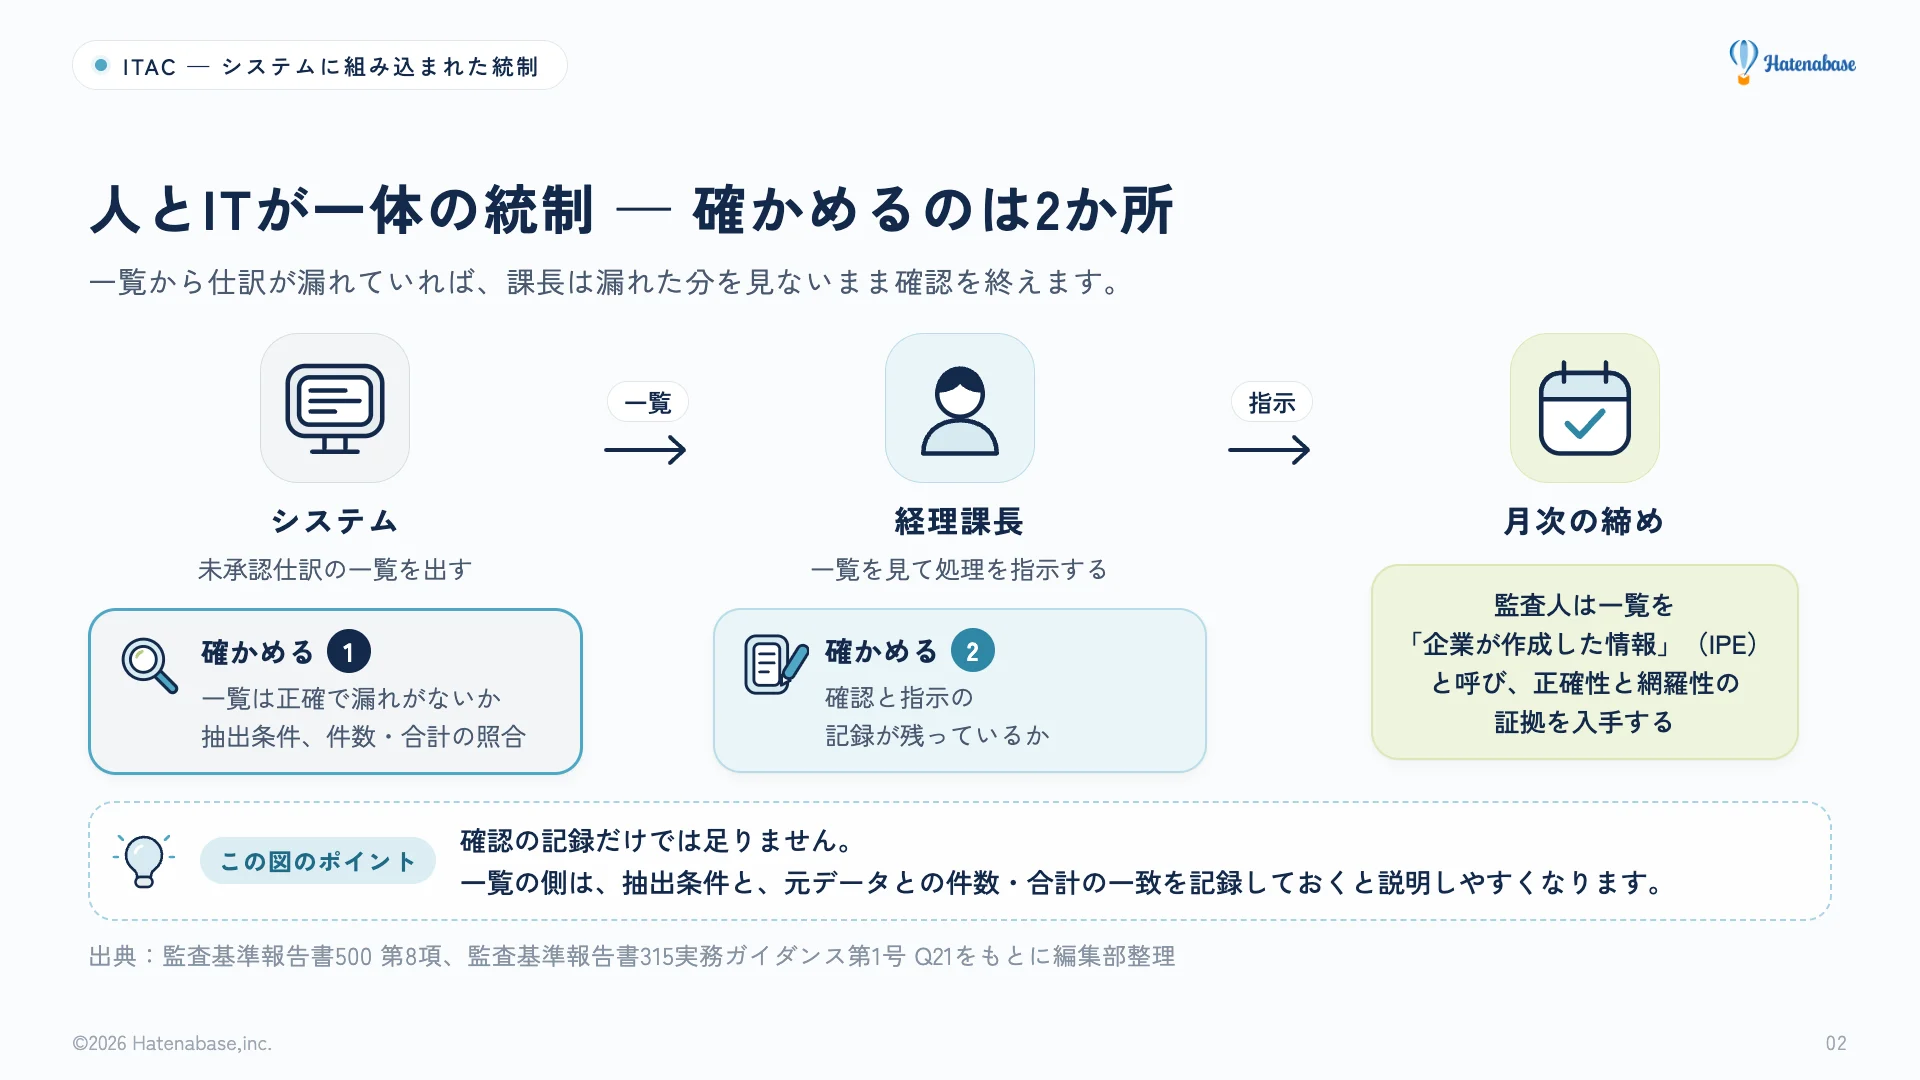
監査人はこの一覧を「企業が作成した情報」と呼び、その正確性と網羅性の証拠を入手します(監査基準報告書500 第8項)。実務ではIPE(Information Produced by the Entity)と呼ばれます。315実務ガイダンス第1号は、延滞債権リストを使う統制を「ITから自動生成される情報を利用して実施される手作業による内部統制の代表例」としています。そのうえで、基になるデータの正確性と、条件に当たるものが漏れなく抽出・集計されていることを評価すると書いています(Q21)。つまり、一覧を見た人だけでなく、一覧そのものも確かめる、と読めます。
A社で考えます。freee会計では、仕訳帳の「仕訳承認ステータス」で「申請中」に絞り込めます。課長は月末にこの一覧で残りを処理しているとします。ところが日付の条件を当月だけにしていると、前の月から申請中のまま残った仕訳は一覧に出ません。全件に目を通した記録があっても、見ていない仕訳が残ります。
一覧の正確性と網羅性は、次の3つを記録しておくと説明しやすくなります。
- 業務上の定義と、システムの抽出条件が合っていること(例 「未承認」とは承認ステータスが申請中のもの。対象期間は前月以前も含めた全日付)
- 一覧の件数と合計金額が、元のデータ(仕訳帳や補助元帳)と一致すること
- 抽出条件を保存し、誰がいつ条件を変えたかが分かること
同ガイダンスは、ITGCが有効でなければ、ある時点で一覧が正しくても継続して正しいという心証(監査人が得る確信)は得られないとも書いています(Q20・Q21)。
自動化された統制が少ない件数で評価できる理屈
手作業の統制でよく聞く「25件」の根拠と、自動化された統制がそれより少ない件数で済む理由を見ます。
では、25件の根拠は何でしょうか。実施基準は監査人の手続の説明(III.4(2)①ロa)で、日常反復継続する取引について統計上の二項分布を前提とすると、90%の信頼度を得るには統制上の要点ごとに少なくとも25件のサンプルが必要になると書いています。経済産業省の「システム管理基準 追補版(財務報告に係るIT統制ガイダンス)」(以下、追補版)は、全社的な内部統制(会社全体の方針や体制にかかわる統制)が適切であることを前提にした例として、頻度ごとのサンプル件数を表にしています(付録図表1-1)。
| 統制の頻度 | サンプル件数 | 許容逸脱件数 |
|---|---|---|
| 1日につき多数 | 25件 | 0件 |
| 日次 | 25件 | 0件 |
| 週次 | 5件 | 0件 |
| 月次 | 2件 | 0件 |
| 四半期次 | 2件 | 0件 |
| 年次 | 1件 | 0件 |
許容逸脱件数は、選んだ中に許される逸脱(統制が守られていないもの)の件数です。追補版によると、無限大の母集団(テストの対象を選ぶ元の集まり)から25件を無作為に選んで1件も逸脱がなければ、全体で9%以上の逸脱はないと信頼水準90%で説明できます。平たく言うと、9%の割合で承認漏れがある母集団から25件続けて漏れに当たらない確率は、0.91を25回掛けた約0.095で、10%を下回ります(編集部の計算)。
この理屈は、人が判断するので1件ごとに結果がばらつく、という前提に立っています。一方、実施基準は、ITを利用した内部統制は一貫した処理を反復継続するため、整備状況が有効と評価された場合には、ITGCの有効性を前提に、サンプル件数を減らし、対象期間を短くするなど、一般に運用評価の作業を減らせるとしています(II.3(3)④ニa。監査人の側も同旨、財務報告内部統制監査基準報告書第1号〔以下、内基報1〕A136項)。つまり、システムは設定が変わらなければ同じ入力に同じ動きをするので、人の判断ほど多くの件数を見なくてよい、と読めます。
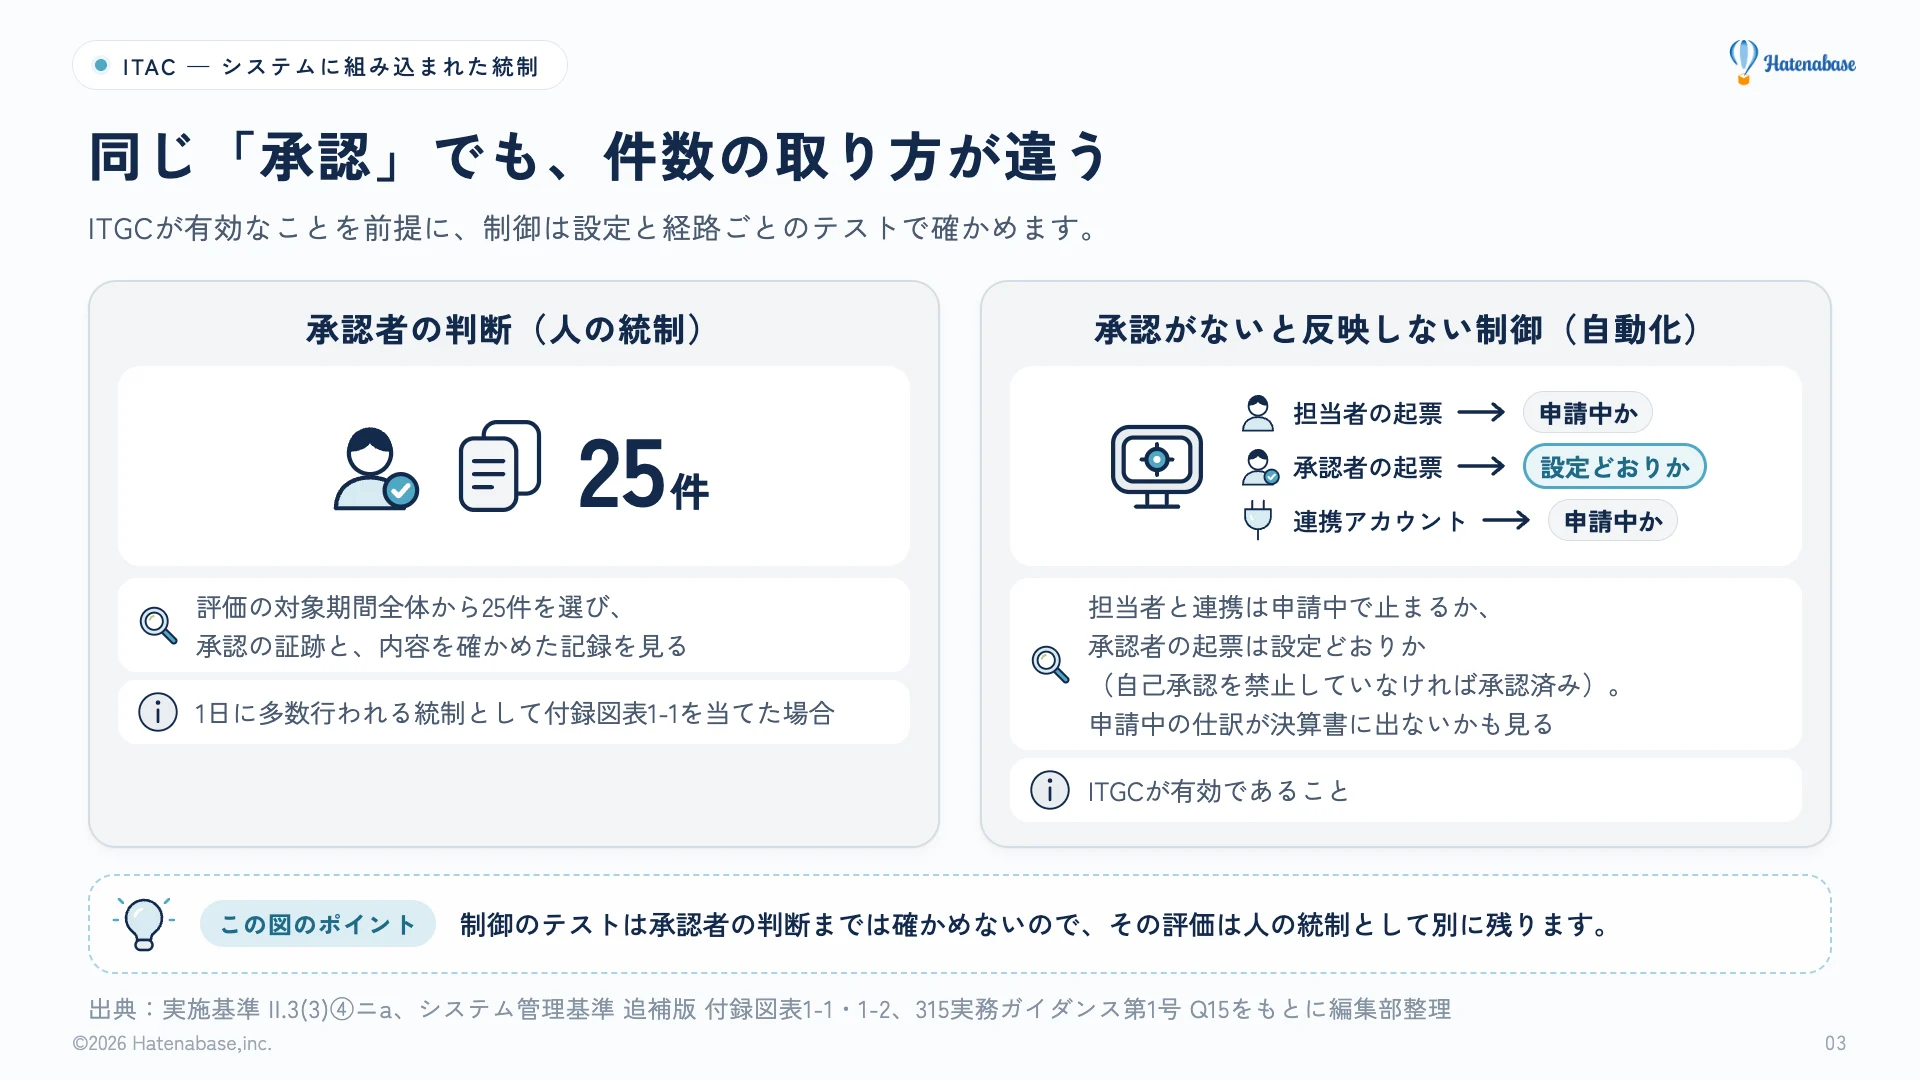
A社に当てはめます。課長が承認するのはBさんの起票分で、承認は1日に何件も行われます。そのため、課長の判断は人の統制として、評価の対象期間から25件を選び、承認の証跡と内容を確かめた記録を見る、という評価が考えられます(1日に多数行われる統制として付録図表1-1を当てた場合)。
承認がないと決算書に反映しない制御のほうは、設定を確かめたうえで、起票の経路ごとに仕訳を流します。315実務ガイダンス第1号は、プログラムの整備状況が適切で処理のパターンが同じであれば、抽出したもの以外も同様の信頼性になることが期待される、と書いています(Q15)。裏返せば、パターンが違えば別に確かめます。たとえばA社なら、Bさんの起票が申請中で止まるか、課長の起票が設定どおりの状態になるか(アドバンスでは自己承認を禁止できないので承認済み)、連携アカウントの起票と自動登録ルールで入る仕訳がどちらのステータスになるか、申請中の仕訳が決算書に出ないかを見ます。なお、承認者の判断の評価は、人の統制として別に残ります。件数と取り方は、計画の段階で監査法人と協議して決めておくと手戻りを防げます。
業務処理統制の運用評価を広げ、全般統制の運用評価をせずに済む場合もあるとされますが(II.3(3)⑤ニa)、使えるかは監査法人と協議して決めます。
ITGCに不備が出たときは、まず補えているかを考える
ITGCに不備が見つかると、ITACまで頼れなくなるのではと心配になります。とはいえ、実はすぐにそうなるとは限らないのです。途中で出てくる代替的・補完的な統制(補完統制)は、不備のある統制の代わりに同じリスクをおさえる別の統制のことです。図は、この節で引く基準とQ&Aをもとに編集部が整理したものです。
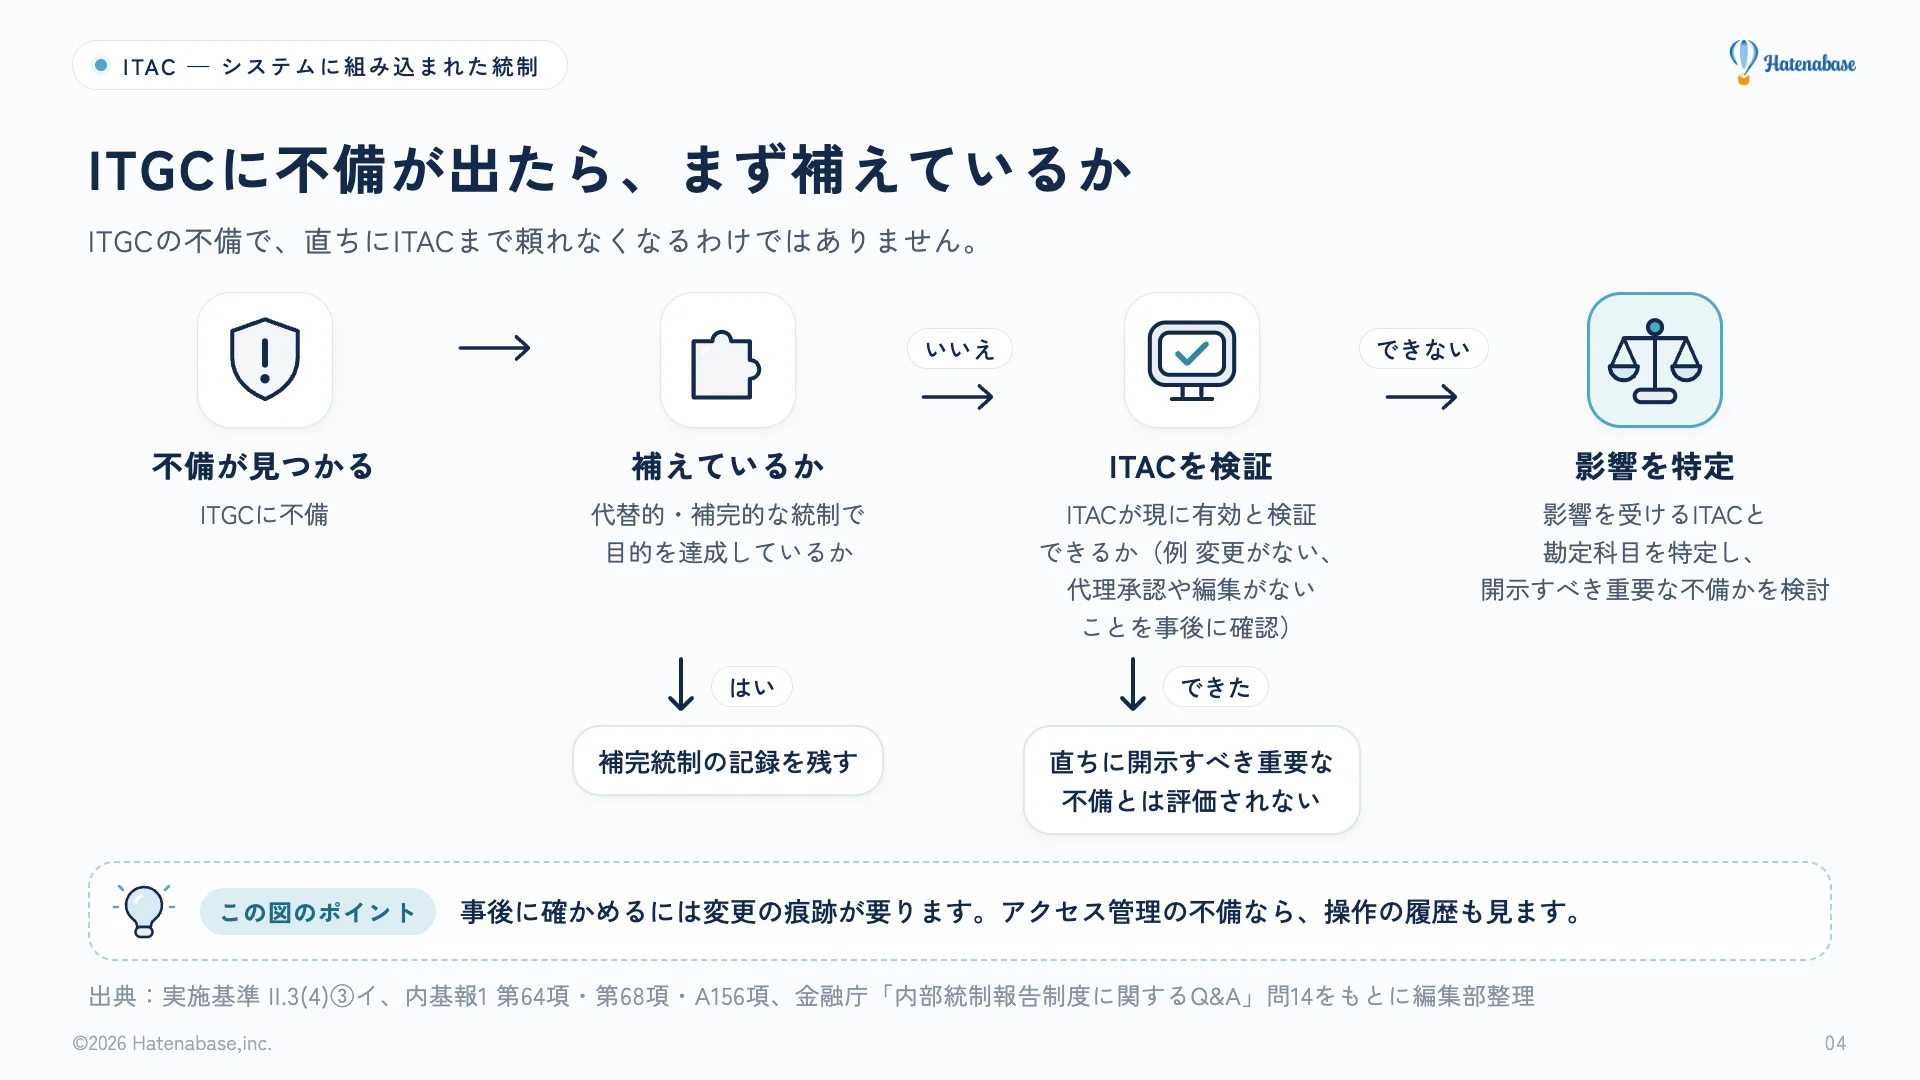
実施基準は、ITGCの不備は虚偽記載のリスクに直接つながるものではないため、直ちに開示すべき重要な不備とはならないとしています(II.3(4)③イ)。内基報1も、関連するITACが現に有効に機能していることが検証できれば、直ちに開示すべき重要な不備と評価されるものではないとしています(A156項)。金融庁のQ&A(問14)は例を挙げています。プログラムの変更管理に不備があっても、事後的に実際のプログラムに変更がないことを確認できたような場合には、そのシステムの内部統制は有効に機能していると位置づけることができると考えられる、というものです。つまり、土台に穴があっても、上のチェックが実際に動いていたと確かめられれば、すぐに重い評価になるとは限らない、と読めます。
ただし、問14の例はプログラムの変更管理の不備です。アクセス管理の不備ならどうでしょうか。A社で、起票者のBさんが管理者権限を持ち、承認経路の設定を変えられる状態だったとします。起票する人に設定を変える権限があるので、アクセス管理の不備です。この場合は、設定が変わっていないことに加えて、代理承認や承認済み仕訳の編集がなかったかも確かめておくと、A156項の「現に有効に機能している」を説明しやすくなります。なお、承認履歴・変更履歴はヘルプ上エンタープライズの機能なので、アドバンスのA社では確かめる手段が限られます。仕訳設定変更履歴の対象は仕訳関連設定で、承認経路や権限の変更がどこに残るかも含め、どこまで確かめられるかは自社の環境と監査法人の判断によります。ベンダー側のプログラム変更は利用者が確かめられないので、SOC1レポート(委託先の統制を監査法人などが評価した報告書)で補います(詳しくはSOC1レポートの読み方の記事)。
逆向きの波及もあります。内基報1は、ITACの開示すべき重要な不備がITGCの不備に起因するなら、ITGCの不備もあわせて開示すべき重要な不備になるとしています(A156項)。補完統制を考慮するときは、それが有効に整備・運用されていることを検討するとしています(第68項)。
前年度の評価結果を使える条件
変わらない統制に、毎年同じテストが要るのか。
実施基準は、評価は原則毎期としたうえで、自動化された統制は条件を満たせば過年度の評価結果を継続して利用できるとしています(II.3(3)⑤ニc)。
| 誰の評価か | 前年度の結果を使える条件 | 年数 |
|---|---|---|
| 経営者(自動化されたITAC) | 過年度に不備なく有効と評価された。評価の時点から統制が変更されていない。障害・エラー等の不具合が起きていない。関連するITGCが有効。これらを確認して記録する(実施基準 II.3(3)⑤ニc、追補版 付録図表1-2) | 特定の年数を機械的に当てはめない |
| 経営者(ITGC) | 財務報告の信頼性に特に重要な項目を除き、前年度が有効で整備状況に重要な変更がなければ、その旨を記録して継続利用できる(実施基準 II.3(3)⑤ニa(注)) | 特定の年数を機械的に当てはめない |
| 監査人(内部統制監査) | 変更なし・障害エラーなし・関連ITGC有効を検討した結果を記録すれば、過年度の検討結果を継続して使える(内基報1 A138項) | 特定の年数を機械的に当てはめない |
| 監査人(財務諸表監査で統制に依拠する場合) | 過年度の監査後に重要な変更がないことの証拠を入手する。特別な検討を必要とするリスクに対応する統制は毎期評価する(監査基準報告書330 第13項(2)・第14項) | 少なくとも3年に1回 |
ただし、1行目の「変更されていない」には注意が要ります。315実務ガイダンス第1号は、パッケージならバージョン情報で変更の有無を確かめられるが、環境設定の変更にも留意するとしています(Q23)。
上場準備の会社には、前年度に有効と評価された実績がまだありません。A社も初年度はその年のテストで確かめ、継続利用は2年目以降の手段と考えます。期ごとの計画はIPO準備のJ-SOXロードマップの記事で扱います。
freeeの仕訳承認フローは、置き方しだいで承認を素通りする
freee会計の仕訳承認フローでは、誰を承認経路に入れるかで、承認を経ない仕訳が入る経路ができます。以下は2026年10月時点の公式ヘルプで確かめた内容です。評価の前に最新のヘルプを見直してください。
仕訳承認フローは、承認経路の承認者でない人が登録した仕訳を「申請中」にし、承認されるまで帳簿に反映させない機能です(法人の新プランではアドバンス以上)。申請中の仕訳は、試算表と総勘定元帳の初期表示から外れ(絞り込めば表示可)、決算書には反映されません。一方、損益レポートなどには常に反映されます。どのレポートを母集団に使うかで、見える仕訳が変わります。
押さえるべきは、仕訳が作られた時点のステータスです。ヘルプの表から抜き出します。
| 仕訳の作られ方 | 作成時のステータス |
|---|---|
| 承認経路の承認者でない人が作成 | 申請中(管理者権限でも、承認経路に入っていなければ申請中) |
| 承認経路の承認者が作成 | 承認済み |
| freeeのAPIで取引を作る連携サービスで作成し、連携の利用を許可した人が承認者 | 承認済み |
| 同上で、連携の利用を許可した人が承認者でない | 申請中 |
| 他社のAPI等から連携して作成(ヘルプの例示はSquare、スマレジ、Amazon) | 申請中 |
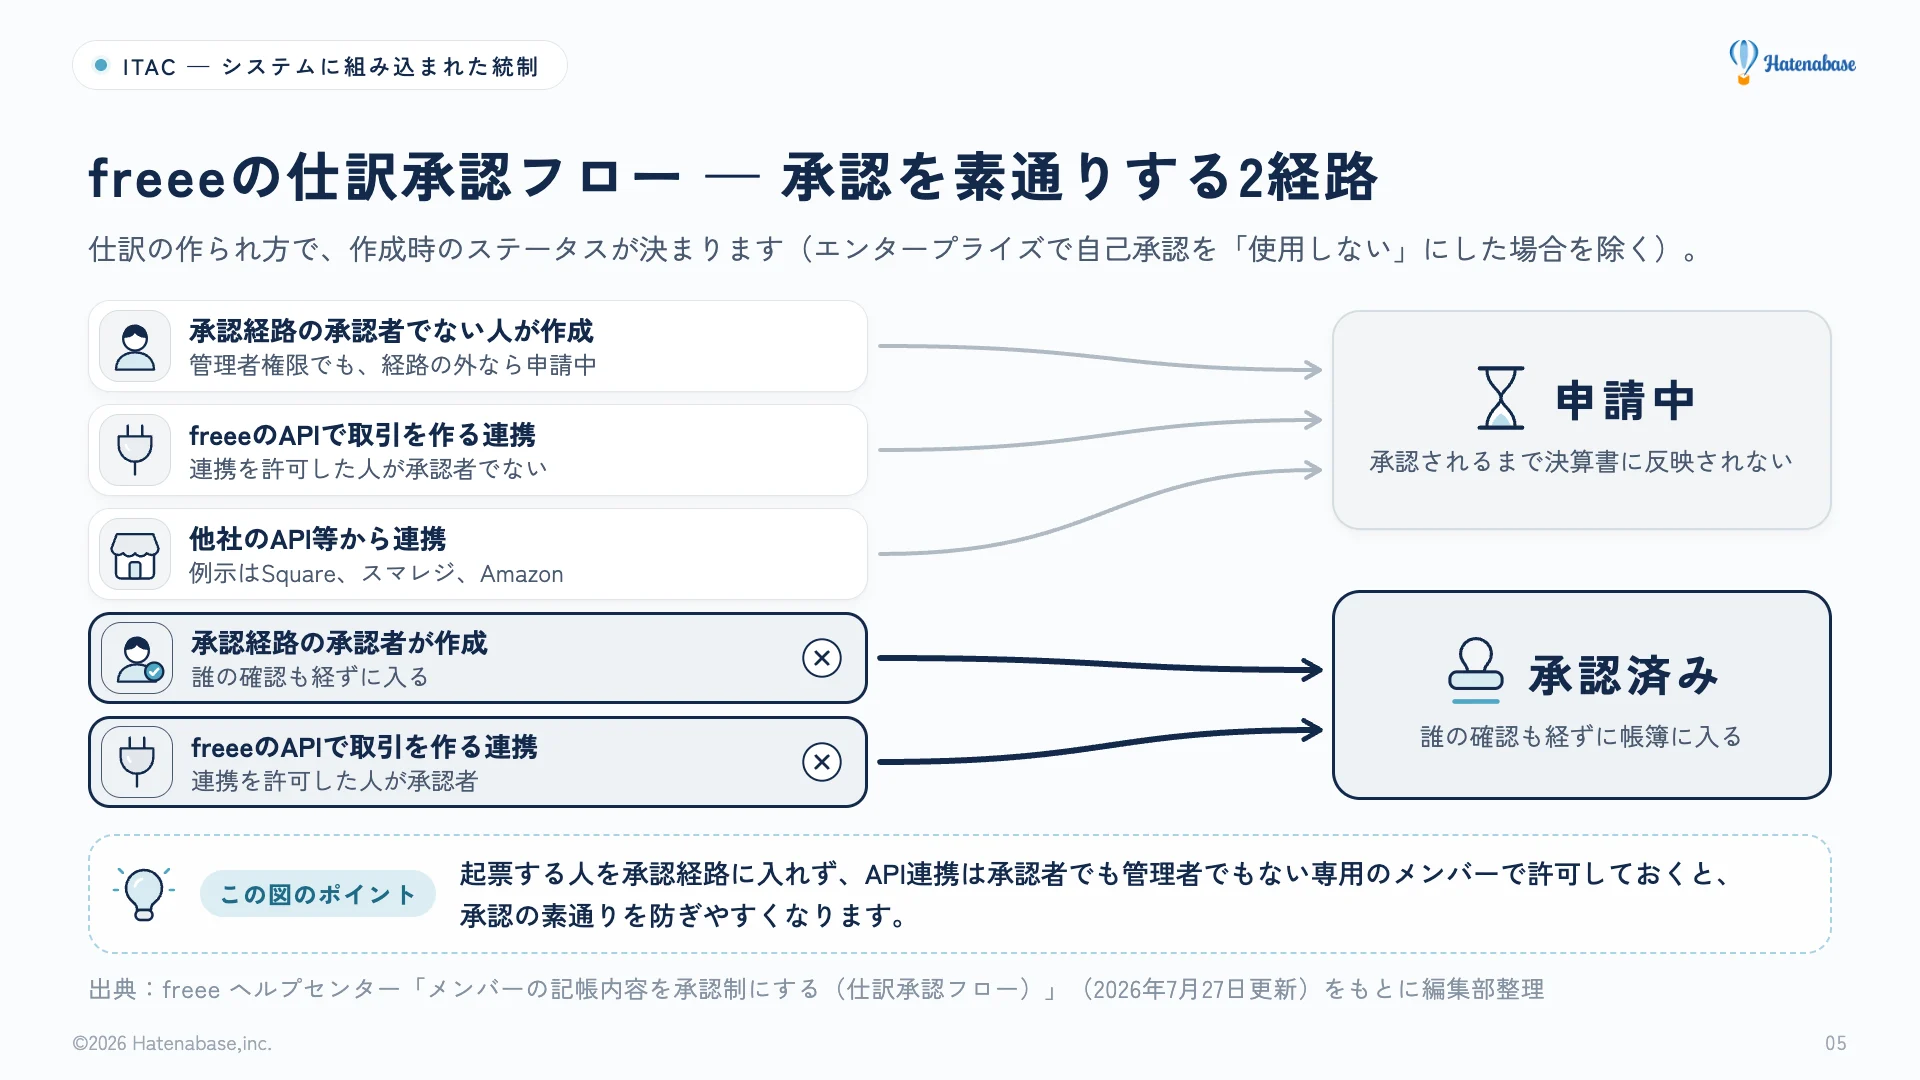
実は、2行目と3行目が落とし穴なのです。承認者が起票すれば、誰の確認も経ずに承認済みで入ります。API連携も、連携の利用を許可したのが承認経路の承認者なら承認済みになります。エンタープライズプランでは、自己承認機能を「使用しない」に設定すると、これらも申請中で登録されるようになります。ただし、アドバンスプランでは、自己承認を禁止できません。
A社はアドバンスで、承認経路の承認者は課長だけです。そのため、Bさんの仕訳は申請中で止まります。しかし、課長が自分で入力した仕訳は、作った時点で承認済みになります。A社は、市販のAIエージェントのサービスをfreeeのAPIにつなぐ試みも始めています。連携の利用を課長が許可していれば、AIの仕訳も承認済みで帳簿に入るおそれがあります(公開アプリとして提供されていない連携が表のどの行に当たるかは、ヘルプに明記がありません)。
管理者と、それをコピーして作ったカスタム権限のメンバーは、承認経路に入っていなくても代理で承認できます。承認済みの仕訳の編集・削除は、「承認仕訳の編集・削除機能」を「使用しない」にすると止められます。ただし、仕訳を作った時点ではなく現在の設定が効くので、この設定の変更も記録の対象です。A社のBさんは管理者なので、承認経路の外から代理承認ができます。自分の仕訳に使えるかはヘルプに明記がないので、自社の環境で確かめ、管理者を絞るときの対象に入れておくと説明しやすくなります。
| 設定・運用 | 統制上の意味 |
|---|---|
| 起票する人を承認経路に入れない | 起票と承認の職務を分ける |
| API連携を許可するアカウントを、承認者でも管理者でもない専用のメンバーにする | 承認者なら承認済みで入る経路を断ち、管理者なら代理承認で登録と確定を1つのアカウントでできる経路を断つ |
| 管理者を最少の人数にする | 承認経路の外からの代理承認を絞る |
| 承認仕訳の編集・削除機能を「使用しない」にする | 承認後の書き換えを止める |
| アドバンスプランなら、承認者や管理者のアカウントで起票された仕訳を月次で抽出し、別の人がレビューする | 自己承認を禁止できない分を、人とITが一体の統制で補う(承認者ごとの絞り込みや承認履歴はヘルプ上エンタープライズの機能なので、抽出できるかを先に確かめる) |
A社なら、抽出できる項目を先に確かめたうえで、課長が起票した仕訳を月に1回抜き出して管理部長が目を通す形が考えられます。AIエージェントの連携は、承認者でも管理者でもない専用のアカウントで許可し直し、本番の前に1件流して申請中で止まることを画面で確かめておくと、職務の分離を説明しやすくなります。
自動登録ルールの「登録する」で作られる仕訳のステータスは、ヘルプの記載が一致しません。同じページの本文は「作成者が申請経路の承認者であるか否かによります」、表は「申請中」です。なので、自社の環境で1件流して確かめてから、統制の記述に書いてください。
AIの起票の監査対応は経理や業務にAIを入れたときの監査対応の記事、権限の線引きはAIエージェントの権限・承認・停止の記事、誤りへの対応はAIの誤りへの対応の記事にまとめています。
文書化は「どのシステムの、どの設定が、どのリスクをおさえているか」まで書く
文書と記録は、監査で頼ってもらえるかを大きく左右します。RCMの1行を例に見ます。
「システムで承認している」だけでは、評価する人が何を確かめればよいか分かりません。実施基準は、業務の流れ図の右列にシステムの欄を設け、その注記や業務記述書(業務の流れと統制を文章にした書類)の中で業務処理統制の内容を書くことを例に挙げています(II.3(3)⑤ハ(注))。
A社が上場前にエンタープライズへ移り、管理者を2名に絞ったとします。そのときのRCMの1行を、自動化された統制で書くと次のとおりです。
| 項目 | 書き方の例 |
|---|---|
| リスク | 承認されていない仕訳が決算書に反映される |
| 統制 | freee会計の仕訳承認フローにより、承認経路の承認者でない者が登録した仕訳は申請中となり、承認されるまで決算書に反映されない。承認者による内容の確認は、別の行(人とITが一体の統制)として書く |
| 型 | 自動化された統制 |
| システムと設定 | freee会計(エンタープライズ)。仕訳承認フロー「使用する」、自己承認機能「使用しない」、承認仕訳の編集・削除機能「使用しない」。承認経路の承認者は経理課長と管理部長 |
| 設定を変えられる人 | 管理者権限の2名。設定の変更は申請・承認のうえで行い、仕訳関連設定は仕訳設定変更履歴で確認する(承認経路の変更が残る履歴は自社の環境で確認) |
| 関連するITGC | アクセス管理(管理者権限の付与と棚卸)、設定の変更管理(SaaSで経理を回す会社に残るITGCの記事) |
| 整備状況の評価 | 設定画面の保存。承認者でない担当者・承認者・連携アカウントのそれぞれで起票し、担当者と連携は申請中で止まること、承認者の起票が設定どおりの状態になること、申請中の仕訳が決算書に出ないことを確認 |
| 運用状況の評価 | ITGCが有効であることを前提に、件数を監査法人と協議して期中にテスト。設定の変更履歴を期末まで確認 |
読み違えやすいポイント
承認、件数、年数は、覚えた形のまま当てはめると取り違えが起きやすいところです。よくある読み方と原文を並べ、A社の例を添えます。
| 読み違えやすい読み方 | 原文では | 根拠 |
|---|---|---|
| 承認フローを使えば、承認はまとめて自動化された統制になり、少ない件数で評価できる、と読まれがちです | Q16は、電子承認について、承認なしで次に進めない制御かと、正当な権限者・本人による承認かを分けて書いています。承認者の判断は人の統制として件数を取り、制御は処理のパターンごとに確かめるものとして扱うと説明しやすくなります | 315実務ガイダンス第1号 Q15・Q16、追補版 付録図表1-2 |
| 設定が期中に変わっていないと示せれば、設定を誰でも変えられた不備があっても承認の制御は有効と説明できる、と読まれがちです | 金融庁Q&A 問14の例は、プログラムの変更管理の不備です。内基報1 A156項は、関連するITACが現に有効に機能していると検証できるかを問うています。アクセス管理の不備なら、代理承認や編集の有無も履歴で確かめておくと説明しやすくなります | 金融庁Q&A 問14、内基報1 A156項 |
| 「少なくとも3年に1回は運用評価」という下限が、J-SOXの監査にもある、と読まれがちです | この下限は、財務諸表監査で監査人が統制に依拠し、過年度の証拠を使う場合の規定です。内部統制監査では、自動化された統制の前年度の検討結果の利用に一律の年数の定めはありません | 監査基準報告書330 第13項(2)、内基報1 A138項 |
A社に当てはめると、次のとおりです。
- 1つ目:A社が質問票に「承認フローは自動化された統制」とだけ書くと、課長の判断を25件で確かめる評価が抜け落ちるおそれがあります。制御の行と、課長の判断の行を分けて書いておくと説明しやすくなります
- 2つ目:Bさんが承認経路を変えられた期間があるなら、その期間に代理承認や承認済み仕訳の編集がなかったかも、確かめられる範囲で記録しておくと安心です
- 3つ目:2年目以降に前年度の結果を使うとき、「3年に1回は必ずテストする」と決め打ちする前に、どの監査の規定の話かを監査法人と確かめておくと手戻りが減ります
明日からやること
質問票の問いに戻ると、システムの制御は、ITGCが有効で設定が勝手に変わらないと説明できれば、統制として頼ってもらいやすくなります。材料は、設定と、設定を変えられる人と、パターンごとのテストの記録です。承認者の判断は、人の統制として別に記録します。明日から始められることを、手間の小さい順に並べます。
- 自社の統制の一覧を作り、各行に「自動化」「人とITが一体」「手作業」の型を付ける
- 自動化された統制の行に、どのシステムの、どの設定かを書き、設定画面を保存する
- その設定を変えられる人を一覧にし、変更の履歴がどこに残るかを確かめる。残らなければ、設定変更の申請と画面の保存を組み合わせる運用を決める
- 人とITが一体の統制で使っている一覧について、抽出条件と、元データとの件数・合計の照合方法を書く
- freee会計なら、起票者とAPI連携の許可者が承認経路に入っていないか、管理者が誰かを確かめ、起票の経路ごとに1件ずつ流して想定どおりのステータスになるかを見る
- 自動登録ルールの「登録する」で作られる仕訳のステータスを、自社の環境で確かめる
- ここまでの整理を持って、テストの件数と時期を監査法人と相談する
A社なら、最初の週にBさん・課長・自動登録ルール・AIエージェントの4つの経路で1件ずつ仕訳を流し、ステータスを画面ごと保存するところから始められそうです。
記録は作った日から残り始めます。どこまでを自動化された統制として扱えるかは、システム構成やITGCの状況で監査法人の判断も分かれます。この記事の整理を出発点に、早めに相談を始めてください。
IT統制・J-SOX対応の進め方をご相談ください
使っているSaaSの洗い出し、IDと権限・設定変更の記録の始め方、SOC1レポートの読み込み、監査法人との協議に出す案づくりまで、公認会計士とエンジニアが一緒に整理します。