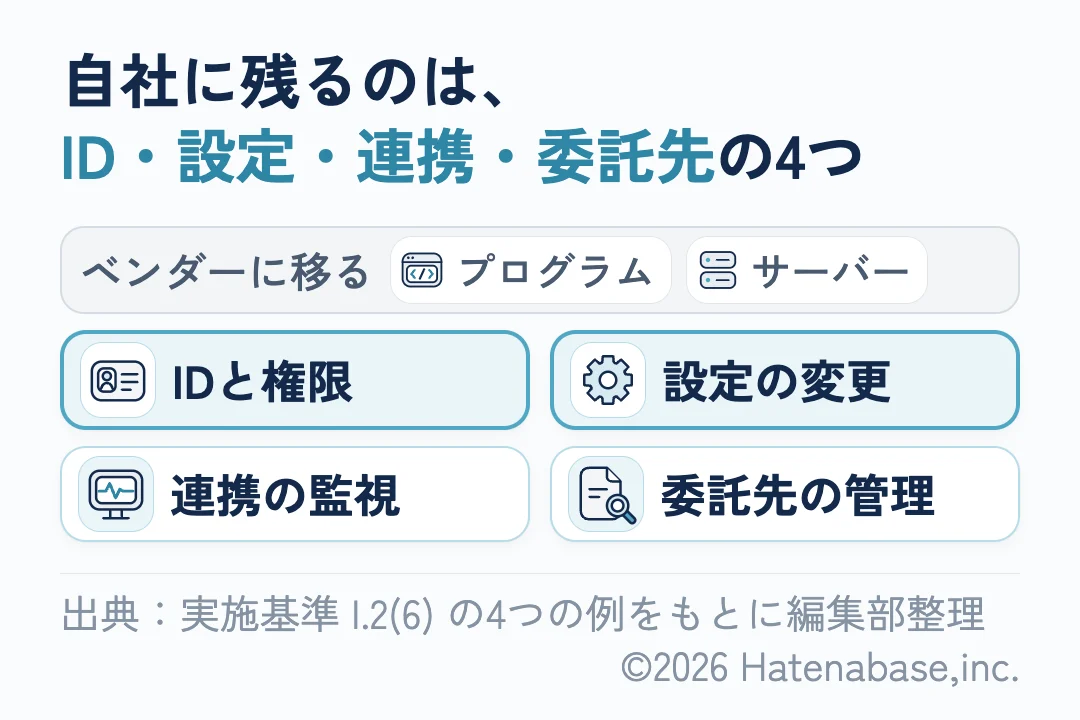
SaaSで経理を回していても、ITGCは要らなくなりません。プログラムの開発・変更とサーバーの管理はベンダーに移りますが、IDと権限、設定の変更、連携の監視、委託先の管理の4つは自社に残ります。記録は始めた日からしか残らないため、IDと権限の一覧と、設定変更の申請から始めます。
この記事の要約
架空のB社は社員120人、経理4人の会社で、自社ブランドの調理器具をネットで売っています。会計と経費精算はfreee会計のアドバンスプランで回し、サーバーも自社のプログラムも持たないまま、上場準備に入ったところです。ある日、監査法人から質問票が届きました。管理者権限を持つ人の一覧、承認経路や自動仕訳の設定を変えた記録、委託先の保証報告書の有無を問う欄が並んでいます。IT内部統制を担当する内田さんは、経理3年目の世戸田さんに、経理の側から答えを洗い出すよう頼みました。
質問票を見た世戸田さんの最初の感想は、「サーバーがないなら、うちには守るものもないですよね」でした。欄を空けたまま返しかけたところで、内田さんに止められました。改めてfreeeの画面を1つずつ確かめると、管理者5人のうち1人は半年前の退職者でした。仕訳承認フローの申請経路も、先月の締めの前に、誰の承認もなく組み替えられていました。
「サーバーもプログラムも持っていないのに、ITGCで何を整えればいいのでしょうか」。世戸田さんは、この問いにその場では答えられませんでした。結局、内田さんと2人で、経理と内部統制に詳しい外部の専門家の銭形さんに相談しました。
ITGCはSaaSでも消えず、ベンダーと自社で分かれ直す
銭形さんの最初の答えは、ITGCはSaaSに替えても消えず、ベンダーと自社で分かれ直す、というものでした。プログラムを持たないなら全部ベンダーの仕事だ、と考えたくなるのは無理もないと思います。
金融庁の「財務報告に係る内部統制の評価及び監査に関する実施基準」は、I.2(6)②の「ITの統制」の項で、ITGCを「業務処理統制が有効に機能する環境を保証するための統制活動」と定めています。業務処理統制のうち、システムに組み込まれたものがです。つまり、ITGCはこのITACが勝手に変えられたり止まったりしないよう支える、土台の管理に当たります。
承認機能や自動仕訳のルールのようなITACは、SaaSの中にもあります。だからこそ、プログラムを書かない会社にもこの土台は要るのです。ITACの評価は承認フローや自動仕訳をITACとして評価する記事で扱います。
実施基準は同じ箇所で、ITGCの例を4つ挙げています。システムの開発・保守、運用・管理、アクセス管理などの安全性の確保、外部委託に関する契約の管理です。さらに意見書の二(1)②のとおり、2023年4月7日の改訂では、ITの委託業務に係る統制の重要性と、クラウドやリモートアクセス等を使う際のセキュリティの確保が書き加えられました。世戸田さんと内田さんは、この4つの例に沿って、SaaSで自社に残るものを書き出しました。
| 実施基準の例 | 自社に残るもの(編集部の整理) |
|---|---|
| 開発・保守 | 承認経路・自動登録ルール・権限セット・連携設定の変更の記録 |
| 運用・管理 | 連携エラーの監視と再送、データとログの退避 |
| アクセス管理など | IDの発行と削除、管理者権限の絞り込み、定期的な棚卸 |
| 外部委託の契約 | SOC1レポートの入手と、自社側に求められる統制への対応 |
ただし、範囲は使う機能で変わるので、最後は監査法人と協議して決めます。運用・管理は、自社の範囲が小さくなる領域です。それでも、SaaSと銀行などをつなぐ連携は自社の運用に残ります。たとえば銀行明細の取り込みが月の半ばに止まれば、入金の計上漏れは月末の残高照合まで見つからないおそれがあります。
市販のソフトを使っているからといって、ITGCが軽くなるわけではありません。実際、実施基準もIII.4(2)②ロで、パッケージ・ソフトウェアをそのまま利用するような比較的簡易なシステムの企業について、「ITに係る全般統制に重点を置く必要があることに留意する」と書いています。また、II.3(3)⑤ハには、経理部が市販の会計パッケージを導入・管理していれば、経理部をITGCのとする例も載っています。経理部や管理部がSaaSを契約して設定している場合も同じだ、と銭形さんは考えています。
監査人の見方も変わりません。財務諸表の監査人は、日本公認会計士協会の監査基準報告書315の第11項に沿って、ITGCをアクセスの管理、プログラムやIT環境の変更の管理、IT業務の管理の3つのITプロセスで見ます。315の付録6の例示表では、「複雑ではない市販ソフトウェア」の列でもプログラムの変更は「無」です。一方、アクセスの側は「有」のまま残ります。利用者アクセスの新規追加と変更の承認、退職・異動した利用者のアクセスの削除、定期的なレビュー、管理者権限の制限、利用者ごとの認証です。付与・削除の承認と定期的なレビューは、互いに代替できます。管理者権限の制限はアプリケーションの層だけ、認証もパスワードのみで足りる扱いです。とはいえ、アクセス管理そのものは外れません。
SaaSでは、設定の変更が変更管理の中心になる
世戸田さんが次に知ったのは、SaaSでは自社の変更管理の対象が「設定」になる、ということでした。プログラムの変更管理はベンダーが担います。一方で、承認経路や自動登録ルールは、設定を1つ変えるだけで統制の効き方が変わります。
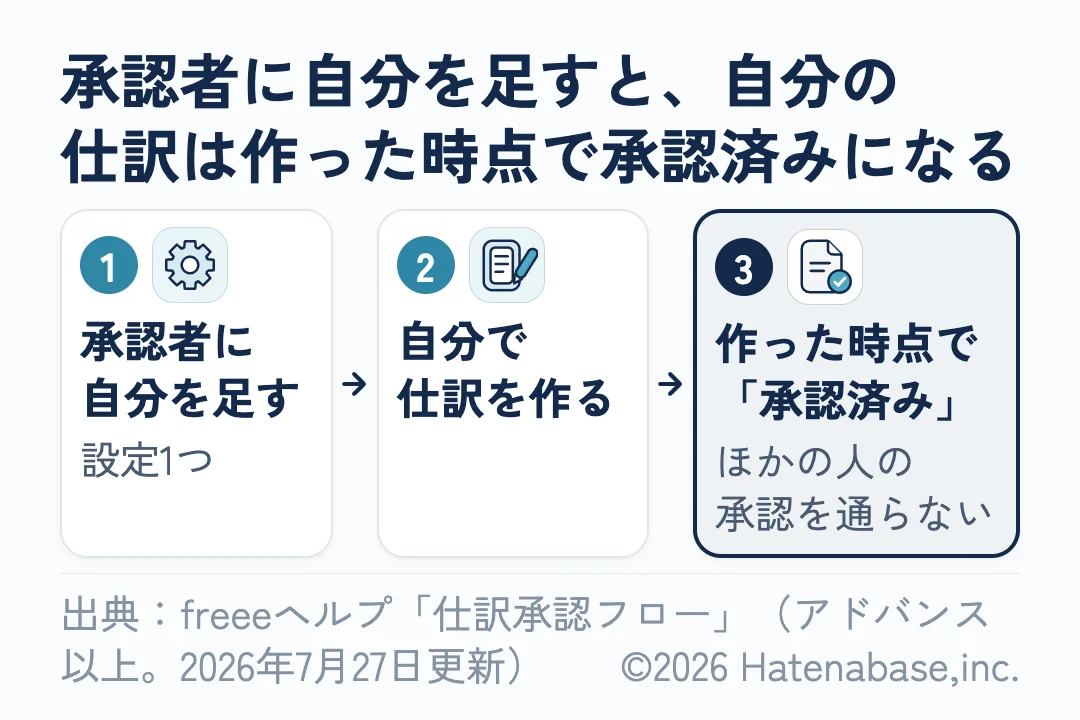
B社で申請経路を組み替えていたのは、ほかでもない世戸田さん本人でした。先月の末に承認が滞ったので、管理者権限を持っていた世戸田さんが、急いで自分を承認者に加えていたのです。
freee会計の仕訳承認フローは、アドバンス以上のプランで使える機能です。仕訳を作った人が申請経路の承認者に入っていると、その仕訳は作成時点で「承認済み」になります。また、管理者と、管理者をコピーしたカスタム権限のメンバーは、申請経路に入っていなくても代理で承認できます。つまり、設定を変えたその日から、世戸田さんの仕訳は作った時点で承認済みになっていました。
誰も不正はしていません。
それでも、3か月後に「なぜ承認を経ずに入っているのか」と聞かれたら、B社には答える材料がありません。
では、プランを上げれば防げるのか。そうとも限りません。実はエンタープライズでも、作成者が承認者なら承認済みになるのが原則です。自己承認の可否を「使用しない」に設定して、はじめて仕訳は申請中で止まります。ただし、そうするなら、仕訳が申請中のまま残らないよう、承認者を本人以外にも置くのが前提です。
実際、経済産業省の「システム管理基準 追補版(財務報告に係るIT統制ガイダンス)」にも同じ考え方があります。2024年12月25日改訂の第IV章3.(1)①は、パッケージソフトウェアは「購入したままの状態では十分な統制が実現できないことに注意する」と書き、設定の例を挙げています。アカウント管理や権限、自動仕訳、仕訳の承認者、他システムからのデータ連携の設定です。変更管理を扱う第IV章3.(1)③でも、財務報告に重要な影響を及ぼすの変更を含め、本番環境のすべての変更を手続に従って管理することが望まれる、としています。
監査人向けの文書も同じ方向です。315実務ガイダンス第1号のQ26は、パラメータ設定が可能な重要な自動化された情報処理統制について、2つの検証が重要だと書いています。承認などの管理手続と、変更できる権限が職務上必要なユーザに限られているかです。簡易なパッケージを扱うQ27でも、監査人は初期設定項目の設定・維持の統制に留意するとしています。
なお、SaaSの設定の変更管理は、315の付録6ではなく追補版とQ26で説明するほうが筋が通ります。というのも、付録6は変更のリスクの例に「調整可能な設定」を挙げながら、市販ソフトの列では統制を「無」か「市販されていないソフトウェアについて」に限っているからです。
設定を変えること自体は止めなくていい、と銭形さんは考えています。変えたことと承認した人が記録に残っていれば、あとから説明できるからです。そこで内田さんはその週のうちに、承認経路、自動登録ルール、権限セット、連携設定を変えるときの申請を始めました。共有の表に「日付、何を、なぜ、承認者、変更前後の画面」を1行ずつ残すだけの、簡単なものです。どの期の記録が評価に使われるかはIPO準備のJ-SOXロードマップの記事で書いています。
社内で書いたSaaS同士をつなぐスクリプトは、自社開発なのでベンダーの保証は及びません。ソースコードをバージョン管理し、変更のレビューと本番への反映は別の人が担います。AIエージェントにSaaSを操作させるなら、AIが使うIDや指示文の変更も対象です。AIエージェントの権限・承認・停止・記録の記事で詳しく扱いました。
アクセス管理は、入社から退職までを1本の流れで記録する
銭形さんがよく勧めるのは、入社・異動・定期的な棚卸・退職の4つの場面ごとに、決めごとと残す記録を置くやり方です。
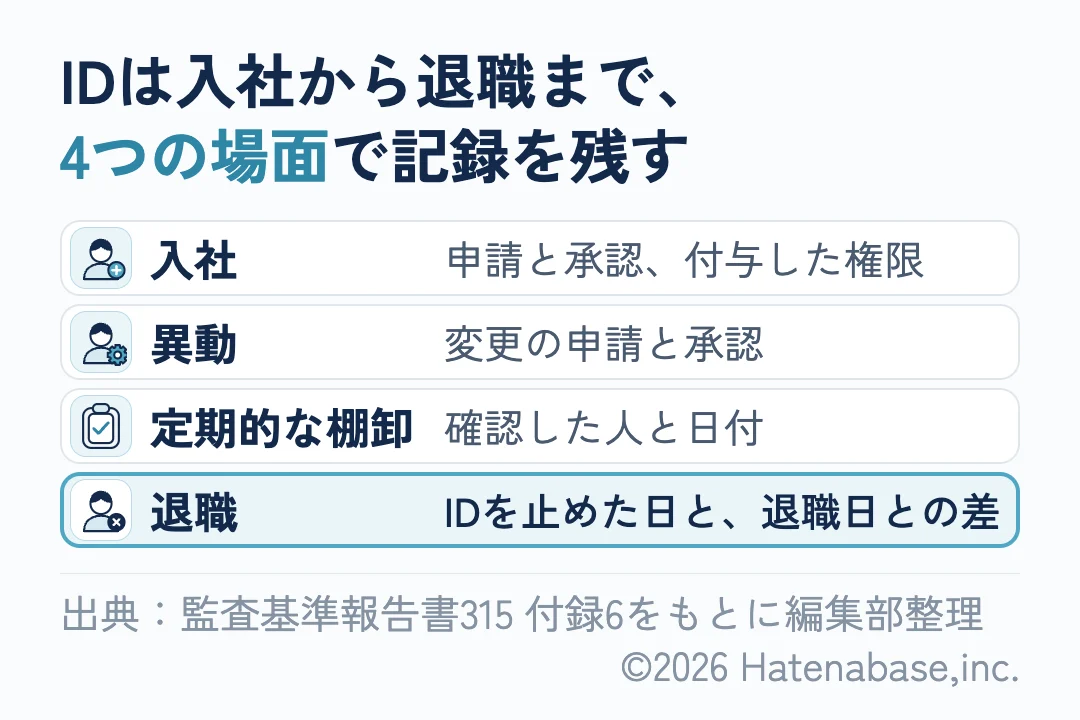
SaaSは誰でもすぐに招待でき、権限もすぐ変えられます。そのため、経理担当が管理者権限を持っていれば、承認経路を外し、締めた月を開け直すことが1人でできてしまいます。共有ID、退職者のIDの残存、管理者権限の集中は、で問われやすい箇所です。統計に基づく話ではなく、実務の相場観です。
なので、IDは1人1つで発行し、権限セットは職務分掌から決めます。共有IDでは操作した人を特定できない場合があることに、315実務ガイダンスのQ27も触れています。また、連携用ユーザーとAPIキーも台帳に載せ、誰の名前で許可したか、有効期限、権限の範囲を書いておきます。
さらに、管理者権限を持つ人を減らすことも欠かせません。日々の経理実務を担う人と、権限や設定を変える人を分けるのが基本です。経理が少なくて分けられないなら、変更を別の人が月に1回見ます。B社では、世戸田さんが管理者から外れ、設定の変更は内田さんが受け持つことになりました。
退職は、記録の有無がそのまま問われる場面です。追補版は第IV章3.(3)②で、評価手続の例を挙げています。退職者のサンプルを抜き出し、退職後すぐにアクセス権が削除されたかを確かめる手続です。評価する側は退職日とIDを止めた日を並べて見るので、止めた日が残っていなければ答えようがありません。そこで、人事の退職連絡を起点に、最終出社日までにIDを止め、止めた日を残します。
退職者のIDは、見つけた日に消したくなりますよね。世戸田さんも、最初はすぐに削除するつもりでした。もっとも、2026年10月7日更新の公式ヘルプによると、freee会計では申請者のメンバーを削除すると、差し戻し中の経費精算などを他のメンバーが修正・再申請できなくなります。世戸田さんは手を止め、先にその退職者の申請中・差し戻し中の案件を引き継いでから、IDを止めました。退職の手順にも「IDを止める前に案件を引き継ぐ」を書き足しました。
SSOを入れても、各SaaSの中で渡している権限の棚卸は、サービスごとに残ります。権限表の書き方は引き継ぎの記事、権限とログの決め方はデータの扱いを決める記事で扱っています。
freeeのプランを上げれば、監査は通る?
プランを上げるだけでは、監査は通りません。とはいえ、証跡になる履歴の機能がfreee会計のエンタープライズに集まっているのも確かです。B社はアドバンスなので、内田さんが真っ先に気にしたのもそこでした。
2024年7月以降の法人向け新プランについて、2026年9月29日更新の公式ヘルプのプラン別機能表から、ITGCに関係する機能を抜き出します。
| 機能 | 使えるプラン(法人・新プラン) |
|---|---|
| カスタム権限、本締め | スタンダード以上 |
| 仮締め、仕訳承認フロー | アドバンス以上 |
| 二要素認証の設定 | 全プラン |
| 二要素認証の必須化、IPアドレス制限、自己承認の可否 | エンタープライズのみ |
| イベントログ、仕訳の承認・変更履歴、権限の変更履歴 | エンタープライズのみ |
| 優良電子帳簿に伴う操作履歴 | 全プラン(「使用する」にした時点から記録) |
| ログイン履歴 | エンタープライズ以外は最新20件のみ |
アドバンス以下では、誰がいつ権限を変えたかを、機能表上の履歴として出せません。だから、申請書と棚卸の記録で代わりに示します。優良電子帳簿の操作履歴は遡って残らないので、使うなら期首に設定します。
銭形さんの勧めは、どの機能で何のリスクを抑えるかを先に決め、費用と手作業での代わりを比べてプランを選ぶことです。結局、内田さんは当面アドバンスのままにして、申請の表と棚卸の記録で補うことにしました。
クラウドも委託業務にあたり、SOC1レポートは自社の統制を前提に使う
世戸田さんが最後に知ったのは、会計SaaSも委託業務として見られ、ベンダーのSOC1レポートは自社の統制が動いていることを前提に使う、ということでした。
315実務ガイダンス第1号は、Q30で「クラウド会計システム等のクラウドサービスも委託業務に該当します」と書いています。そのうえで、自社保有との違いとそれによるリスクを考えずに、「市販の簡易なパッケージ・ソフトウェア」として評価しないよう求めています。は他の利用者への守秘義務から制限が加わることも多いため、Q30が挙げるのはの入手です。
世戸田さんが詰まったのは、Q30が監査人に向けた文書だという点でした。では、経営者が自分で評価するときはどうなるか。実施基準II.2(1)②イ・ロは、委託業務が企業の重要な業務プロセスの一部を構成している場合に、受託会社の内部統制の有効性を評価しなければならないと定めています。方法の例は、サンプリングによる検証と受託会社の報告書の利用です。会計SaaSをこの委託業務として評価するか、「外部委託に関する契約の管理」の中で扱うかは、使い方と重要性で変わるので、監査法人と協議して決めます。
報告書さえもらえば終わり、と考えたくなるところです。ところが、報告書を手に入れても、自社の宿題は残ります。監査基準報告書402の第7項は、ベンダーがサービスを設計するときに利用会社側で整備されると想定している統制を、「委託会社の相補的な内部統制」と呼びます。実務でCUECと呼ばれるものです。監査人が報告書を監査証拠に使うなら、それが自社に当てはまるかを判断し、当てはまるなら自社が設計して業務に適用しているかを確かめます。タイプ2の報告書を使うなら、運用状況も確かめます。いずれも第13項と第16項にある手続です。
たとえるなら、マンションの管理会社が玄関のオートロックを守っていても、住人が自分の部屋に鍵をかけなければ意味がない、という関係です。つまり、報告書が利用者IDの発行と削除を利用会社の管理に委ねているなら、自社が退職者のIDを止めていない時点で、その前提は崩れます。
freeeは2025年8月6日更新の公式ヘルプで、SOC1報告書は担当営業かプロダクト内のサポートに問い合わせて入手するよう案内しています。プラン別機能表では「SOC対応」がエンタープライズの「IPO・IPO準備企業向け機能」に挙がり、2019年のType2受領の発表でも、報告書はエンタープライズプランの利用者に向けて案内されていました。そこで世戸田さんは、アドバンスのB社でも入手できるか、自社の利用環境が対象に入るか、最新の対象期間はいつかを担当営業に問い合わせました。
ほかのSaaSでも、確かめ方は同じです。たとえばバクラクは、SOC1 Type2の取得を公表しています。2025年3月27日発行の報告書は、基準期間が2024年7月1日から12月31日で、バクラク勤怠とバクラク債権管理を対象から除いています。これより新しい基準期間の公式発表は、2026年10月時点で確認できません。そのため、対象のサービスと期間は、入手した報告書そのもので毎年確かめます。読み方はSOC1レポートの読み方の記事にまとめました。
自社に残る4つは、記録を始めた日から整う
世戸田さんが質問票に答えるために最初にしたのは、会計に関係するSaaSを書き出すことでした。会計と経費精算のfreee会計に加えて、請求書の受け取りと発行、法人カード、銀行、給与、連携スクリプトまで並べ、契約プランとSOC1レポートの有無を書き添えました。次に、SaaSごとにIDと権限の一覧を出しました。管理者、退職者や異動者、共有ID、連携用ユーザーとAPIキーには印を付けました。
銭形さんが急ぐよう勧めたのには、理由があります。
記録は、始めた日からしか残りません。
「サーバーもプログラムも持っていないのに、何を整えればいいのか」。世戸田さんが出した答えは、IDと権限、設定の変更、連携の監視、委託先の管理の4つでした。プログラムとサーバーはベンダーの仕事で、残る4つが自社の仕事です。その線が引けたことで、世戸田さんは質問票の欄を1つずつ埋められるようになりました。
明日から試せること
まずは、この3つから試してみてください。
- 会計に関わるSaaSを1枚に書き出し、契約プランとSOC1レポートの有無を書き添える
- SaaSごとにIDと権限の一覧を出し、管理者・退職者・共有IDに印を付ける
- SOC1レポートを入手できるか、対象期間はいつかを、ベンダーの担当に問い合わせる
IT統制・J-SOX対応の進め方をご相談ください
使っているSaaSの洗い出し、IDと権限・設定変更の記録の始め方、SOC1レポートの読み込み、監査法人との協議に出す案づくりまで、公認会計士とエンジニアが一緒に整理します。