AIで作ったことを別扱いにする規定は、内部統制の基準にありません。問われるのは、人が書いたコードと同じく、開発と変更・アクセス・運用の管理だと考えられます。まず、そのシステムが請求額や仕訳のもとになる数字を作るかを確かめます。作るなら、仕様の承認、作った人とは別の人のレビュー、テスト環境での確認、本番反映の承認を記録に残し、本番の権限を絞ります。
この記事の要約
架空のE社は社員150人の会社で、法人向けに空調設備の点検を請け負っています。上場準備に入ったこの秋、経理3年目の世戸田さんは、監査法人のショートレビューに向けて社内のシステムの一覧を作っていました。手が止まったのは、点検の予定と完了報告を管理する社内システムの行でした。前の年に表計算から移したそのシステムは、社内のシステム担当が1人で手がけたものです。AIにコードを書かせる、いわゆるバイブコーディングで作り、自分で確かめて本番に出していました。仕様書もテストの記録もありません。しかも先月、同じ顧客が2件に分かれて登録され、点検の件数が二重に数えられていたことまで分かりました。
「これ、監査法人に何て説明するの」。経理部長にそう聞かれ、世戸田さんは答えられませんでした。そこで、IT内部統制を担当する内田さんと一緒に、経理と内部統制に詳しい外部の専門家の銭形さんに相談しました。会社も人物も、すべて架空です。
AIで作ったかより、開発と変更の管理が問われる
「AIで作ったと言ったら、それだけで駄目と言われませんか」。世戸田さんが真っ先に心配したのは、そこでした。銭形さんの答えは、AIで作ったことを別の物差しで測る決まりは無い、というものでした。
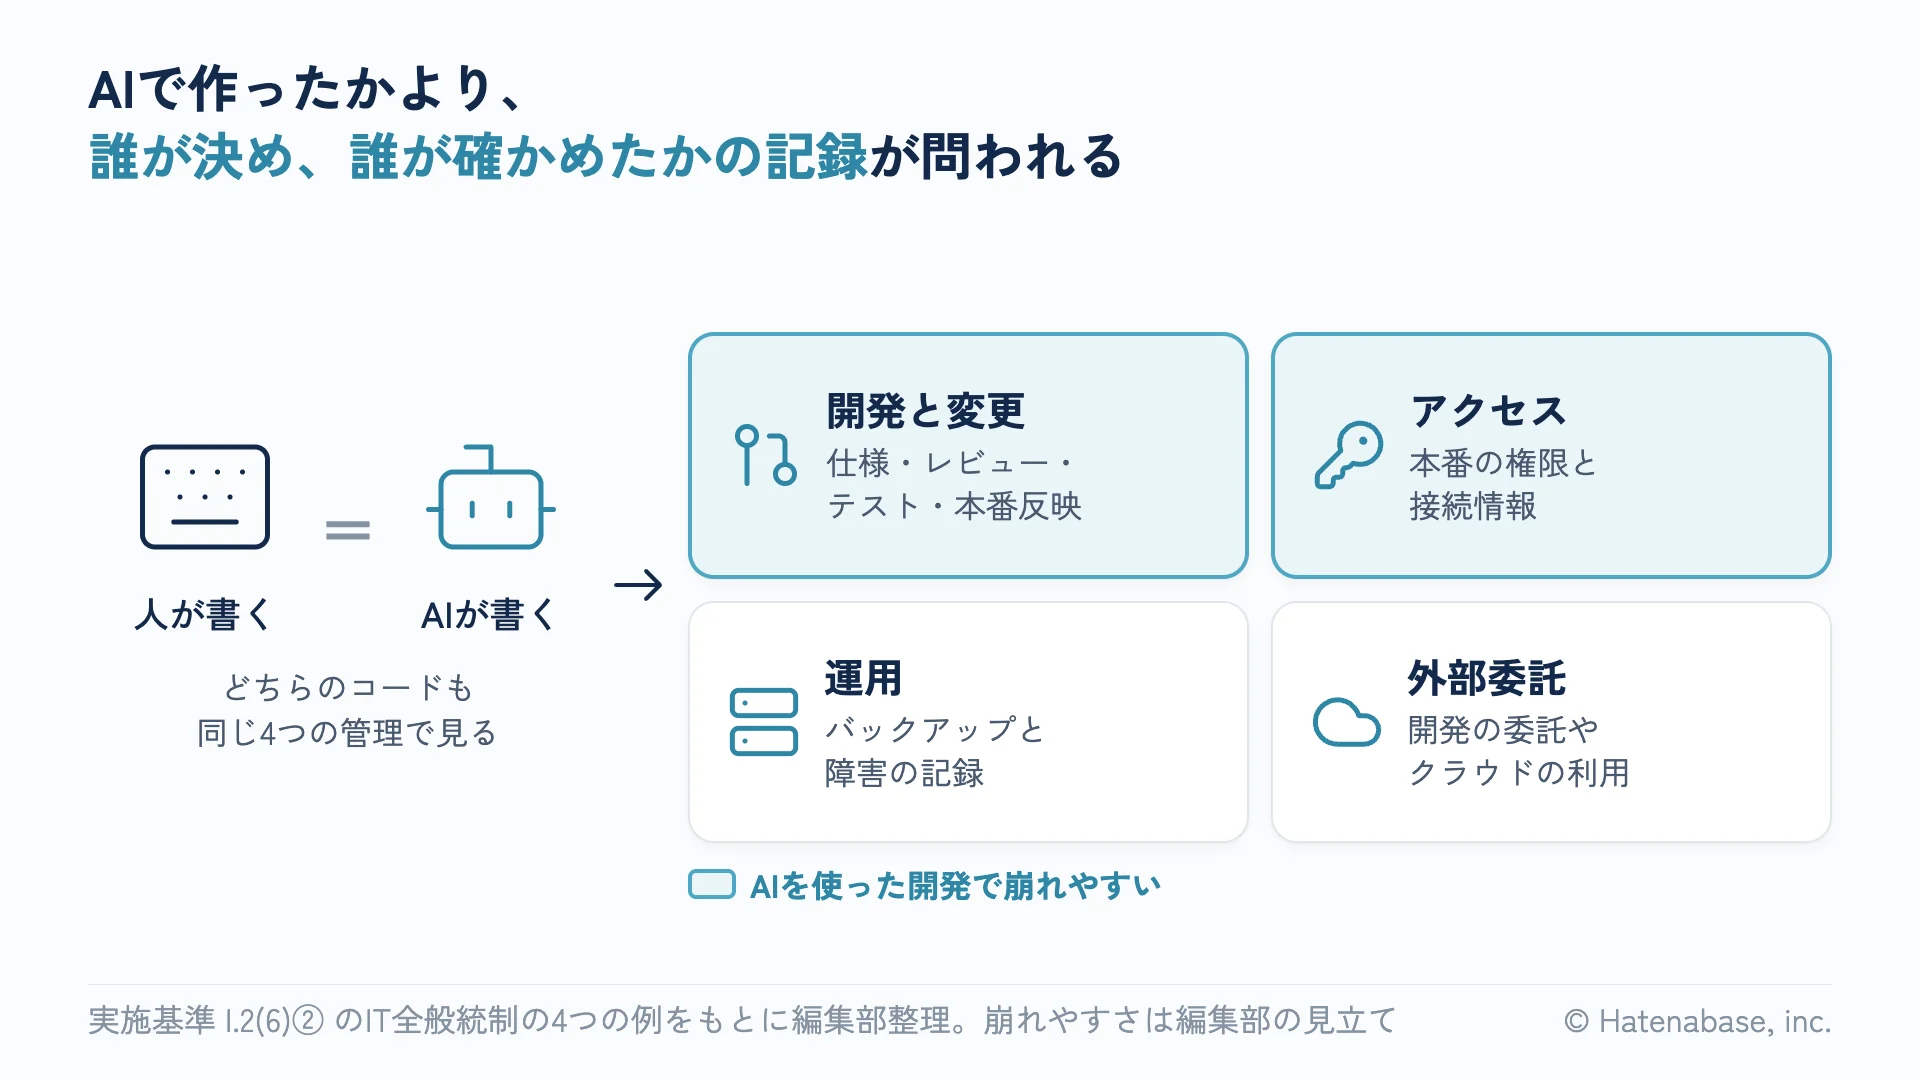
実際、企業会計審議会が定めた内部統制の基準と実施基準には、AIや生成AIの記述がありません。日本公認会計士協会の監査人向けの資料や経済産業省のガイダンスには、AIが出てきます。ただ、どれも業務や監査でAIを使う場面の話で、AIにコードを書かせる開発には触れていません。ITに係る全般統制の例として実施基準が挙げるのは、開発と保守の管理、運用の管理、アクセスの管理、外部委託の契約の管理の4つです。つまり、人が書いたコードもAIが書いたコードも、同じ枠で見られると考えられます。
4つのうちAIを使った開発で崩れやすいのは、開発と変更の管理と、アクセスの管理だと銭形さんは見ています。AIに頼めばすぐ直せるので、承認やテストを飛ばして本番を変えたくなるからです。
とはいえ、甘く見てもらえるわけでもありません。監査人向けの315実務ガイダンス第1号は、不正のリスクを扱う問の中で、自社開発のアプリは市販のものに比べて、適切でないプログラムが入るリスクが高まることがあると書いています。しかも、AIを使った開発は速いぶん、仕様やテストの記録が残りにくくなりがちです。日本公認会計士協会の監査基準報告書315も、変更の程度や、変更の手順がどこまで正式に決まっているかを、監査人が考える点に挙げています。
なので銭形さんは、「AIだから厳しく見られる」のではなく、「記録が無いから説明できない」のだと整理しました。E社では、要件を決める人、コードを書く人、確かめる人、本番に出す人が、すべて同じエンジニアでした。
似た場面は、上場準備の手引きにも出てきます。日本公認会計士協会の上場準備のガイドブックは、自社用に作り込んだ業務システムのプログラムの更新を、担当者に任せきりにしている会社を例に挙げています。そのうえで、開発と保守、アクセスの管理を整え、専門家の力も借りて、監査法人の評価に耐えられる体制を作るよう求めています。ガイドブックはAIに触れていませんが、AIで作っていても求められることは同じでしょう。
財務報告に関わるかどうかで、見られる範囲が変わる
次に銭形さんが聞いたのは、そのシステムが決算の数字にどうつながるかでした。というのも、決算の数字との近さで、求められる管理の重さが変わるからです。
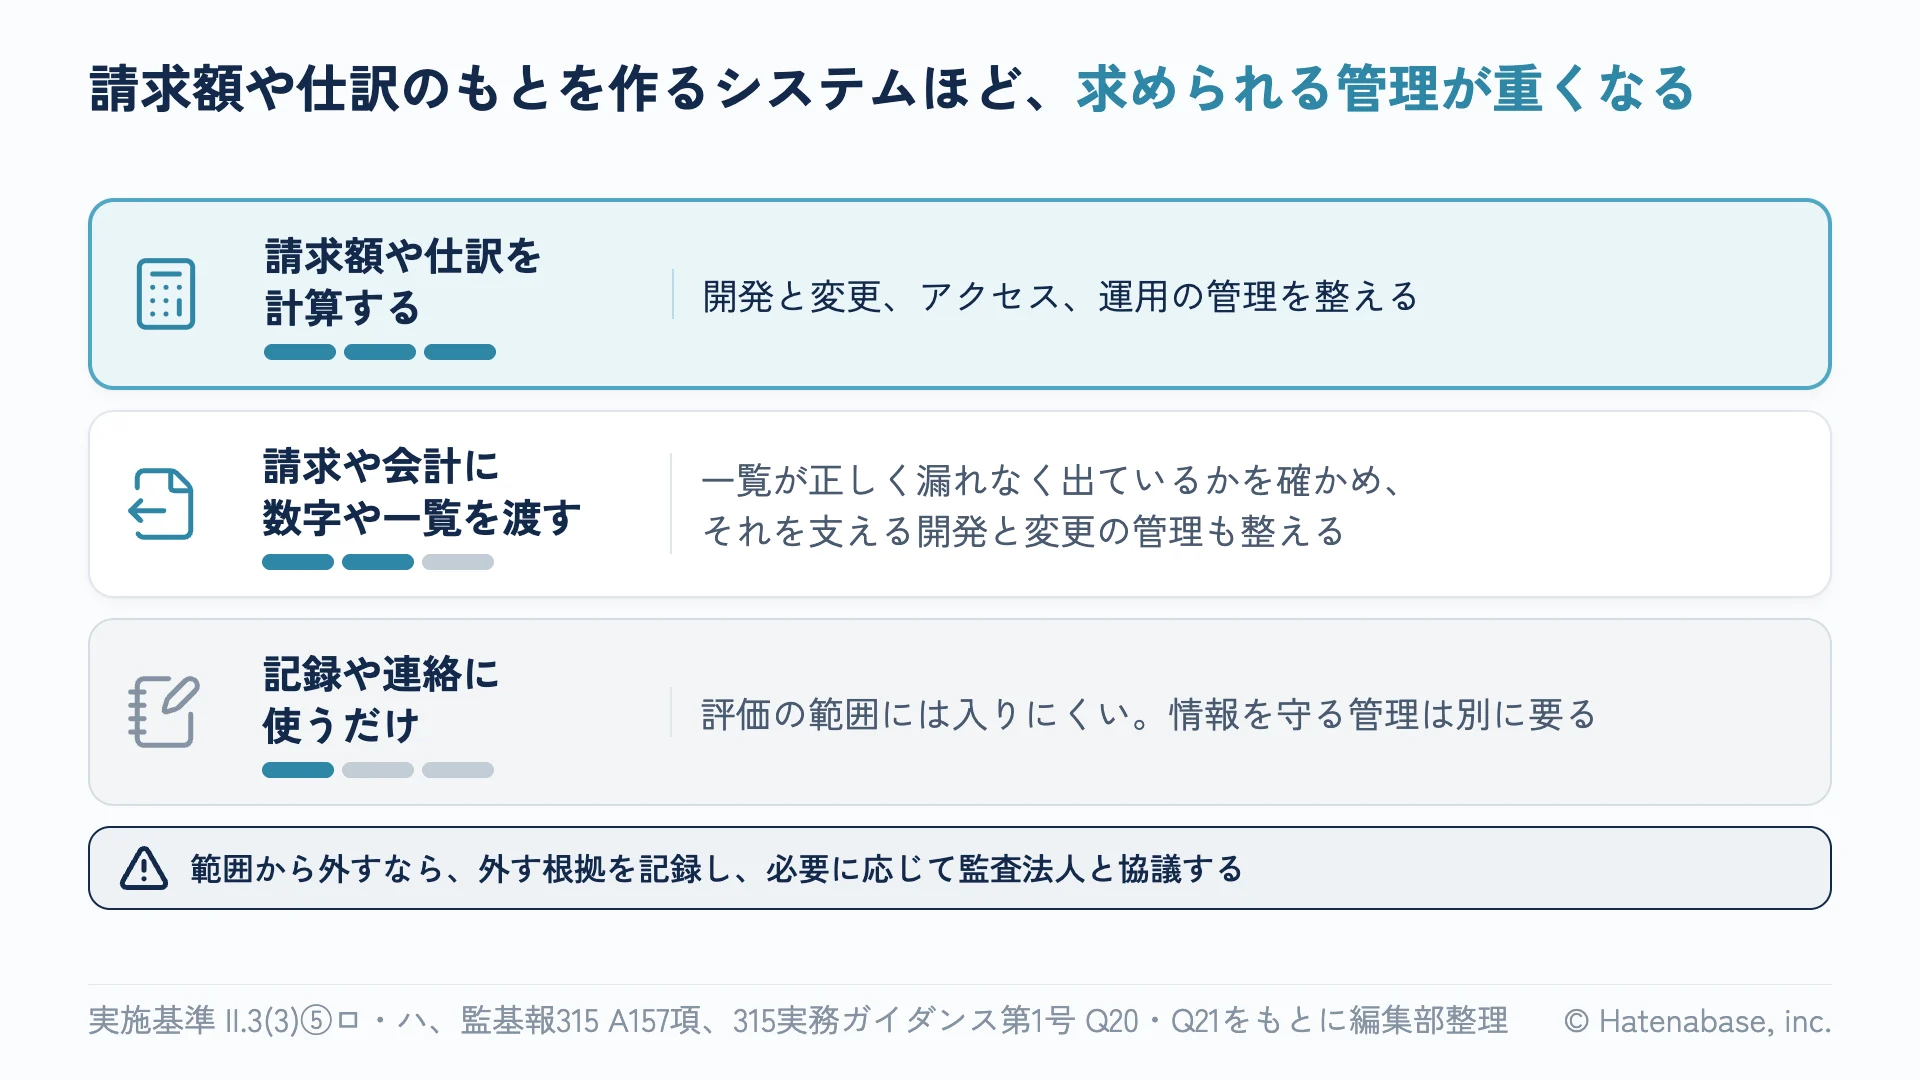
評価の対象になるのは、財務報告に係る内部統制に関わるシステムです。金融庁のQ&Aの答えも同じです。上場後の経営者の評価では、まず業務プロセスで使うシステムの一覧を作るのが有用とされます。そのうえで、システムが作る財務情報の信頼性を確保する統制を評価します。実施基準は、自社開発の販売・購買・物流のシステムを管理するシステム部を、1つの評価単位として識別する例も挙げています。社内で作ったシステムでも、財務報告に関わるなら評価の対象に入りうるわけです。評価の範囲を決めるのは経営者で、外すなら根拠を記録し、必要に応じて監査法人と協議します。
一方、財務諸表監査では、上場の前後を問わず、監査人がシステムの作る情報に対する統制に頼らず、その入力と出力を直接確かめると決めることもあります。その場合、監査人はそのアプリを、ITの利用から生じるリスクの影響を受けるアプリとして識別しないことがあります。これを決めるのは監査人で、会社が範囲の外だと宣言できる話ではありません。
E社の点検管理システムは、完了報告からスポット点検の件数を数え、単価を掛けて請求額まで計算していました。その金額を販売管理のSaaSに流して、請求書を出していたのです。つまり、請求額そのものを作るシステムでした。
話し合いの末、E社は会計と販売の計算をSaaSに寄せ、自社開発は周辺の業務システムに絞ることにしました。単価の管理と請求額の計算・確定は販売管理のSaaSに任せ、点検管理システムは完了した点検の件数を渡すだけにします。範囲をこう絞る考え方は自社開発システムをIT統制の評価範囲から外す方法の記事で書きました。
もっとも、完了報告の件数が請求の数量になる以上、点検管理システムの管理はなくなりません。315実務ガイダンスでは、監査人は会社がシステムから出した一覧などの情報について、元のデータと抽出の条件を理解し、正確さと網羅性を確かめます。その一覧を作るアプリの全般統制が有効でなければ、一覧が毎回意図どおりに作られているという心証は得られない、とも書いています。そのため会社の側も、件数の一覧を出す条件と、元のデータと突き合わせた記録を残しておくと説明しやすくなります。
結局のところ、SaaSに寄せて変わるのは、管理の有無ではなく、どこを重く見るかなのです。
AIにレビューさせれば、別の人が見たことになる?
職務分掌の趣旨に照らすと、なりません。AIのレビューは、作った本人が使う道具の延長と考えるのが自然だからです。それでも、見落としを減らす補助としては役に立ちます。
「AIにもコードをチェックさせているので、2人で見ているようなものですよね」。世戸田さんの思いつきに、銭形さんは笑って首を振りました。というのも、実施基準が職務分掌に期待するのは、不正や誤りを起こりにくくするけん制と、特定の人しか業務を続けられない状態を避けることです。AIをもう1人と数えても、そのどちらにもなりません。
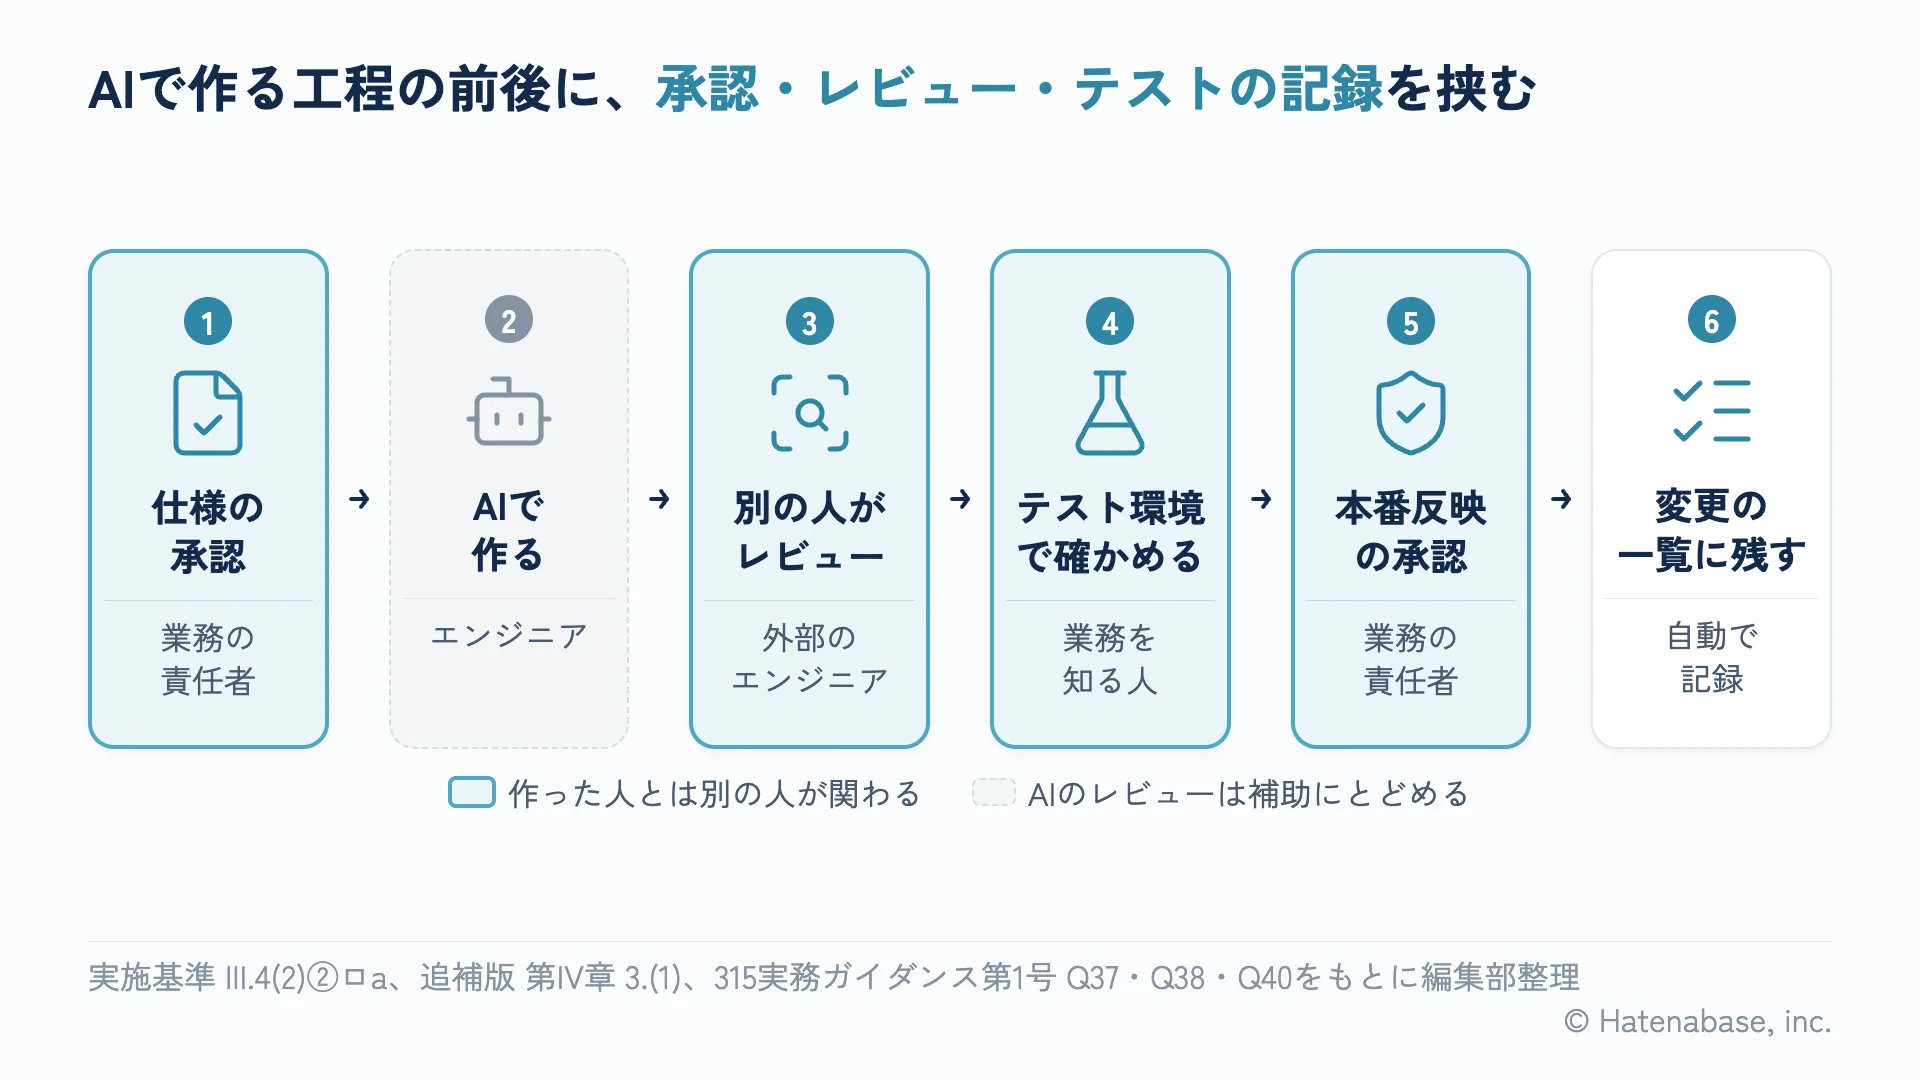
では、何を残せばいいのか。上場後の内部統制監査で監査人が開発と変更について確かめる項目として、実施基準は、事前の承認、十分なテスト、利用部門とIT部門の管理者によるテスト結果の承認、過程の記録、データ移行の管理などを挙げています。経営者の評価でも、財務報告に関わるシステムなら、開発と保守の管理が整っているかを評価します。なお、新規上場の会社は、規模の大きな会社を除き、上場後3年間は内部統制監査の免除を受けられます。それでも、経営者の評価と内部統制報告書は、上場後の最初の年から求められます。E社では、承認の記録もテストの記録も、どれもそろっていませんでした。
まず、仕様は短くても文書にし、業務の責任者が承認します。315実務ガイダンスは、仕様書が確かめられない状態そのものが、開発と保守のプロセスの不備を示唆するとしています。AIとの会話の履歴は散らばっていて、何を決めたかを後から示しにくいので、仕様書の代わりには向かないと銭形さんは考えています。そこでE社では、AIに仕様の下書きを作らせ、点検部門の責任者が読んで承認し、版を管理することにしました。
次に、テストでは、業務を知る人が期待する結果を先に決めておきます。たとえば、解約した顧客の点検が翌月の請求に出ないことを確かめます。AIが書いた自動テストは、あくまで補助です。
1人体制でも、打つ手はあります。315実務ガイダンスは、担当者が1人しかいなくても、上位者の事前承認や利用部門の動作確認でけん制が働く場合があると書いています。あわせて、作業の記録を残す方法も挙げています。もっとも、これで十分だというお墨付きではありません。それに、コードを読めない人の承認だけでは、中身の誤りまでは防げません。
作業の記録が無いとどうなるか。315実務ガイダンスでは、監査人は関連する情報処理統制、つまり業務の処理に組み込まれた統制の評価や実証手続を広げることになります。つまり、記録を残さないと、そのぶん監査で確かめる範囲が広がるわけです。
E社が選んだのは、外部のエンジニアにレビュアーとして入ってもらうことでした。外部のエンジニアは、設計とセキュリティを見ます。IT側のテスト結果は、外部のエンジニアが確かめたうえで内田さんが承認します。業務の目でテスト結果と本番反映を承認するのは、点検部門の責任者です。IT部門の無いE社にとって、この分け方で足りるかは監査法人に相談します。レビューでは、AIが書いた部分も、レビューする人が読んで説明できることを条件にしました。
AIに何を頼んだかも、変更ごとに残します。といっても、会話をすべて保存する必要はないと銭形さんは考えています。銭形さんがよく勧めるのは、変更の申請の説明欄に、AIに頼んだことの要点と、AIの出力のうち人が直したところを書いておくやり方です。AIへの指示の保存を求める基準はありません。それでも、変更の目的と中身を後から追えることは、開発と変更の記録の一部になります。
| 聞かれやすいこと | 残しておく記録 |
|---|---|
| 何を作るかを誰が決めたか | 承認した仕様と版の履歴 |
| 作った人と別の人が見たか | レビューの承認の記録 |
| 業務の期待どおりに動くか | 受入テストの期待値と結果 |
| 本番に出した変更はどれか | 本番反映の一覧と承認の記録 |
| 本番を誰が触れるか | 管理者権限の一覧と見直しの記録 |
本番の環境とデータは、作る人が自由に触れないようにする
いちばん手間取ったのは、本番の環境でした。E社のエンジニアは本番のデータベースの管理者権限を持ち、AIのコーディング支援ツールにも本番の接続情報を渡していました。これでは、レビューや承認の手順を作っても、手順を通らずに本番を変えられてしまいます。
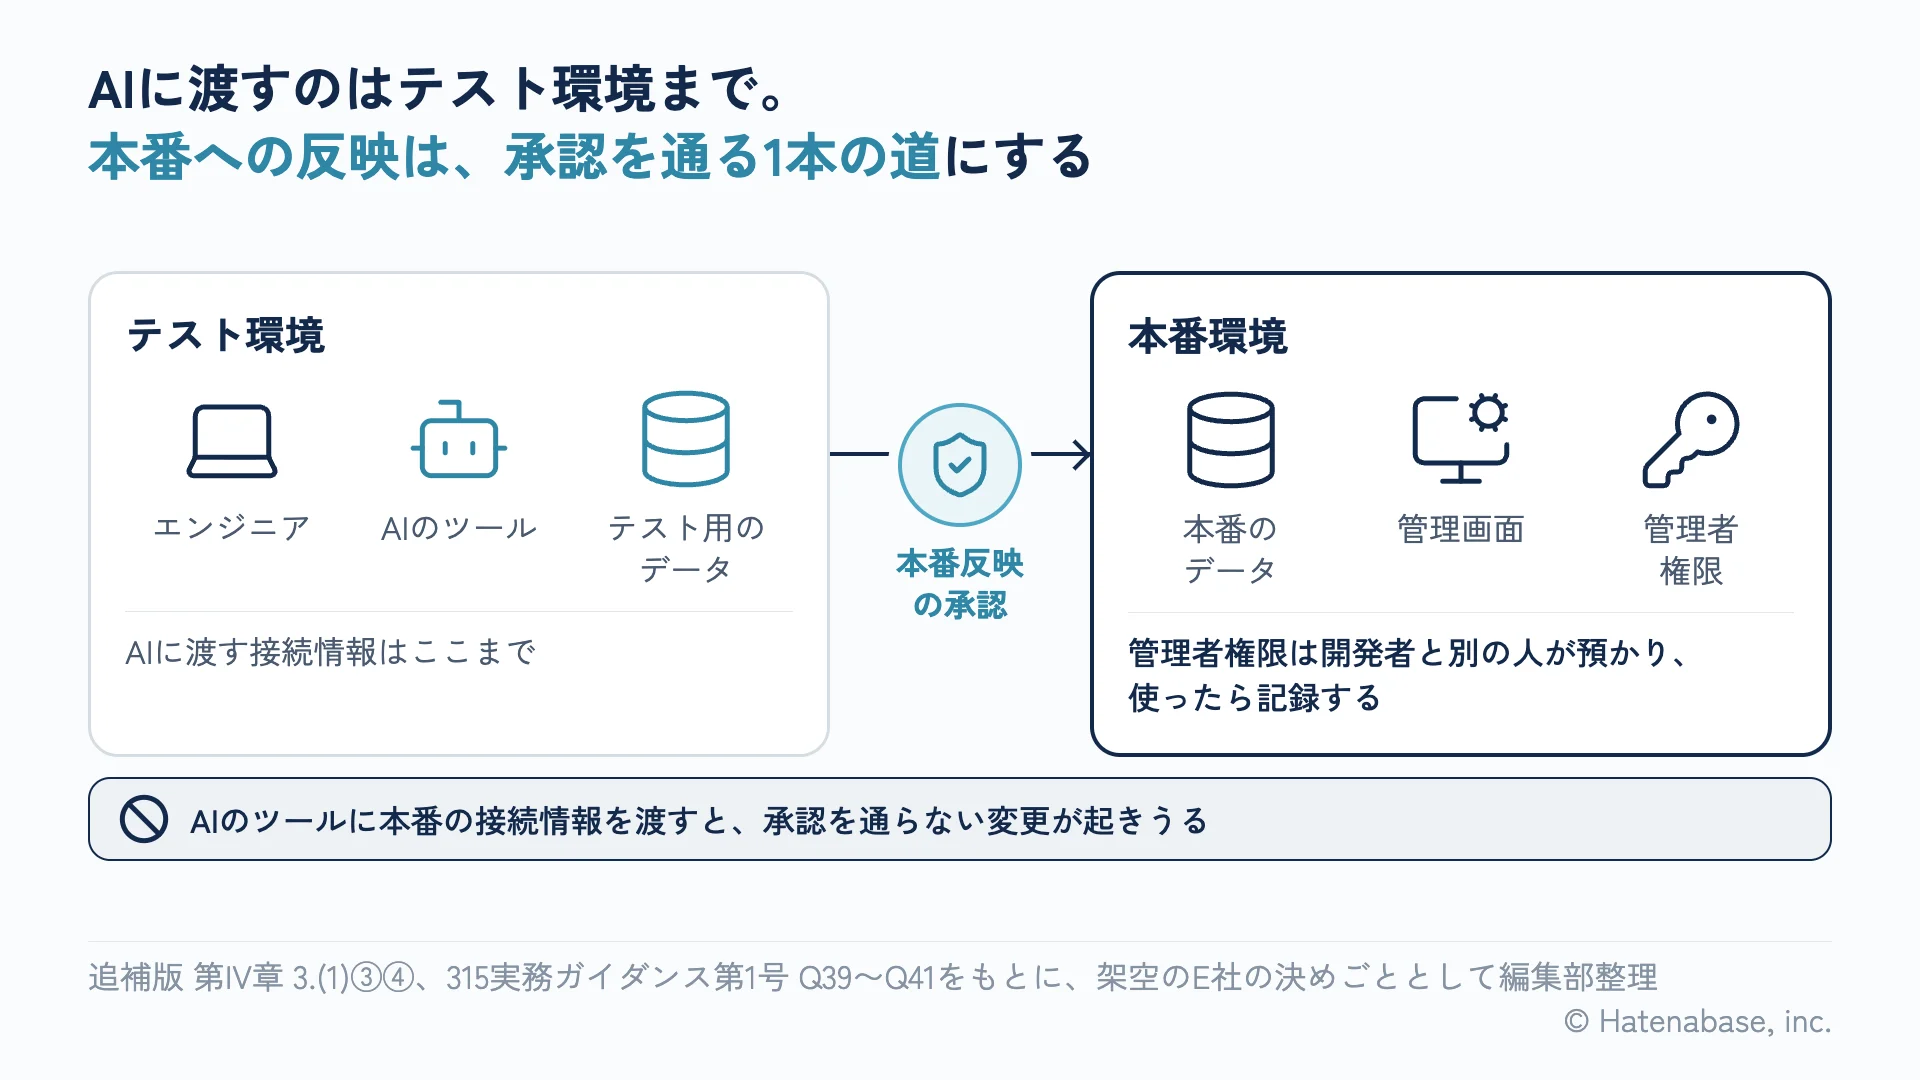
銭形さんがまず勧めたのは、テスト環境と本番を分けることでした。経済産業省のシステム管理基準 追補版は監査の基準ではありませんが、統制の目標や例として次のことを挙げています。テストは本番と切り離したテスト環境で行うこと、本番への移行は責任者が承認すること、移行の担当と開発者の権限を分けることです。315実務ガイダンスも、データベースの更新権限を持つ人がプログラムの開発も担当している状態を、不備と考えられる可能性がある例に挙げています。たとえるなら、金庫の合鍵を、帳簿をつける人に預けたままにしておくようなものです。
AIのツールに本番の接続情報を渡さないことは、どの資料にも直接は書かれていません。それでも、本番へのアクセスを絞るという考え方をAIのツールに当てはめれば、そうなると銭形さんは見ています。E社が決めたのは、次の3つです。
- テスト環境と本番環境を分け、AIのツールに渡す接続情報はテスト環境のものだけにする
- 本番に出す経路を1本に絞り、本番に反映した変更の一覧を後から出せるようにする
- 本番のデータベースと管理画面の管理者権限は開発者とは別の管理部の担当者が預かり、使うときは申請と承認を通して記録する
2つ目は、監査人が本番に出た変更の一覧から抜き取って確かめることに備えたものです。AIとの対話で本番を直接書き換えると、その変更は一覧に載りません。
実際には、データを直接直したい場面も出てきます。その場合は、直す前に申請と承認を通し、操作の記録を残します。315実務ガイダンスは、直接修正の申請と承認、更新権限の限定、更新の記録の確認を、統制の例に挙げています。特権のIDについても、貸し出しの管理、操作の文書化と承認、あとからの記録の確認が、統制の例に並んでいます。管理者権限の持ち方はIDの発行・削除と特権IDの管理の記事、SaaSの設定の変更を記録に残す方法はSaaSの設定変更を記録に残す方法の記事で扱いました。
データの持ち方も見直しました。同じ顧客が2件に分かれるのは、データの持ち方に問題があるサインです。外部のエンジニアにはまず、テーブルの設計と、顧客番号がどこで振られてどこで使われるかを見てもらいました。原因は、表計算のころの顧客番号と、システムで新しく振った番号が、別々に使われていたことでした。AIに頼めば動く画面はできますが、番号を誰がどう振るかは、人が指示しない限り決まりません。表計算から移した項目は、どの項目をどこへ移したかの対応表を作り、移す前と後の件数を突き合わせます。移したデータを古いデータと突き合わせることは、追補版も統制の例に挙げています。
3点セットより先に、承認とレビューの線を引く
とはいえ、全部を一度に整えるのは大変です。E社は、業務記述書・フローチャート・リスクと統制の対応表の3点セットづくりは後ろに回し、業務のシステム化を先に進めると決めました。E社の場合、業務の流れが固まる前に書くと、システムが変わるたびに書き直しになると考えたからです。3点セットの書き方は3点セットの最初の1本の書き方の記事にあります。
それでも、承認とレビューの線だけは先に引きました。315実務ガイダンスによると、監査人は翌期以降に使うシステムも、企画や開発の段階から概要をつかみ、財務諸表に重要な影響を与えそうな課題があれば、直すよう求めたり協議したりすることがあります。E社がこれから作る交換部品の在庫のシステムは、決算の棚卸資産の数字につながります。そのため、要件定義と設計の段階から外部のエンジニアが伴走することにしました。作ってから記録を書き起こすより、作りながら残すほうがずっと楽だからです。それに、あとで書き起こした書類は、作った当時に承認した証拠にはなりません。
記録の無い期間が残ってしまったら、監査人はその期間にプログラムが変わっていないかを、変更の履歴や登録日付で確かめたり、ほかの手続を広げたりします。そのため会社は、リポジトリの履歴など残っている手がかりを揃えておきます。不備が見つかったあとの考え方はITGCの不備の影響の考え方の記事で整理しました。
AIのツールそのものは、財務データを預けて処理させる外部委託とは性格が違う、と銭形さんは見ています。一方、外部のエンジニアにレビューや開発を頼むことは、ITに関する業務の委託として扱いを考える必要があります。システムを載せるクラウドやデータベースのサービスも、重要な業務プロセスを支えているなら、契約の内容や、得られるなら委託先の報告書を確かめることになります。どこまでを委託として評価するかは、監査法人と協議して決める論点です。J-SOXのIT統制の全体はJ-SOXのIT統制の全体像の記事にまとめています。
「これ、監査法人に何て説明するの」。数週間後、世戸田さんは経理部長にこう答えました。「AIで作ったことは、そのまま言います。そのうえで、誰が仕様を決め、誰が確かめ、誰が本番に出したかの記録を見せます。まだ揃っていない記録は、いつから残し始めたかを言います」。
経理部長は、AIをやめる話にならなかったことに少しほっとした様子でした。AIで速く作ることと、あとで説明できることは、記録さえ残せば両立できそうです。
明日から試せること
まずは、この3つから試してみてください。
- 自社開発のシステムが、請求額や仕訳のもとを作るかを書き出す
- 本番に出す前に、作った人とは別の人が見る決まりを作る
- AIのツールに本番の接続情報を渡していないかを確かめる
AIで作る社内システムの統制をご相談ください
そのシステムが評価範囲に入るかの整理から、仕様の承認・レビュー・本番反映の記録の決め方、本番の権限の分け方まで、公認会計士とエンジニアが一緒に整理します。