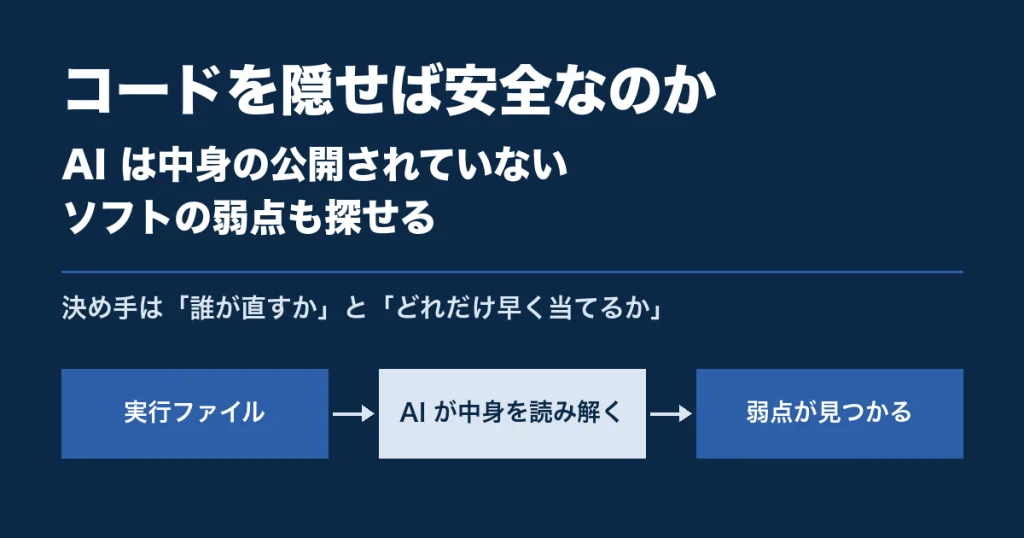
AI がソフトウェアの弱点を見つける力を急に伸ばしてから、「オープンソースは中身が丸見えだから危ない」という声を聞くようになりました。を誰でも読めるなら、攻撃する側の AI もそれを読めるからです。そこで「中身を公開していない有償の製品に乗り換えれば、AI に弱点を見つけられにくくなるのではないか」と考える経営者や情報システムの担当者の方もいるはずです。
この記事はシリーズ「オープンソースと AI 時代のセキュリティ」の2本目です。シリーズ全体の概要は1本目の記事にまとめています。ここでは、乗り換えで本当に弱点が見つかりにくくなるのかを、AI 企業の公表、マイクロソフトとアップルの更新の記録、過去の裁判、オープンソースの事件の4つから確かめます。
中身を隠しても、AI は弱点を見つけられます。Anthropic は、ソースコードの公開されていないブラウザや OS を AI に調べさせ、弱点を見つけたと公表しています。有償の製品を作る会社も、毎月のように大量の弱点を直しています。オープンソースで問題になるのは、中身が見えることより、直す人が少ないことと、使う側が更新を当てるのが遅いことです。製品を選ぶときは、中身が見えるかどうかより、誰が直してくれるか、自社がどれだけ早く更新を当てられるかで決めてください。
この記事の調べ方
AI による弱点探しは Anthropic の公式の技術解説と発表を、マイクロソフトの件数はマイクロソフトが公開しているセキュリティ更新の一覧のデータ(CVRF 形式)を2026年10月19日に取り込み、当社で数えた値を、アップルの更新はアップルの公式の一覧を根拠にしています。スウェーデンの事件は起訴と判決を伝えた報道を、xz の事件は発見者と開発者本人の投稿と、米国の CISA(サイバーセキュリティ・社会基盤安全保障庁)の注意喚起を使いました。当社では、AI を使った実行ファイルの解析を試していません。
中身を隠しても、弱点を探す道は残っている
有償の製品でも、パソコンやサーバーで動かすためには、機械が読める形のプログラムを利用者の手元に配る必要があります。この配られたファイルをと呼びます。ソースコードは非公開でも、実行ファイルは利用者のパソコンに必ず入っています。中身を隠すといっても、実際には読みにくい形で配っているだけです。
実行ファイルから処理の中身を読み解く作業をと呼びます。以前から専門家が道具を使って行ってきた作業で、手間と経験が要るため、攻撃する側にとっても割に合う相手は限られていました。中身を公開しない製品が狙われにくいと言われてきたのは、この手間の大きさが理由です。
AI によって、この作業にかかる手間は減りつつあります。そうなれば、中身を隠しても、弱点が見つかるまでの時間は短くなります。次の節では、AI を作る会社自身が公表した内容から、どこまで実際にできているかを確かめます。
AI は中身の公開されていないソフトの弱点も探せる
Anthropic は2026年4月7日、まだ一般に公開していないモデル Claude Mythos Preview のサイバーセキュリティの能力について、技術解説を出しました。前半はオープンソースのソフトから未知の弱点を見つけた事例ですが、後半にリバースエンジニアリングを扱う項目があります。Anthropic の説明では、Mythos Preview は、手がかりになる名前を取り除いた実行ファイルから、それらしいソースコードを組み立て直す作業がきわめて得意だったと書かれています。
Anthropic の研究者は、組み立て直したソースコードと元の実行ファイルの両方を Mythos Preview に渡し、弱点を探させました。その結果、ソースコードの公開されていないブラウザと OS で、弱点と攻撃の方法を見つけたと書いています。例として挙がっているのは、サーバーを外から停止させられる弱点、スマートフォンのの弱点、パソコンの OS で複数の弱点をつないで管理者の権限を奪う攻撃です。公表の時点ではどれもまだ直っておらず、製品名は書かれていません。解析は各製品の報奨金制度の決まりに沿い、すべてオフラインで行ったとしています。
同じ日に始まった Project Glasswing では、参加する企業がこのモデルで想定する作業の中に「実行ファイルを外から調べる検査」が入っています。発表の時点の参加企業には、マイクロソフトとアップルも入っていました。中身を公開しない製品を作る会社も、この取り組みに加わっています。Mythos が防御する側にだけ渡されている理由は、Mythos 5 はなぜ防御者にしか渡されないのかと Project Glasswing の解説記事で詳しく書いています。
AI は、中身の公開されていないソフトでも弱点を探せます。守る側が使える道具は、いずれ攻める側も手にすると考えておくほうが現実的です。ソースコードを隠しておく効果は、AI によって小さくなっていきます。
有償の製品も、毎月のように弱点を直している
中身を公開しない製品にも弱点が多いことは、作る会社自身の記録から分かります。マイクロソフトの説明によると、同社はセキュリティの更新を毎月第2火曜日(米国時間)にまとめて出しています。この公開日は「パッチチューズデー」と呼ばれています。
マイクロソフトは、毎月の更新で直したの一覧を、機械で読めるデータとして公開しています。当社でこのデータを2026年10月19日に取り込み、各月の一覧に載った脆弱性のうち、番号を付けた機関がマイクロソフトのものを数えました。マイクロソフトの一覧には、同社の製品に含まれる他社製の部品(Linux や Chrome など)の脆弱性も載っているので、それは除いています。第2火曜日より後にその月の一覧へ追加されたものと、クラウドのサービス側で直されて利用者の作業が要らないものは含めています。一覧は後から追記されるので、取り込む日によって件数が少し変わることがあります。
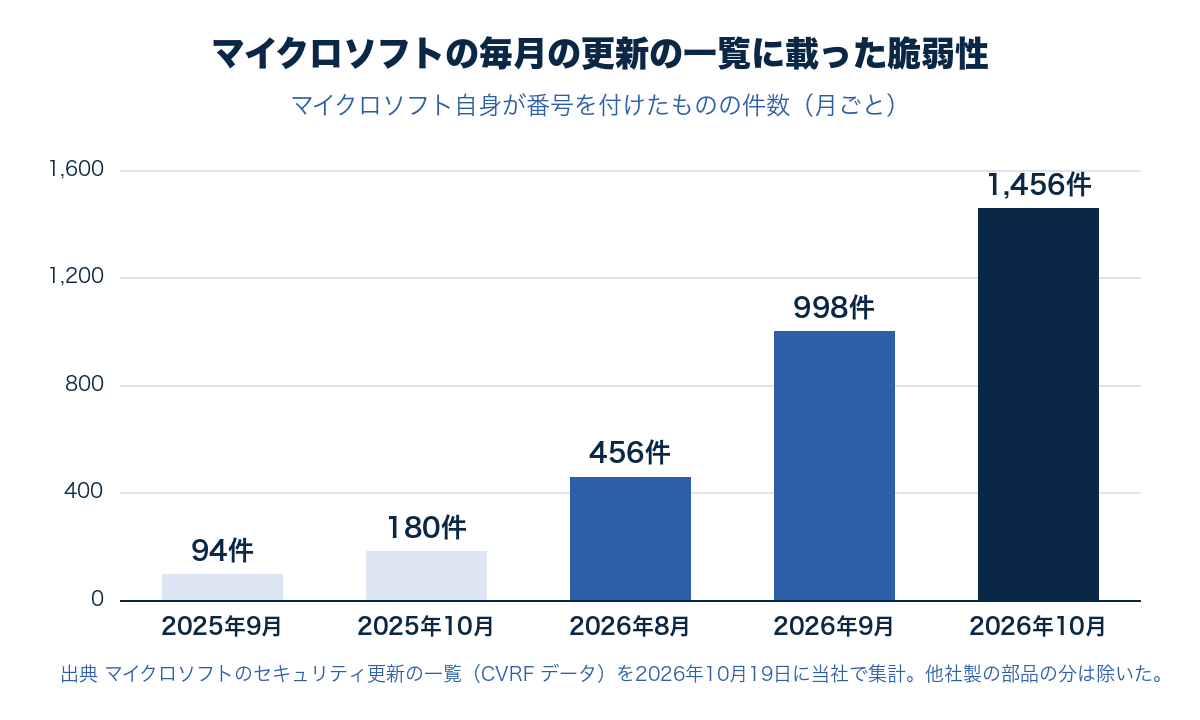
図の右端の棒が示すとおり、2026年10月の一覧には、マイクロソフトが番号を付けた脆弱性が1,456件載っていました。1年前の2025年10月は180件で、およそ8倍です。増えた理由をマイクロソフトは説明しておらず、この記事でも推測はしません。ただ、中身を公開していない製品でも、2026年10月には1か月で千件を超える弱点が一覧に載り、更新の対象になったことは読み取れます。
アップルも同じです。アップルは App Store に載せるアプリを事前に審査していますが、自社の製品にも弱点は見つかっています。アップルのセキュリティ更新の一覧には、2026年1月から9月28日までに102件の更新が並んでいます。そのうち72件には、直した脆弱性の番号(CVE)が公表されています。iPhone の OS、Mac の OS、ブラウザの Safari など、製品ごとに何度も更新が出ています。
2社の記録でも、中身を公開しない製品に弱点が見つかり続けています。違いは、見つかった弱点を作る会社が責任を持って直し、決まった日に配っている点にあります。利用者に残る仕事は、配られた更新を早く当てることです。
古くて珍しい仕組みも、隠れ場所にはならない
「攻撃する人が知らない古い仕組みなら狙われにくい」という考え方もあります。これが成り立たなかった例として、スウェーデンの事件があります。2013年4月、スウェーデンの検察は、ファイル共有サイト The Pirate Bay の創設者の1人であるゴットフリード・スヴァルトホルム・ワルグ氏らを起訴しました。起訴の内容は、スウェーデン政府の税に関わる業務を請け負っていた IT 企業ロジカ(現 CGI)の IBM 製と、北欧の銀行ノルデアの IBM 製メインフレームへの不正侵入です。
報道によると、ロジカ社のメインフレームからは、個人識別番号を含む大量の個人情報と車両の情報が盗まれました。ノルデア銀行では8つの口座から送金が試みられ、そのうち1件が成功しています。担当の検察官は、スウェーデンで行われた不正侵入の捜査として過去最大だと述べました。2013年6月、ナッカ地方裁判所は同氏に、不正侵入と詐欺などで禁錮2年の判決を言い渡しました。
メインフレームは、扱える技術者が少なく、インターネットで手順が出回ることも多くありません。それでも、技術を身につけた人に侵入されています。仕組みが珍しくても、侵入は防げませんでした。AI は珍しい仕組みの資料も読めるので、知っている人が少ないという条件は、これからさらに当てにできなくなります。
米国国立標準技術研究所(NIST)は、2008年7月に出したサーバーのセキュリティの手引き SP 800-123 の中で、2.4節「サーバーのセキュリティの原則」の1つ(Open Design、開かれた設計)として、「システムのセキュリティは、実装や部品を秘密にしておくことに頼るべきでない」と書いています。この原則は、中身を隠して守る考え方()を、主な対策にしないという意味です。手引きは隠すこと自体を禁じてはいません。求めているのは、隠すことに頼らない設計です。
オープンソースの本当の弱点は、直す人の少なさ
オープンソースの弱点を示す例が、2024年3月に見つかった xz の事件です。xz(XZ Utils)は、ファイルを小さくまとめる圧縮のための部品で、多くの Linux に入っています。
2024年3月29日、技術者のアンドレス・フロイント氏が、オープンソースのセキュリティを話し合うメーリングリストに報告を出しました。手元の環境で、サーバーに遠隔でログインする ssh の処理が CPU を多く使い、ログインが遅くなっていることに気づいて調べたところ、xz の公開元の配布物そのものにが仕込まれていた、という内容です。対象は5.6.0と5.6.1の2つのバージョンで、番号は CVE-2024-3094 です。同じ日に米国の CISA は、汚染されていない5.4.6などのバージョンへ戻すよう呼びかけました。
バックドアの入った配布物を作ったのは、途中から開発に加わった人物でした。xz の開発者ラッセ・コリン氏の説明によると、問題の配布物を作って署名したのは、共同で保守をしていた「Jia Tan」と名乗る人物です。コリン氏は2022年6月、開発者向けのメーリングリストで、長く続く心の不調のために保守に十分な力を割けていないと書いています。同じ投稿で、Jia Tan が今後もっと大きな役割を担うかもしれないとも述べていました。
この事件で弱点になったのは、中身が見えることではありません。世界中で使われる部品の保守を、実質的に少人数が担っていたことです。保守する人が足りない中で、手伝いを申し出た人物が信用を得て、配布物を作る権限を手に入れました。中身が公開されていたからこそ、外部の技術者が配布物を調べて見つけられた面もあります。
もう1つの弱点は、使う側の更新の遅さです。見つかった弱点がすぐ直されても、利用者が新しいバージョンを当てなければ、手元の弱点は残ります。古いまま動いている部品の危うさは、シリーズ3本目の本当に危ないのは古いまま動いているもので扱います。
有償の製品とオープンソース、それぞれが持っているもの
中身を公開しているかどうかだけでは、どちらが安全かは決められません。有償の製品とオープンソースには、それぞれ別の強みがあります。比べると次の表のようになります。
| 比べる点 | 中身を公開しない有償の製品 | オープンソース |
|---|---|---|
| 弱点を直す人 | 作った会社が責任を持って直す | 保守する人や団体が直す。担い手の数は部品ごとに大きく違う |
| 更新の届き方 | 決まった日に、まとめて配られることが多い | 大きな部品は見つかってすぐ直ることが多い。小さな部品は遅れることがある |
| 困ったときの窓口 | サポート契約で問い合わせ先がある | 原則として自分で調べる。有償のサポートを売る会社もある |
| 中身の確かめ方 | 利用者は確かめられない。作った会社の説明を信じる | 誰でも読んで確かめ、直しを提案できる |
| 作る会社が撤退したとき | 更新が止まり、乗り換えが必要になる | 他の人が引き継げる場合がある |
表の「弱点を直す人」と「更新の届き方」の2行が、弱点が見つかった後の流れの違いです。有償の製品は、直す責任を持つ会社が1つに決まっていて、更新の届け方も決まっています。社内に技術者が少ない会社にとっては、直す会社が決まっていることが一番の強みです。サポート契約があれば、問い合わせ先にも困りません。
オープンソースは、大きな部品であれば、世界中の技術者が見ていて直りも早い傾向があります。中身を誰でも確かめられるので、xz の事件のように、外部の人が異常に気づくこともできます。一方で、担い手が1人か2人しかいない部品も多くあります。有償の製品の中にもオープンソースの部品が組み込まれていることが多く、オープンソースの保守の問題は、有償の製品を使っていても無関係ではありません。
選ぶときは「誰が直し、どれだけ早く当てるか」で決める
中身を隠しても弱点は見つかり、AI はその速さを上げています。製品を選ぶときは、弱点が見つかった後にどう対処されるかを確かめてください。弱点が見つかってから自社の環境で直るまでには、作る側が直す段階と、使う側が当てる段階の2つがあります。
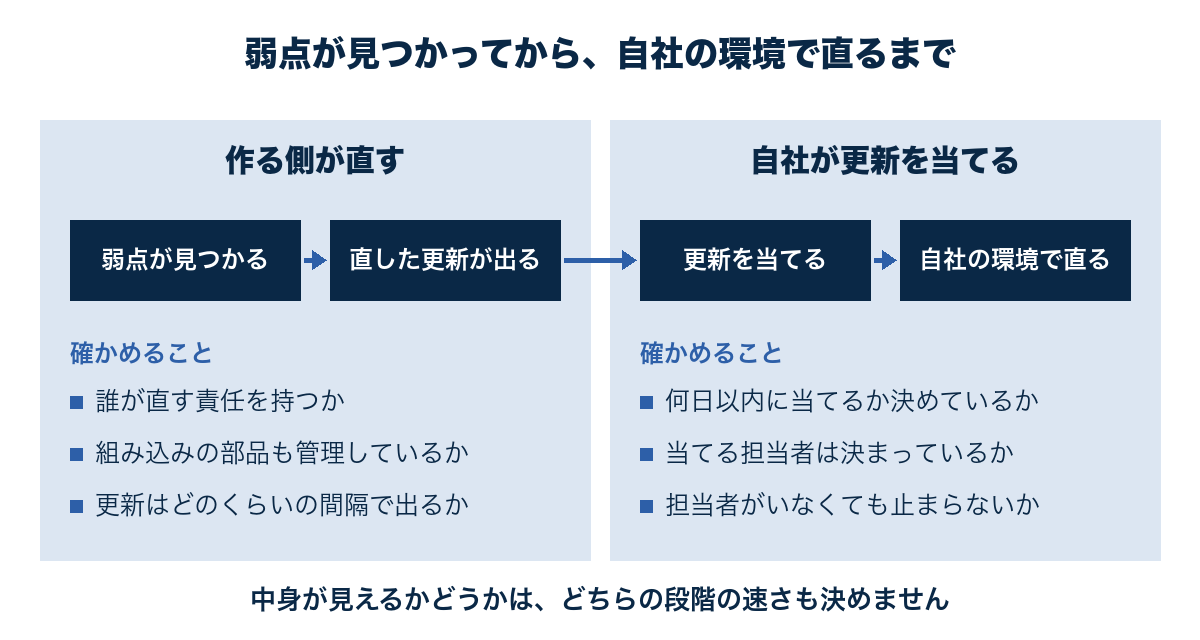
図の左半分が作る側の段階、右半分が自社の段階です。どちらかが遅ければ、その間ずっと弱点が残ります。製品やソフトの部品を選ぶとき、また今使っているものを見直すときは、次の5つを確かめてください。
- 弱点が見つかったとき、直す責任を持つのは誰か(会社か、保守の団体か、個人か)
- 直した更新がどのくらいの間隔で出ているか、最後の更新はいつか
- その製品やサービスに組み込まれたオープンソースの部品を、作る会社が管理しているか
- 自社では、更新が出てから何日以内に当てるかを決めているか
- 更新を当てる担当者が決まっていて、その人がいなくても止まらないか
5つのうち4つ目と5つ目は、どの製品を選んでも自社に残る仕事です。更新が遅れたときの被害を抑えるために、乗っ取られても全体を取られない設計もあります。これはシリーズ5本目の乗っ取られても全部は取られない設計で扱います。AI の登場で効き目が薄れた守りの方法は、AIに破られやすくなったセキュリティ対策ランキングにまとめています。
社内の Web サイトも、更新する人が要ります。WordPress のようなオープンソースで作ったサイトを、作った人がいなくなった後、何年も更新しないまま動かしている会社は少なくありません。この場合の弱点は WordPress が公開されていることにはなく、更新を当てる人がいないことにあります。引き継いだサイトで最初に確かめることは、引き継いだWordPressで最初に見る10項目に書きました。
更新が止まったサイトや社内ツールを、直すか作り直します
公開したきり何年も更新していないサイトや、作った人がいなくなって中身を説明できない社内ツールについて、WordPress 本体やプラグインの更新、更新の止まった部品の入れ替え、管理者アカウントの引き取りを行います。部品が古すぎる場合は、引き継げる形で作り直します。直した箇所と変えた設定は一覧にしてお渡しします。