シリーズ【経理SaaS導入】安全に進める経理SaaS導入 第1回
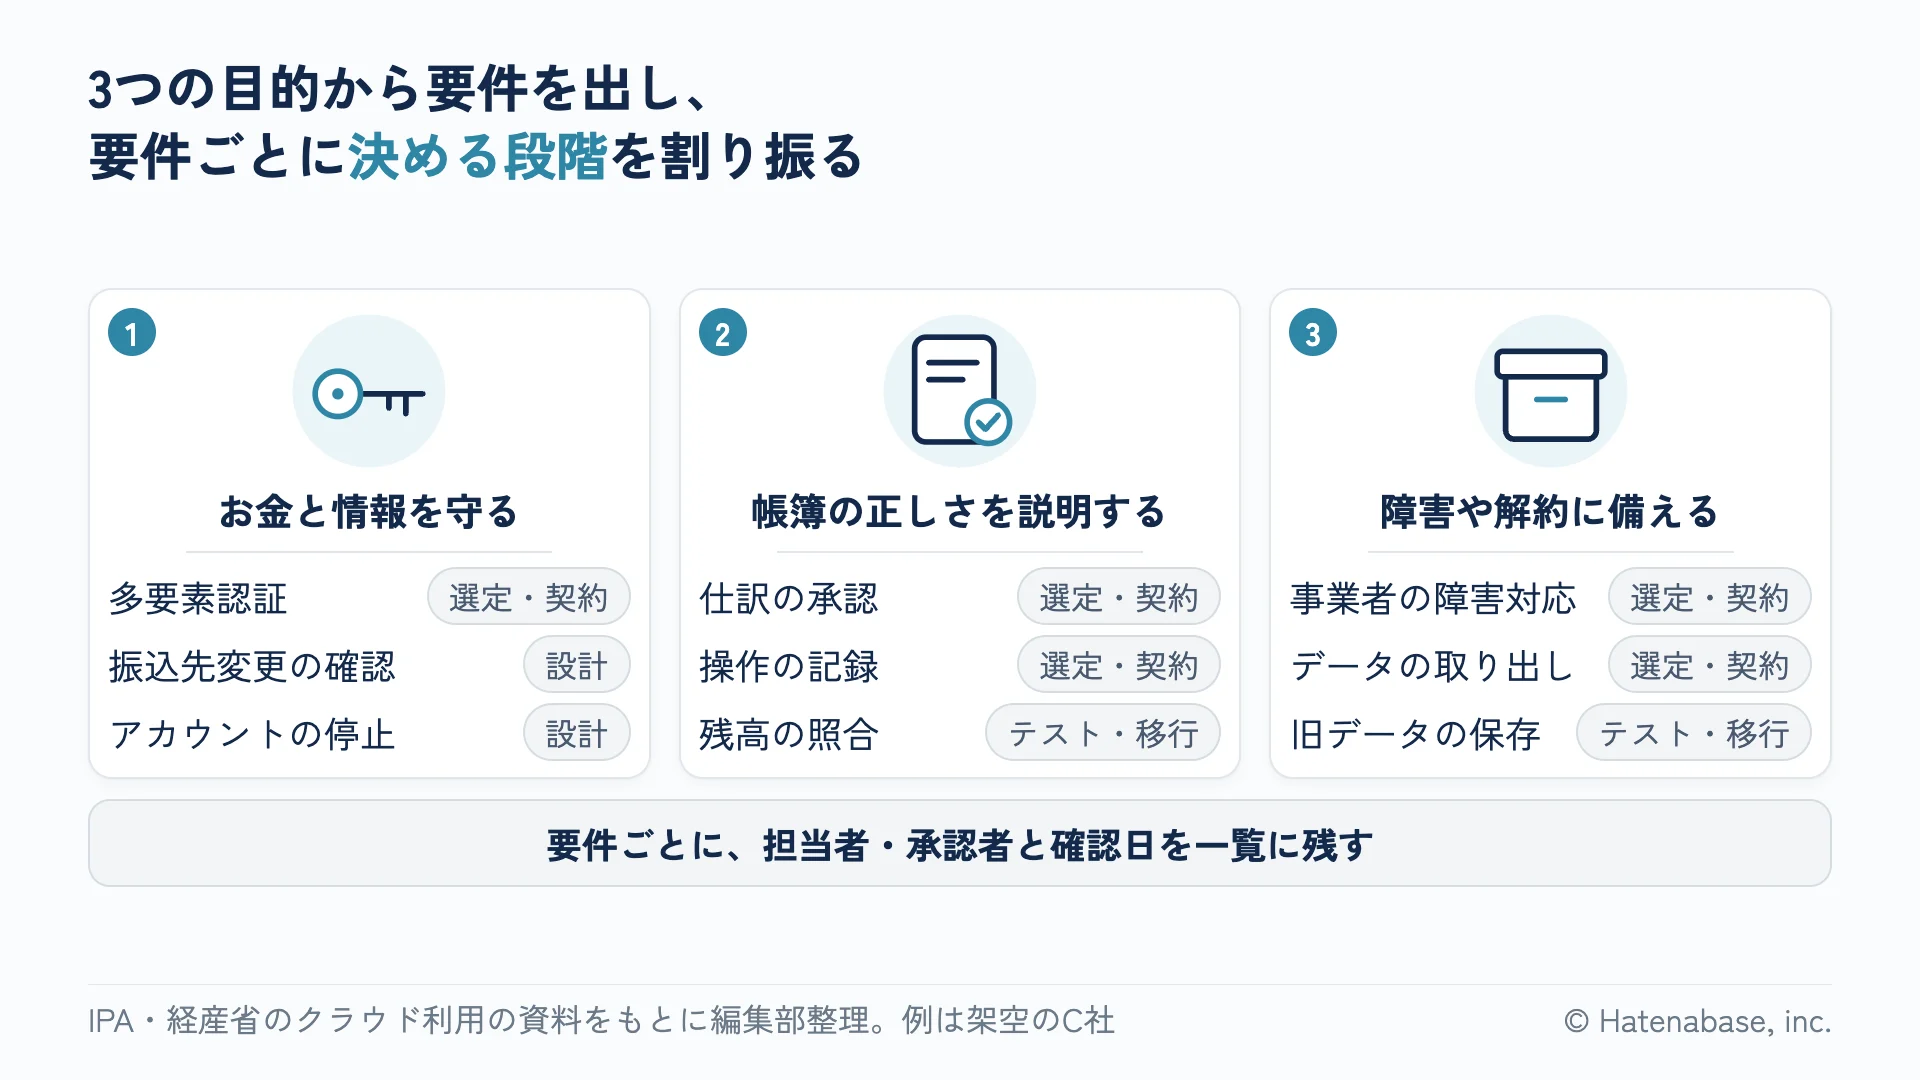
間に合いません。経理SaaSのセキュリティを決める目的は3つあります。会社のお金と取引先・社員の情報を守ること、帳簿の数字が正しいことと勝手に変えられていないことを監査法人に説明できるようにすること、障害や契約の終了のときも決算と支払いを続け、データを取り戻せるようにすることです。目的ごとに要件が決まり、製品とプランと契約で決まる要件は選定・契約で、自社のルールは設計で決めます。本番の直前になってからでは、プランや製品を替えないと満たせない要件が残るのです。だから要件は一覧にまとめ、誰がいつ決め、どこで確かめたかを残します。
この記事の要約
架空のC社は、顧客からWebサイトの制作を請け負う社員80人の会社です。経理は課長と担当者2人の3人で、情報システムの専任はおらず、管理部長が兼務しています。会計には経理のパソコン1台に入れた弥生会計のデスクトップ版を使い、経費精算はExcelと紙の領収書で処理していました。上場の準備を始めるにあたり、C社は会計・経費精算・請求書をマネーフォワード クラウドに切り替えると決めました。本番日は、3月決算の期首にあたる2027年4月1日です。
導入の実務を手伝うよう頼まれたのは、経理3年目の世戸田さんでした。世戸田さんは「機能と値段を比べて、いちばん安いプランにすれば終わりですよね」と言いかけて、管理部で内部統制の整備を担当する内田さんに止められました。
「セキュリティって、本番の前にまとめて設定すればいいんじゃないですか」と世戸田さんは続けました。この疑問には、内田さんも即答できませんでした。何を守るための設定なのかを、2人とも言葉にできていなかったからです。そこで2人は、経理と内部統制に詳しい外部の専門家の銭形さんに相談しました。登場する会社と人物は、すべて架空です。
経理SaaSのセキュリティは、3つの目的のために決める
銭形さんは最初に、何のためのセキュリティかを2人に聞き返しました。目的が決まらないと、どの設定が要るのかも、どこまでやれば足りるのかも決まらないからです。
1つ目は、会社のお金と、取引先や社員の情報を守ることです。たとえば取引先を装った依頼で、外注先の振込先として登録した口座を書き換えられると、支払いは別人の口座に振り込まれます。退職した社員のアカウントが残っていれば、社外から帳簿や取引先の情報を見られるおそれもあります。
2つ目は、上場の準備で、帳簿の数字が正しいことと、勝手に変えられていないことを監査法人に説明できるようにすることです。というのも、日本公認会計士協会の監査基準報告書315は、監査人がを理解するときの例を付録で挙げているからです。例には、変更を管理するプロセスとして、システムの開発、取得又は導入と、が入っています。つまり経理SaaSを入れること自体が、監査法人に経緯を聞かれうる場面になります。
3つ目は、障害や契約の終了のときも、決算と支払いを続け、データを取り戻し、決められた期間残せるようにすることです。の「中小企業の情報セキュリティ対策ガイドライン」の付録7「中小企業のためのクラウドサービス安全利用の手引き」も、利用する側が確かめる15の項目に、バックアップと利用終了時のデータの確保を入れています。
目的がはっきりすれば、満たすべき要件も見えてきます。お金と情報を守るなら多要素認証や振込口座の変更の確認、帳簿の正しさを説明するなら仕訳の承認や操作の記録です。障害や解約に備えるなら、事業者の障害時の対応やデータの取り出しが要件になります。
そして要件によって、決める段階が違います。C社は本番日から逆算して、導入を構想、選定・契約、設計、テスト・移行、運用の5つの段階に分けました。構想は2026年10月、選定・契約は11月から12月、設計は2027年1月から2月、テスト・移行は3月です。4月1日に新システムで入力を始め、前期の決算の数字が固まる5月に旧システムでの処理を終えます。
要件を製品の比較より先に書き出す順番は、IPAと経済産業省のモデル契約にもあります。パッケージやSaaSを使う場合の「情報システム・モデル取引・契約書」第二版 追補版では、製品の候補を選ぶ前の業務要件定義で、機能の要件と並べてセキュリティなどの要件も定義します。導入を手伝う会社との契約のひな型ですが、順番は自社だけの導入にも使えます。
SaaSなら、セキュリティは事業者に任せられる?
任せきりにはできません。しかも機能は製品やプランで違います。だから経理責任者と管理部長は、目的から出した要件を製品の比較表にも入れます。入れないまま契約すると、後から製品やプランが要件を満たさないと分かっても、プランを上げるか、製品を替えるか、運用で補うしかなくなります。本番の直前に設定しようとしても間に合わないのは、この種類の要件です。
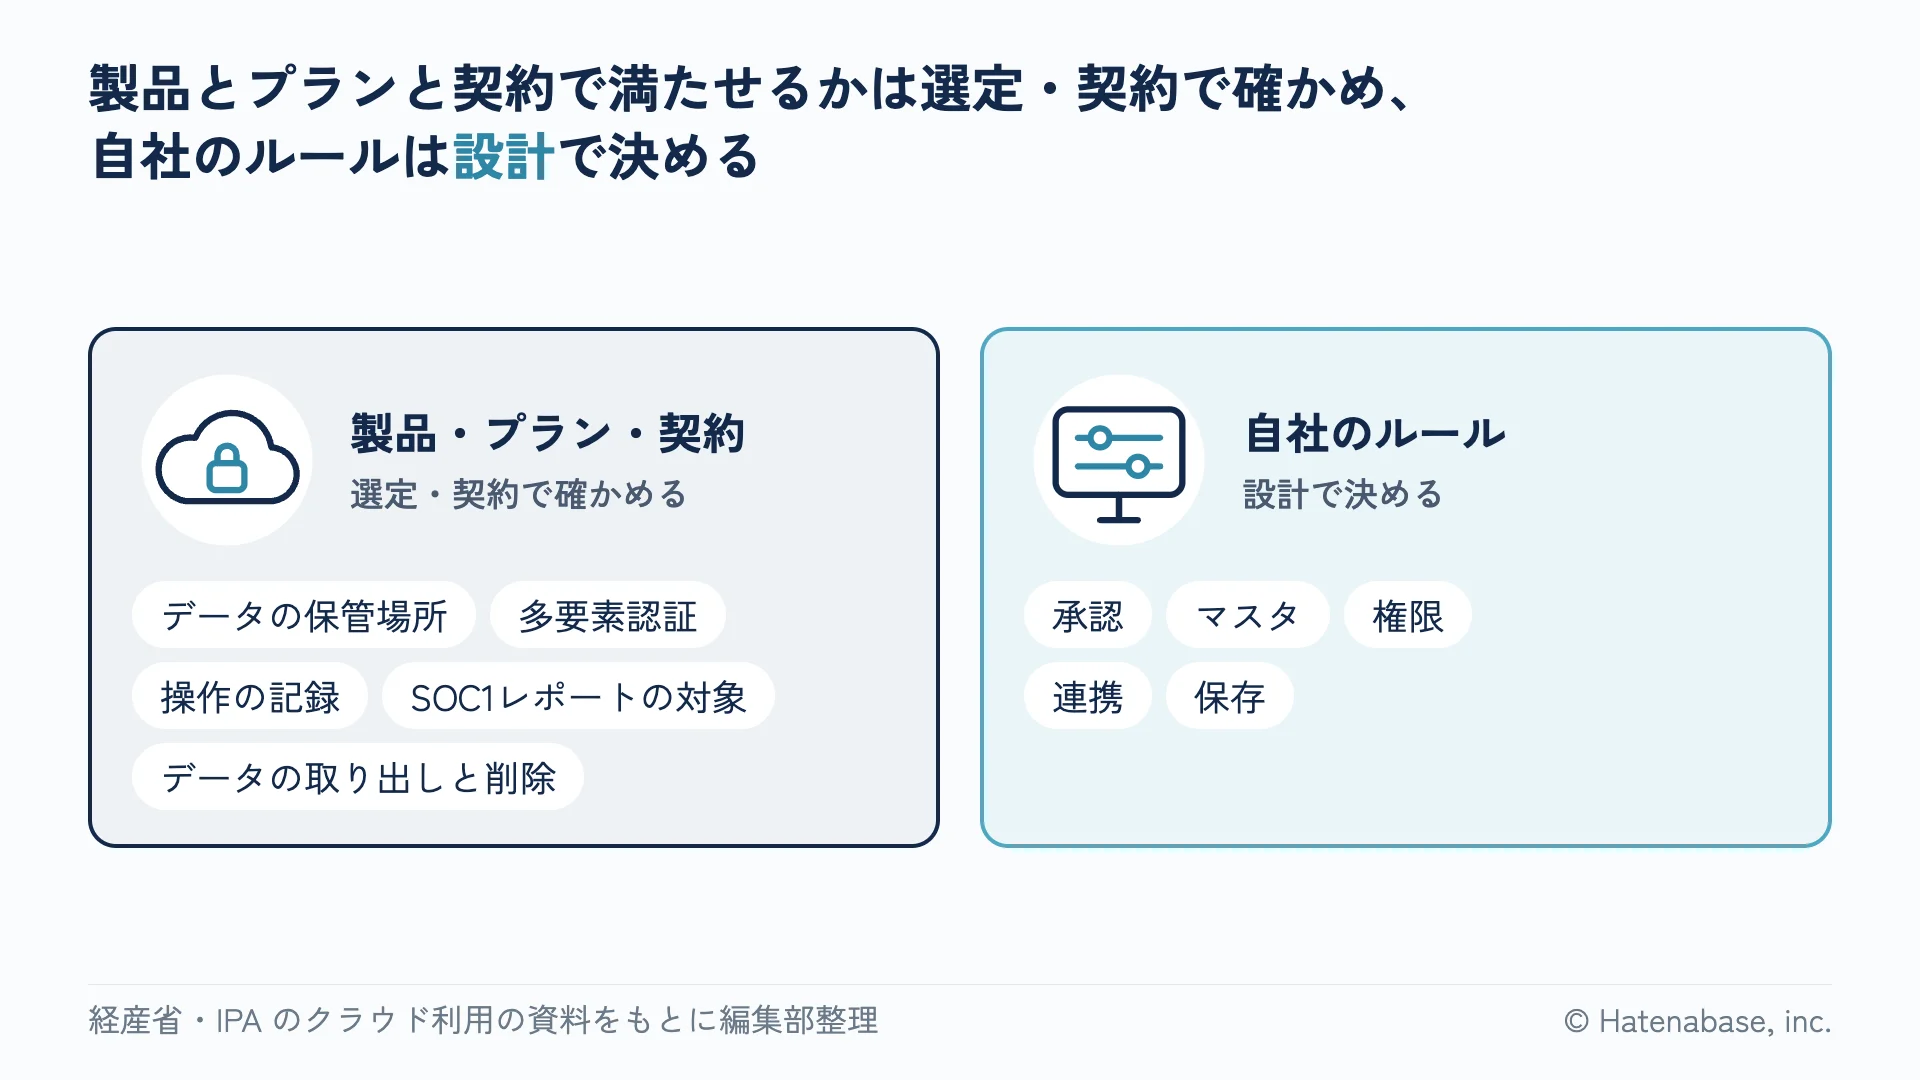
世戸田さんの比較表は、最初は機能と月額の列だけでした。銭形さんは、要件ごとに、製品・プラン・契約で満たすものと、自社の設定やルールで満たすものを書き分けるよう勧めました。根拠は経済産業省の「クラウドサービス利用のための情報セキュリティマネジメントガイドライン」2013年度版です。業務の一部をクラウドの事業者に任せても、情報セキュリティの全体の責任は利用する側に残るとし、事業者との責任の分かれ目を確かめるよう勧めています。
銭形さんが比較表に足すよう勧めたのは、次の5行です。
- データの保管場所と、第三者への提供や再委託先など、事業者がデータをどう扱うか
- 多要素認証、、接続元のIPアドレスの制限を使えるか。使えるならどのプランやオプションか
- 誰がいつ何を変えたかという操作の履歴を、どの範囲で、どれくらいの期間残せるか
- 外部の監査人によるの対象に、使う製品が入っているか
- 障害時の約束であるサービスレベルと、契約が終わったときのデータの取り出しと削除
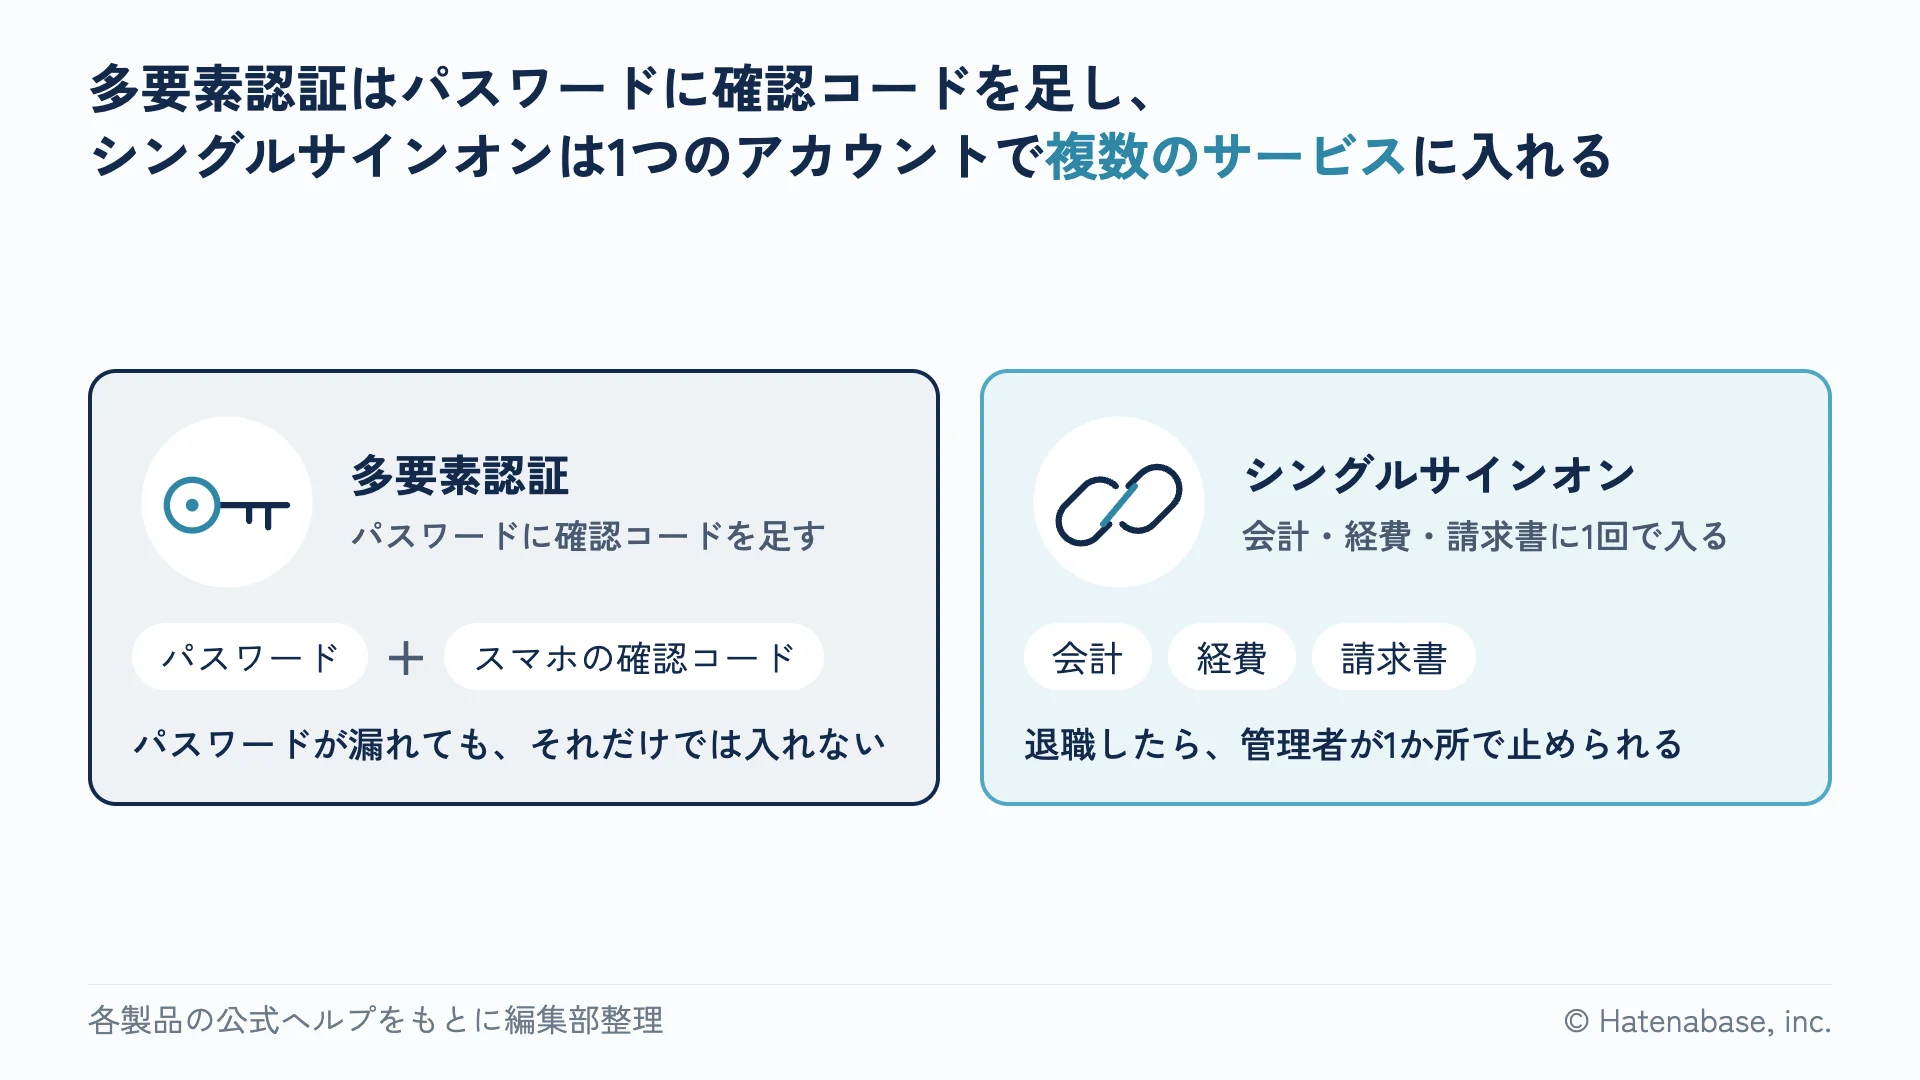
生成AIのサービスを入れるときの観点は、顧客データを外に出さずにAIを使うために決めるデータの扱いにまとめました。
5行を埋めていくうちに、世戸田さんは意外なことに気づきます。同じ会社の製品でも、プランで条件が変わるのです。たとえば会計には、マネーフォワード クラウド会計と、その上位プランにあたるマネーフォワード クラウド会計Plusがあります。2026年11月時点の公式サイトは、仕訳の承認と、業務の分担に合わせた権限設定を、クラウド会計Plusにあってクラウド会計にない機能に挙げています。2025年を対象期間とするの対象にも、クラウド会計Plusやマネーフォワード クラウド経費は入っていますが、クラウド会計は入っていません。さらに、二段階認証を強制する機能と、によるシングルサインオンは、有料の「アカウント統制オプション」の機能です。二段階認証を強制できるのは、会社のドメインのメールアドレスを使う利用者に限られます。
表を埋め終えたC社は、仕訳の承認とSOC1レポートを決め手にクラウド会計Plusを第一候補にしました。承認の記録は社内の統制の証拠として、SOC1レポートは事業者の統制の裏付けとして、どちらも帳簿の正しさの説明に使えます。SOC1レポートを重く見たのは、監査人が委託業務を評価する場面について、日本公認会計士協会の実務ガイダンスが、クラウド会計システムなどのクラウドサービスも委託業務に当たるとしているからです。1つ目の目的のために、社員には多要素認証を必須にする前提で、アカウント統制オプションの費用も比較表に入れました。SOC1レポートで何を確かめるかはSOC1レポートの読み方の記事で、事業者と自社で分担するIT統制はSaaSで経理を回す会社に残るITGCの記事で整理しています。
選定の最後には、業務に要る機能のうち標準機能で足りないものを洗い出し、にまとめます。Excelなどで補うなら、そのExcelが統制の対象になるかも考えます。考え方はExcelの集計やCSV連携の統制の記事で書きました。
自社のルールは、設計の段階で決める
設計の段階では、経理課長が業務のルールを決め、製品の設定と対応づけて記録します。画面だけを見て決めると、設定の理由が後から分からなくなるためです。
決める対象は、承認、マスタ、権限、連携、保存の5つです。
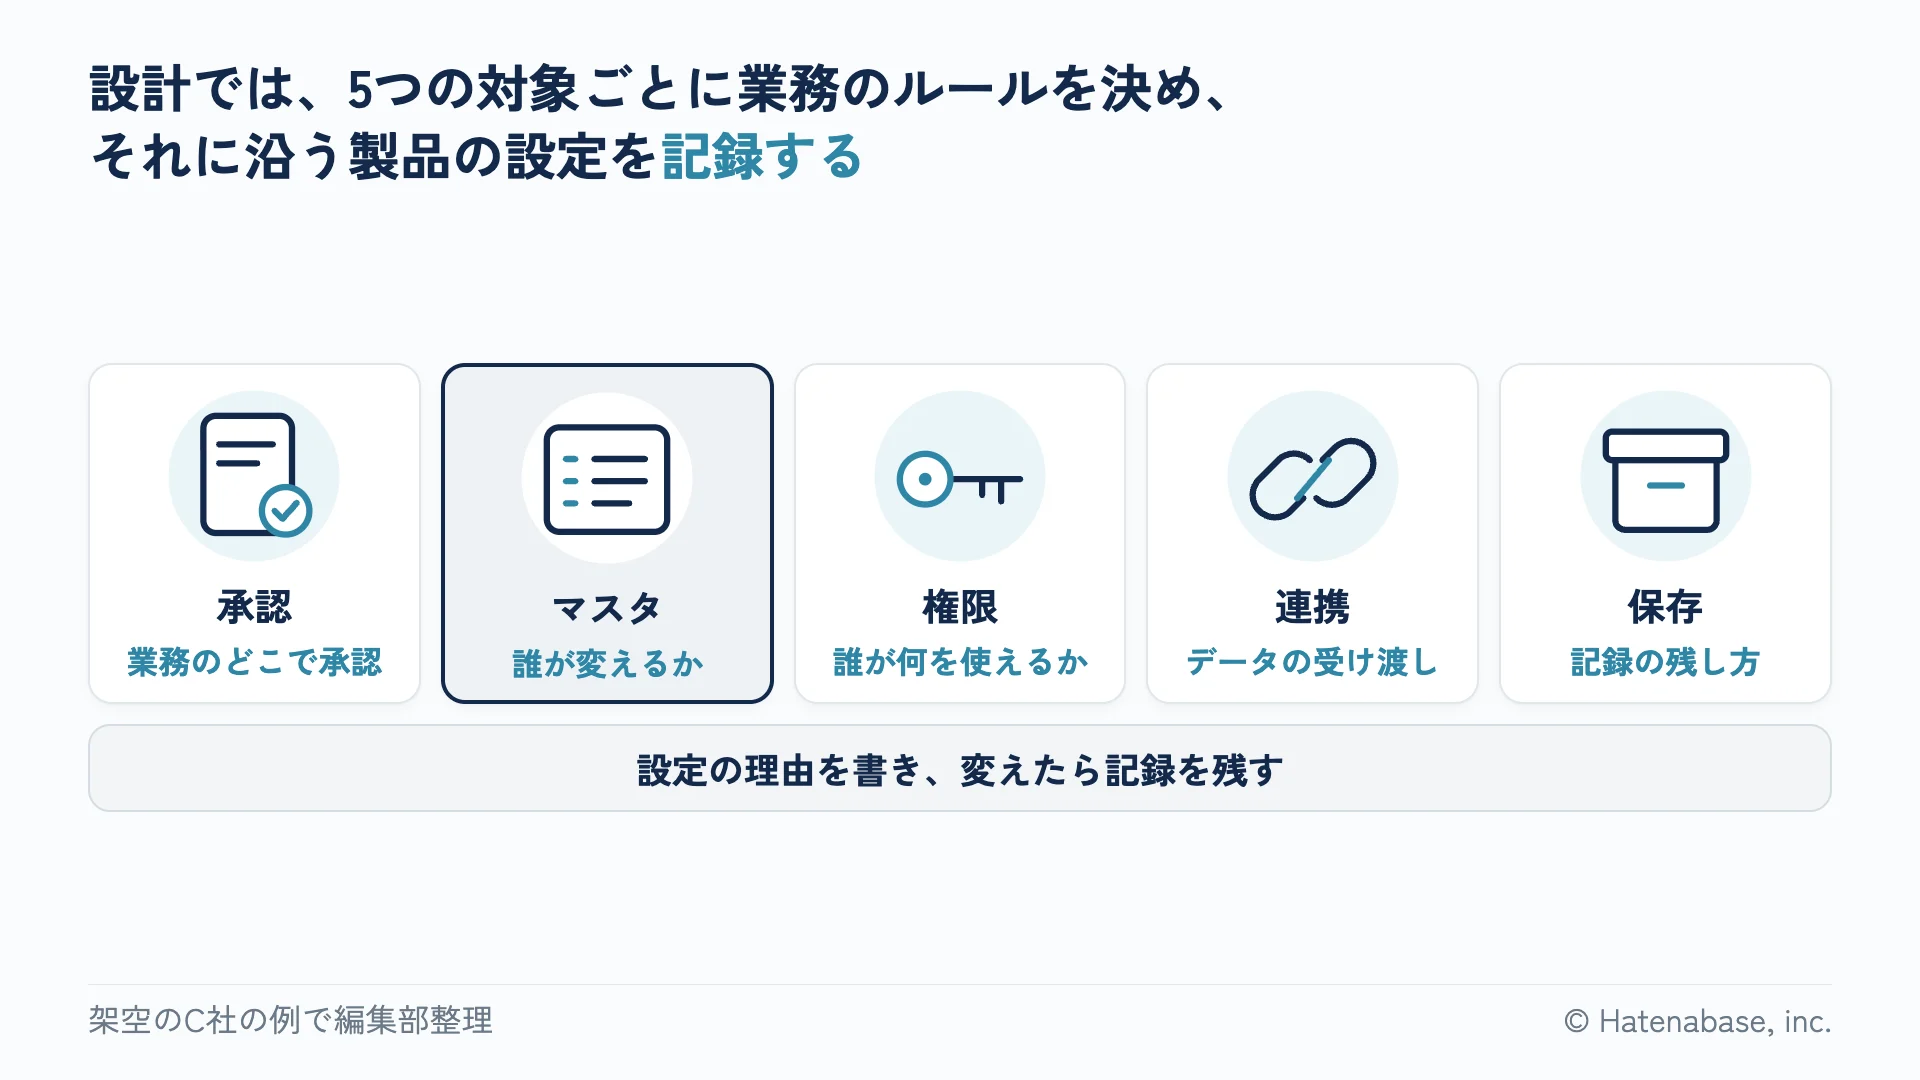
まず承認とは、導入後の業務フローに書き込みます。たとえばC社では、経費精算は申請者の上長が承認し、経理担当が内容を確かめてから仕訳にする流れです。
次はマスタです。勘定科目、取引先、外注先の振込口座などの基本の情報を、誰が登録し、誰が変えられるかを決めます。とくに振込口座の変更は、1つ目の目的に直結します。なりすましの請求で口座を書き換えられないよう、変える人と確かめる人を分けます。
権限は、利用者ごとに使える機能を決めるものです。種類は製品とプランで違うので、使うプランで確かめます。たとえばクラウド会計Plusの標準のロールは、システム管理者、業務管理者、起票者、承認者、外部データ管理者、監査の6つで、ロールの追加もできます。そのうえで管理者を最小の人数にし、1人に1つのアカウントを発行し、退職のときに誰がアカウントを止め、異動のときに誰が権限を変えるかを決めます。止め忘れたアカウントは、返してもらっていない合鍵のようなものです。
C社は社員に多要素認証を必須にしました。一方、強制の対象外になる顧問税理士などの外部の利用者には、二段階認証の設定を頼み、権限を監査のロールに限ることにしました。単純なパスワードや使い回しが生成AIで破られやすくなった話は、AIに破られやすくなったセキュリティ対策で書きました。
連携は、銀行やクレジットカードの明細の取り込み、経費精算から会計への仕訳の受け渡し、CSVのやり取りです。どのデータを、どの経路で、どのアカウントの権限で受け渡すかを一覧にします。
最後は保存のルールです。帳簿や証憑を何年、どの形で残すかと、操作の記録やバックアップをどうするかを決めます。法人の帳簿書類は原則7年の保存が求められ、欠損金の繰越控除を受ける場合は、欠損金が出た事業年度の分を10年保存します。電子で受け取った請求書などのデータは、2024年1月1日以後、電子のまま保存することが求められています。また、電子帳簿保存法のにするなら、訂正や削除の履歴が残ることが要件の1つです。
ここで世戸田さんは「ログを誰が見るかは、本番が落ち着いてから決めればいいですよね」と言い、銭形さんに止められました。本番が始まった日から、仕訳もマスタの変更も記録の対象になるからです。クラウド会計Plusでは、仕訳ごとに誰がいつ登録、承認、削除したかが見られ、マスタやロールの変更もログに残ります。記録の範囲と残る期間は、選定・契約のうちに事業者に確かめておきます。設計で決めるのは、誰がログを見られるかです。C社は、ログを見られるロールを権限・ロール表に書きました。本番後に設定を変えたときの記録の始め方はSaaSの設定変更を記録に残す方法の記事で扱いました。
切り替えでは、残高の照合と旧データの保存を要件にする
テスト・移行の前に、管理部長は切り替えを判定する人と条件を決めておきます。条件がないと、移したデータを誰も照合しないまま旧システムでの処理を終えることになります。
まずテストで見るのは、設計で決めた承認、権限、連携が、決めたとおりに動くかです。たとえば、権限の弱いアカウントでログインし、権限の外の画面を開けないことを確かめます。消した仕訳も削除の記録に残るので、本番で使う新しい年度にはテストの仕訳を入れません。移行では、たとえばクラウド会計Plusの移行インポートで、勘定科目や取引先などを設定してから仕訳を取り込みます。弥生会計のデータの取り込み方は、公式のヘルプで確かめます。
世戸田さんが詰まったのは、開始残高でした。期首に切り替える場合、前期の決算の数字が固まるまで開始残高も決まりません。そこで銭形さんは、判定を2回に分けるよう勧めました。1回目は、4月1日から新システムで新しい年度の入力を始めてよいかの判定です。2回目は、前期の決算の数字が固まる5月です。固まった残高で開始残高を登録し、弥生会計の残高試算表と勘定科目ごとに突き合わせてから、旧システムでの処理を終えてよいかを判定します。照合した人、日付、差異と原因は、2つ目の目的のための記録として残します。
旧システムの帳簿も、保存期間の間は残さなければなりません。データを取り戻せる状態を保つという、3つ目の目的にあたる要件です。国税庁の電子帳簿保存法の一問一答では、帳簿を電子帳簿のまま保存している場合、切り替える前のデータの検索や画面・書面への出力は、前の会計ソフトで行えれば差し支えないとされています。C社は、弥生会計のパソコンをすぐには処分せず、データと帳簿の残し方を顧問の税理士と決めることにしました。
本番後は、設定の変更を変更の台帳に残し、アカウントと権限を四半期ごとに見直します。見直しの進め方は権限の棚卸の進め方の記事にまとめました。
要件は一覧にまとめ、誰が決めて確かめたかを残す
ここまでの要件は、決める段階も、決める人もばらばらです。そこでC社は、要件を1つの一覧にまとめることにしました。目的、要件、決める段階、確かめ方を並べ、誰が担当し、誰が承認し、いつどこで確かめたかを残します。
一覧があれば、監査法人に導入の経緯を聞かれたとき、要件ごとの記録をすぐに出せます。担当者が替わっても、設定の理由が残ります。
セキュリティ要件一覧のひな形
要件の行は、IPAの手引きの15の確認項目と、経済産業省のガイドラインが利用者に勧める確認の観点を参考に洗い出しました。モデル取引・契約書の追補版が様式の例とする「SaaS/ASP選定のためのチェックリスト」の観点も使い、列は編集部が8列に設計しています。どの行の要件もC社に当てはめた例で、担当者から右の4列は1行目だけ記入例を入れています。同じ形のExcelも用意しました(Excel のひな形をダウンロードする)。
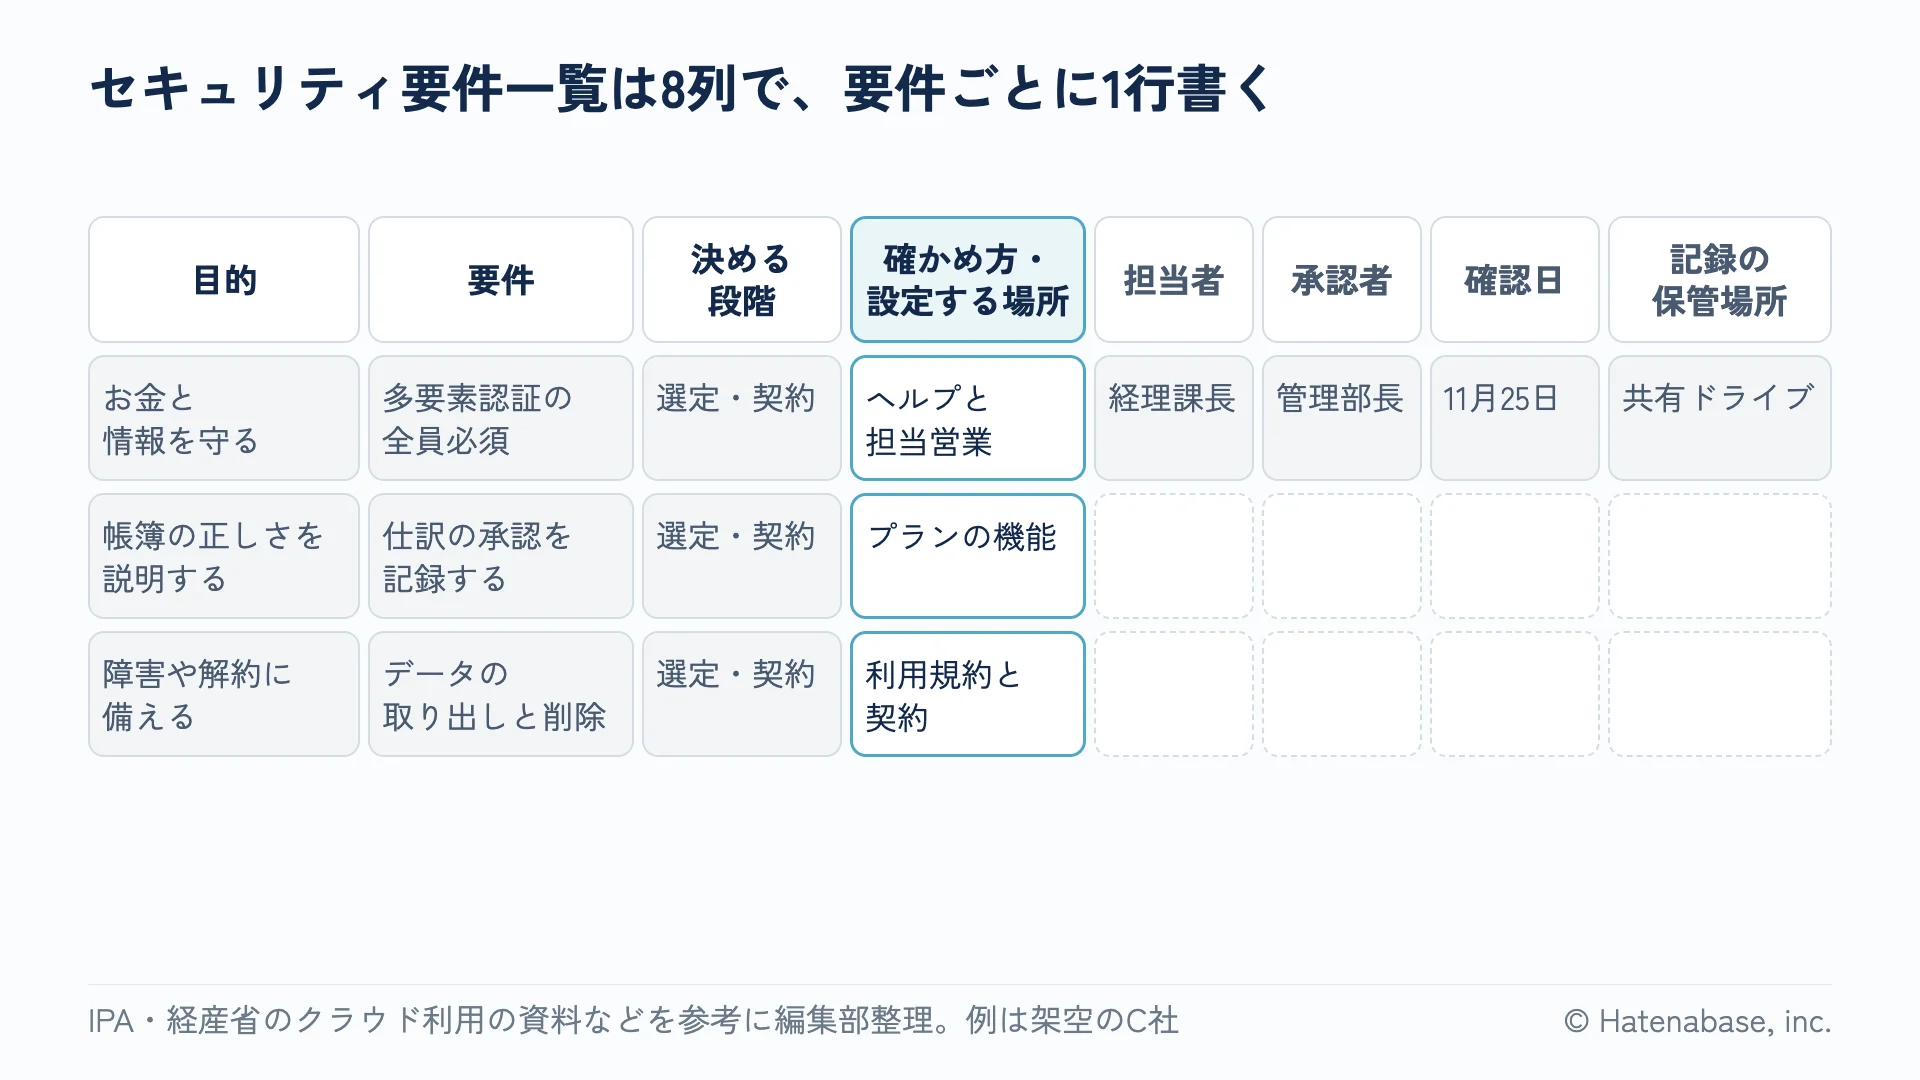
| 目的 | 要件 | 決める段階 | 確かめ方・設定する場所 | 担当者 | 承認者 | 確認日 | 記録の保管場所 |
|---|---|---|---|---|---|---|---|
| お金と情報を守る | 社員全員に多要素認証を必須にできるか確かめる | 選定・契約 | 条件(会社のドメインのメールアドレスの利用者に限る)は管理コンソールのヘルプで、費用は担当営業に確かめる | 経理課長 | 管理部長 | 2026-11-25 | 共有ドライブの導入フォルダ(編集は管理部のみ) |
| お金と情報を守る | データの保管場所と、再委託先などデータの扱いを確かめる | 選定・契約 | 事業者のセキュリティのページと利用規約 | (空欄) | (空欄) | (空欄) | (空欄) |
| お金と情報を守る | 振込口座の変更は、変える人と確かめる人を分ける | 設計 | 振込先を登録している場所の変更権限と、変更の記録 | (空欄) | (空欄) | (空欄) | (空欄) |
| お金と情報を守る | 管理者を最小の人数にし、1人に1つのアカウントを発行する | 設計 | 権限・ロール表と、製品のロールの設定 | (空欄) | (空欄) | (空欄) | (空欄) |
| お金と情報を守る | 退職時のアカウント停止と、異動時の権限変更の担当と時期を決める | 設計 | 退職の連絡の流れと、四半期ごとの見直し | (空欄) | (空欄) | (空欄) | (空欄) |
| お金と情報を守る | 連携ごとに、受け渡すデータと使う権限を決める | 設計 | 連携一覧と、連携の設定画面 | (空欄) | (空欄) | (空欄) | (空欄) |
| 帳簿の正しさを説明する | 仕訳の承認を製品の中で記録する | 選定・契約 | プランの機能の一覧と、承認の設定 | (空欄) | (空欄) | (空欄) | (空欄) |
| 帳簿の正しさを説明する | 操作の記録の範囲と、残る期間を確かめる | 選定・契約 | 事業者への確認(ログの種類と残る期間) | (空欄) | (空欄) | (空欄) | (空欄) |
| 帳簿の正しさを説明する | 使う製品がSOC1レポートの対象に入っているか確かめる | 選定・契約 | 事業者のセキュリティのページ | (空欄) | (空欄) | (空欄) | (空欄) |
| 帳簿の正しさを説明する | 権限の弱いアカウントで、権限の外の画面を開けないことを確かめる | テスト・移行 | テストの記録 | (空欄) | (空欄) | (空欄) | (空欄) |
| 帳簿の正しさを説明する | 開始残高を旧システムの残高試算表と突き合わせる | テスト・移行 | 照合の記録(照合した人、日付、差異と原因) | (空欄) | (空欄) | (空欄) | (空欄) |
| 帳簿の正しさを説明する | 設定の変更を台帳に残す | 運用 | 変更の台帳 | (空欄) | (空欄) | (空欄) | (空欄) |
| 障害や解約に備える | 障害時の約束と、契約終了時のデータの取り出しと削除を確かめる | 選定・契約 | 利用規約と契約 | (空欄) | (空欄) | (空欄) | (空欄) |
| 障害や解約に備える | 自社でもデータを定期的に書き出して残す(担当と頻度) | 設計 | データの書き出しの手順と保存先 | (空欄) | (空欄) | (空欄) | (空欄) |
| 障害や解約に備える | 帳簿と証憑の保存期間と、電子のまま残す方法を決める | 設計 | 保存の設定と、電子帳簿保存法の要件 | (空欄) | (空欄) | (空欄) | (空欄) |
| 障害や解約に備える | 旧システムのデータを、検索できる状態で残す | テスト・移行 | 旧データの保存の記録と、顧問税理士との取り決め | (空欄) | (空欄) | (空欄) | (空欄) |
担当者と承認者は要件を決めたときに、確認日と記録の保管場所は確かめたときに埋めます。製品の仕様やプランは後から変わるので、確認日が要るのです。記録の保管場所を埋めるときは、一覧を見られる人と編集できる人も決めます。この一覧は、自社の弱いところの一覧にもなるからです。freee会計を例に、導入支援の作業の区切りで手順を追った記事はfreee会計の導入の進め方の記事に、IT統制の全体像はJ-SOXのIT統制の全体像の記事にまとめています。
冒頭の問いに世戸田さんが出した答えは、本番の直前では間に合わない、というものでした。セキュリティは3つの目的のために決めるもので、製品とプランと契約で決まる要件は、契約の前に確かめておくしかないからです。世戸田さんは比較表にセキュリティの5行を足し、セキュリティ要件一覧の目的の列から埋め始めました。
明日から試せること
まずは、この3つから試してみてください。
- セキュリティで守りたいことを、3つの目的に沿って書き出す
- 製品の比較表に、保管場所や多要素認証などセキュリティの5行を足す
- セキュリティ要件一覧を作り、要件ごとに決める段階と承認者を入れる
IT統制・J-SOX対応の進め方をご相談ください
使っているSaaSの洗い出し、IDと権限・設定変更の記録の始め方、SOC1レポートの読み込み、監査法人との協議に出す案づくりまで、公認会計士とエンジニアが一緒に整理します。