ITGCの不備が見つかっても、それだけで決算の数字が誤っていることにはなりません。不備が支えていたITACと帳票から勘定科目へたどり、期中に守られていた証拠を集め、集まらない範囲だけを金額と発生可能性で見積もります。期末日までに直せば内部統制報告書は「有効」と書けますが、財務諸表監査の手続は別に増えることがあります。
この記事の要約
架空のA社は社員60人、経理3人の会社で、freee会計の仕訳承認フローを使っています。IT内部統制を担当する内田さんは、今期から四半期ごとの権限の棚卸を始めました。その1回目で、経理担当の1人に、承認経路の設定を変えられる権限が付いたままだと分かりました。半年前に設定を変えたとき、外し忘れていたものでした。
報告を受けた経理部長の第一声は「この半年の仕訳は信用できるのか」でした。内田さんは、その場では答えられませんでした。
無理もないと思います。というのも、数字が誤っているのか、それとも統制の書類の問題で済むのか、見分ける手順を知らなければ答えようがないからです。この記事では、内田さんがこの問いに答えを出すまでを順に追います。
不備はそれだけでは数字の誤りにならない。ただし放置はできない
内田さんが最初に調べたのは、この不備がどれほど重い扱いになるかでした。真っ先に気になるのはそこですよね。結論から言うと、ITGCの不備は、それだけで開示すべき重要な不備になるものではありません。
ITGCはアクセス管理や変更管理のように、システムそのものを支える管理です。つまり、仕訳の金額を直接作るわけではないので、不備があっても虚偽記載に直接はつながりません。実施基準も、まず代わりの統制で目的が果たされているかを見るよう求めています。代わりの統制で補えているかの見方は承認フローや自動仕訳をITACとして評価する記事で書いたので、この記事ではその先にある数字への影響を扱います。
とはいえ、重い扱いにならないことと、影響がないことは別の話です。実際、ITGCが崩れると、その上で動くITACも期中ずっと働いていたとは言えなくなります。承認のない仕訳を止める制御が、まさにそれに当たります。虚偽記載のリスクはここで高まり、実施基準と監査人向けの基準報告書(内基報1)はどちらもこの点に触れています。
放っておくと、扱いはさらに重くなります。なにしろ、財務報告に関わるITの統制に不備があり、直されないまま放置されている状態を、実施基準は全社的な統制の不備の例に挙げているほどです。報告を受けた経営者や取締役会が合理的な期間内に直さなければ、統制環境そのものが疑われるわけです。内基報1は、その場合に開示すべき重要な不備と判断する可能性が高いとしています。
内田さんはその日のうちに、不備の中身と、半年分の仕訳に及ぶかもしれないことを経理部長に報告しました。あわせて、権限もその場で外しました。実施基準は、不備を見つけた人が内容と影響金額、対応策を添えて上の管理者にすぐ報告するよう求めています。影響金額がまだ出ていなくても報告は先に済ませ、是正の期限まで決めてしまうのが編集部の勧めです。
金額がそろってから報告したくなる気持ちは分かります。ただ、待っている間も不備は放置されたままです。
影響の範囲は、ITACと帳票を経由して勘定科目まで広がる
次に内田さんは、どの勘定科目が影響を受けたかもしれないかを書き出しました。たどる順番は3段です。
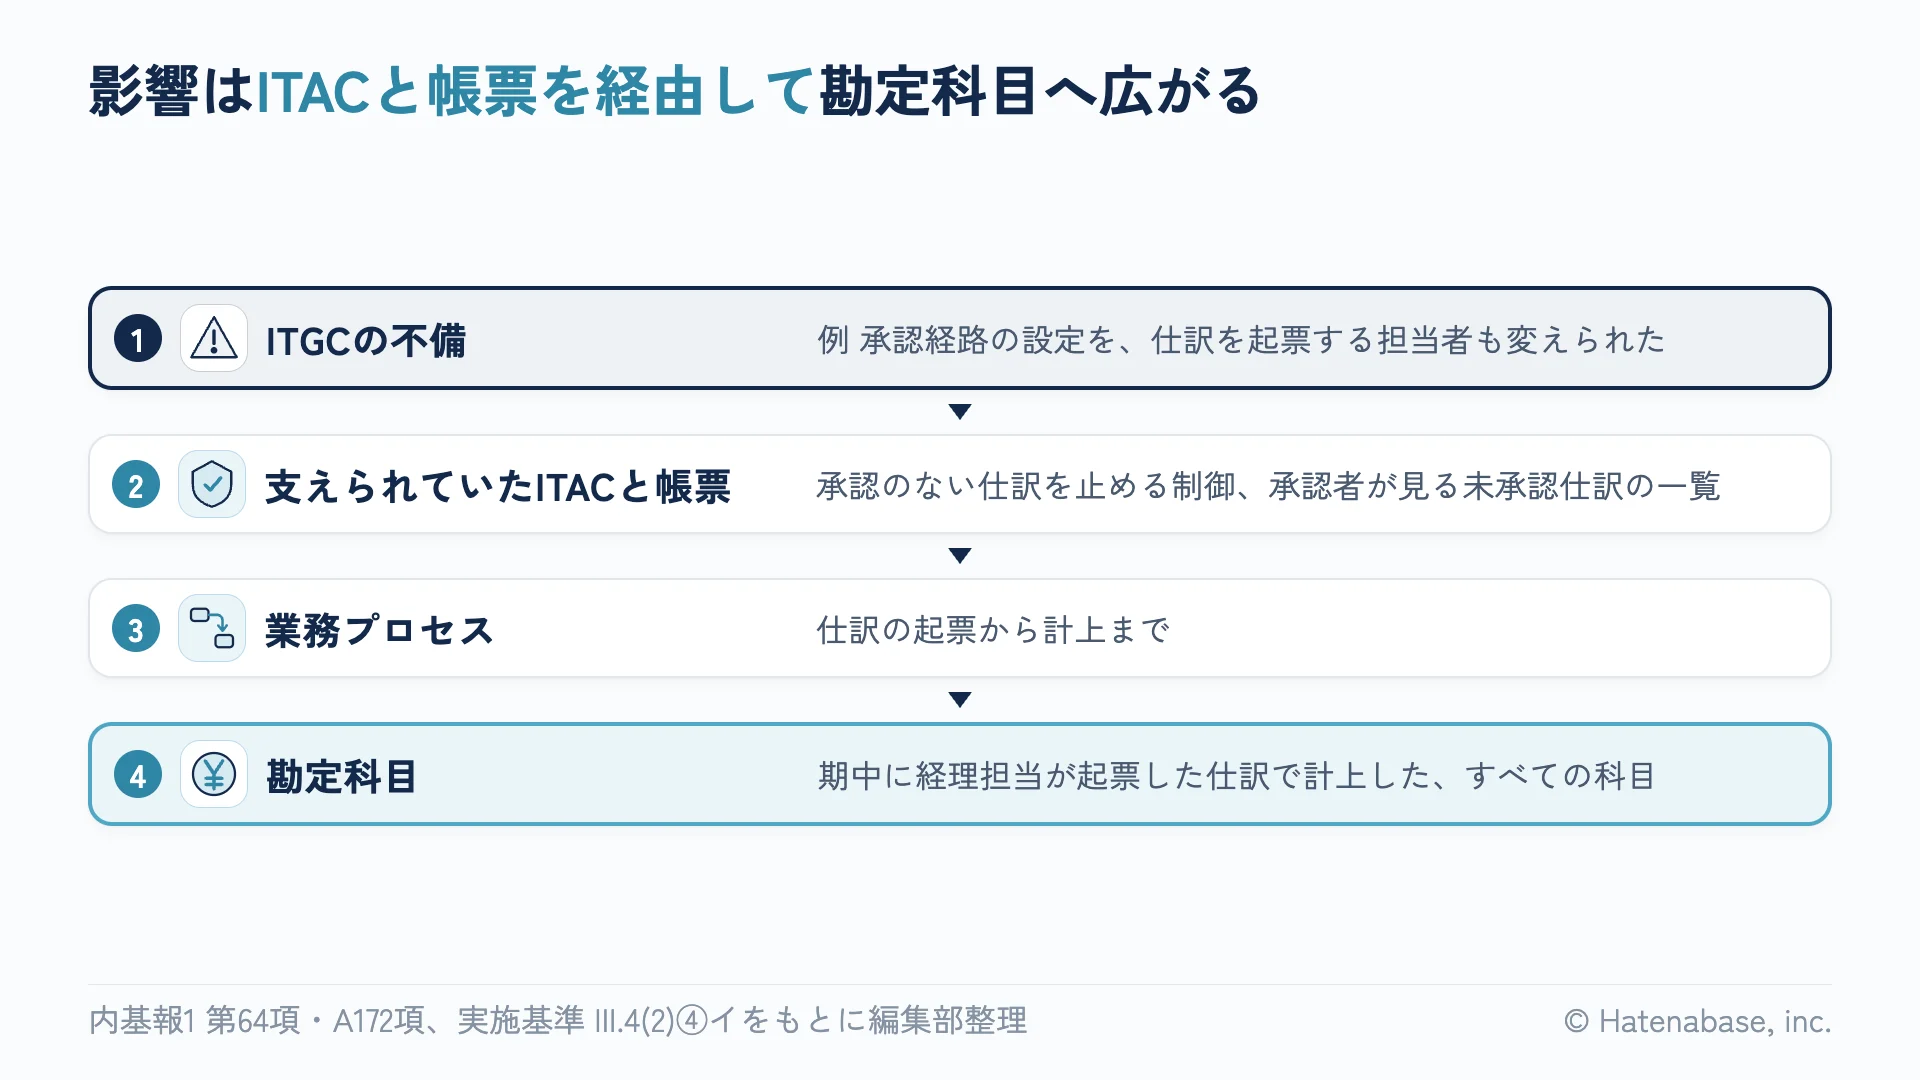
1段目は、不備のあるITGCが支えていたITACと帳票です。A社で崩れていたのは、承認のない仕訳を決算書に反映させない制御でした。freeeの仕訳承認フローがこの制御をどう実現しているかは、承認フローや自動仕訳をITACとして評価する記事で確認しています。承認者が毎月見ていた未承認仕訳の一覧も、同じ権限の上に成り立っていました。
2段目は、そのITACが組み込まれた業務プロセスです。A社では、仕訳の起票から計上までの経理の流れがこれに当たります。
3段目は、そのプロセスが計上する勘定科目です。ところが、経理担当の起票はどの科目にも及びます。そのため範囲は「半年間にその担当が起票したすべての仕訳」になりました。
思ったより広い、というのが内田さんの正直な感想でした。権限1つの外し忘れで、半年分の帳簿がまるごと対象に入ってしまうわけです。
この順番は、内基報1が監査人に示す手順と同じです。具体的には、ITGCの不備はITACを通じて重要な虚偽記載につながるかを検討する、というのが内基報1の立場です。監査人向けの記述ですが、会社が自分で評価するときも同じ順でたどれる、と編集部は見ています。
範囲の広さは、そのITGCがどこまで横断的かで決まります。経費精算の承認経路だけに関わる権限なら、範囲は経費精算で計上される科目にとどまります。実施基準も、販売プロセスが拠点をまたぐなら拠点全体の売上高に、特定の商品に固有ならその商品の売上高だけに影響すると例を挙げています。
帳票も範囲に入れます。というのも、ITGCが崩れていた期間は、ある日の一覧が正しく出ていても、期中ずっと正しかったとは言えないからです。監査人向けの315実務ガイダンスは、Q20でこの考え方を示しています。A社なら、承認者が見ていた未承認仕訳の一覧が対象です。帳票の確かめ方はシステム帳票の正確性と網羅性を確かめる方法の記事にまとめました。
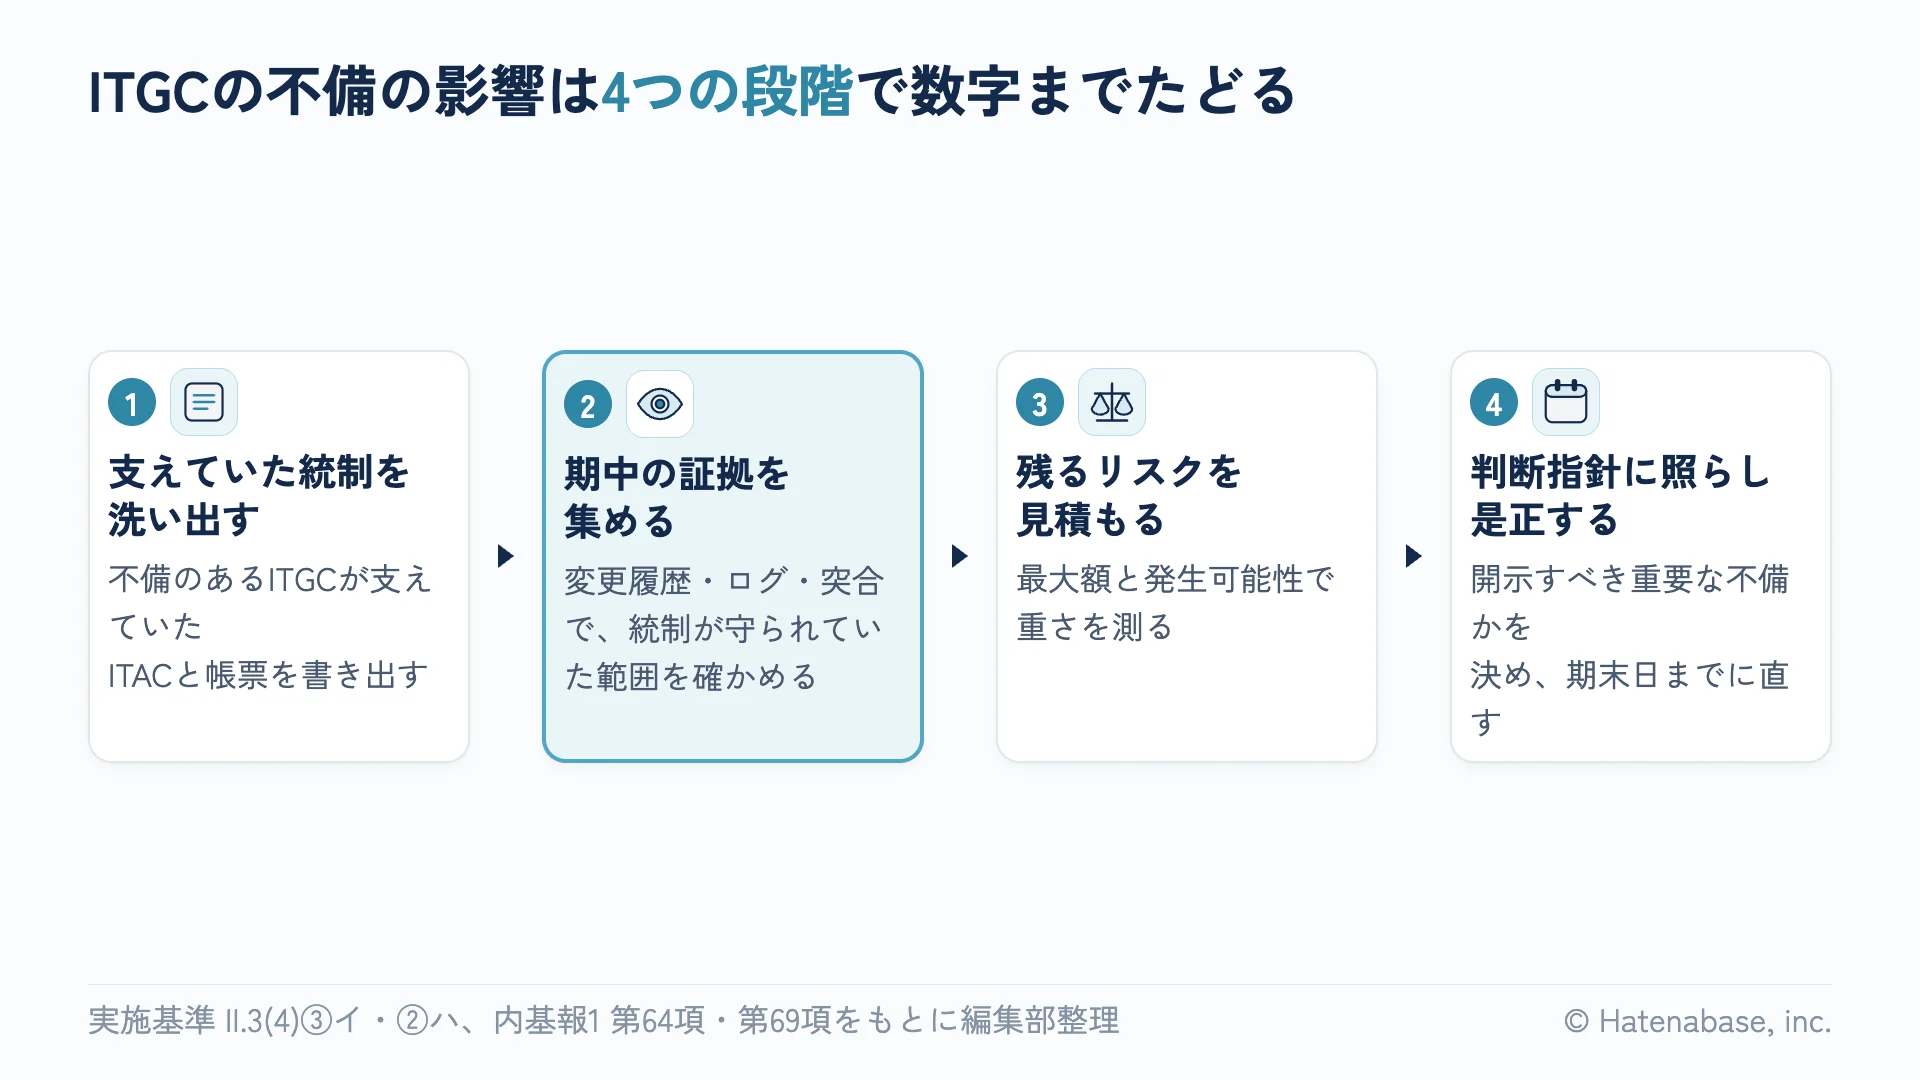
期中に守られていた証拠を集め、範囲を削っていく
範囲を書き出したら、今度はそこから削っていきます。ITGCが守るはずだったものが期中に実際に守られていたなら、その部分は影響を受けていないと言えます。
金融庁のQ&Aは、変更管理を例にこの考え方を書いています。プログラムの変更管理に不備があっても、あとから実際に変更がなかったと確認できれば、そのシステムの統制は有効に機能していたと位置づけられる、というものです。実施基準にも、業務処理統制が現に働いていると検証できれば、全般統制の不備だけで直ちに開示すべき重要な不備とはしない、という記述があります。
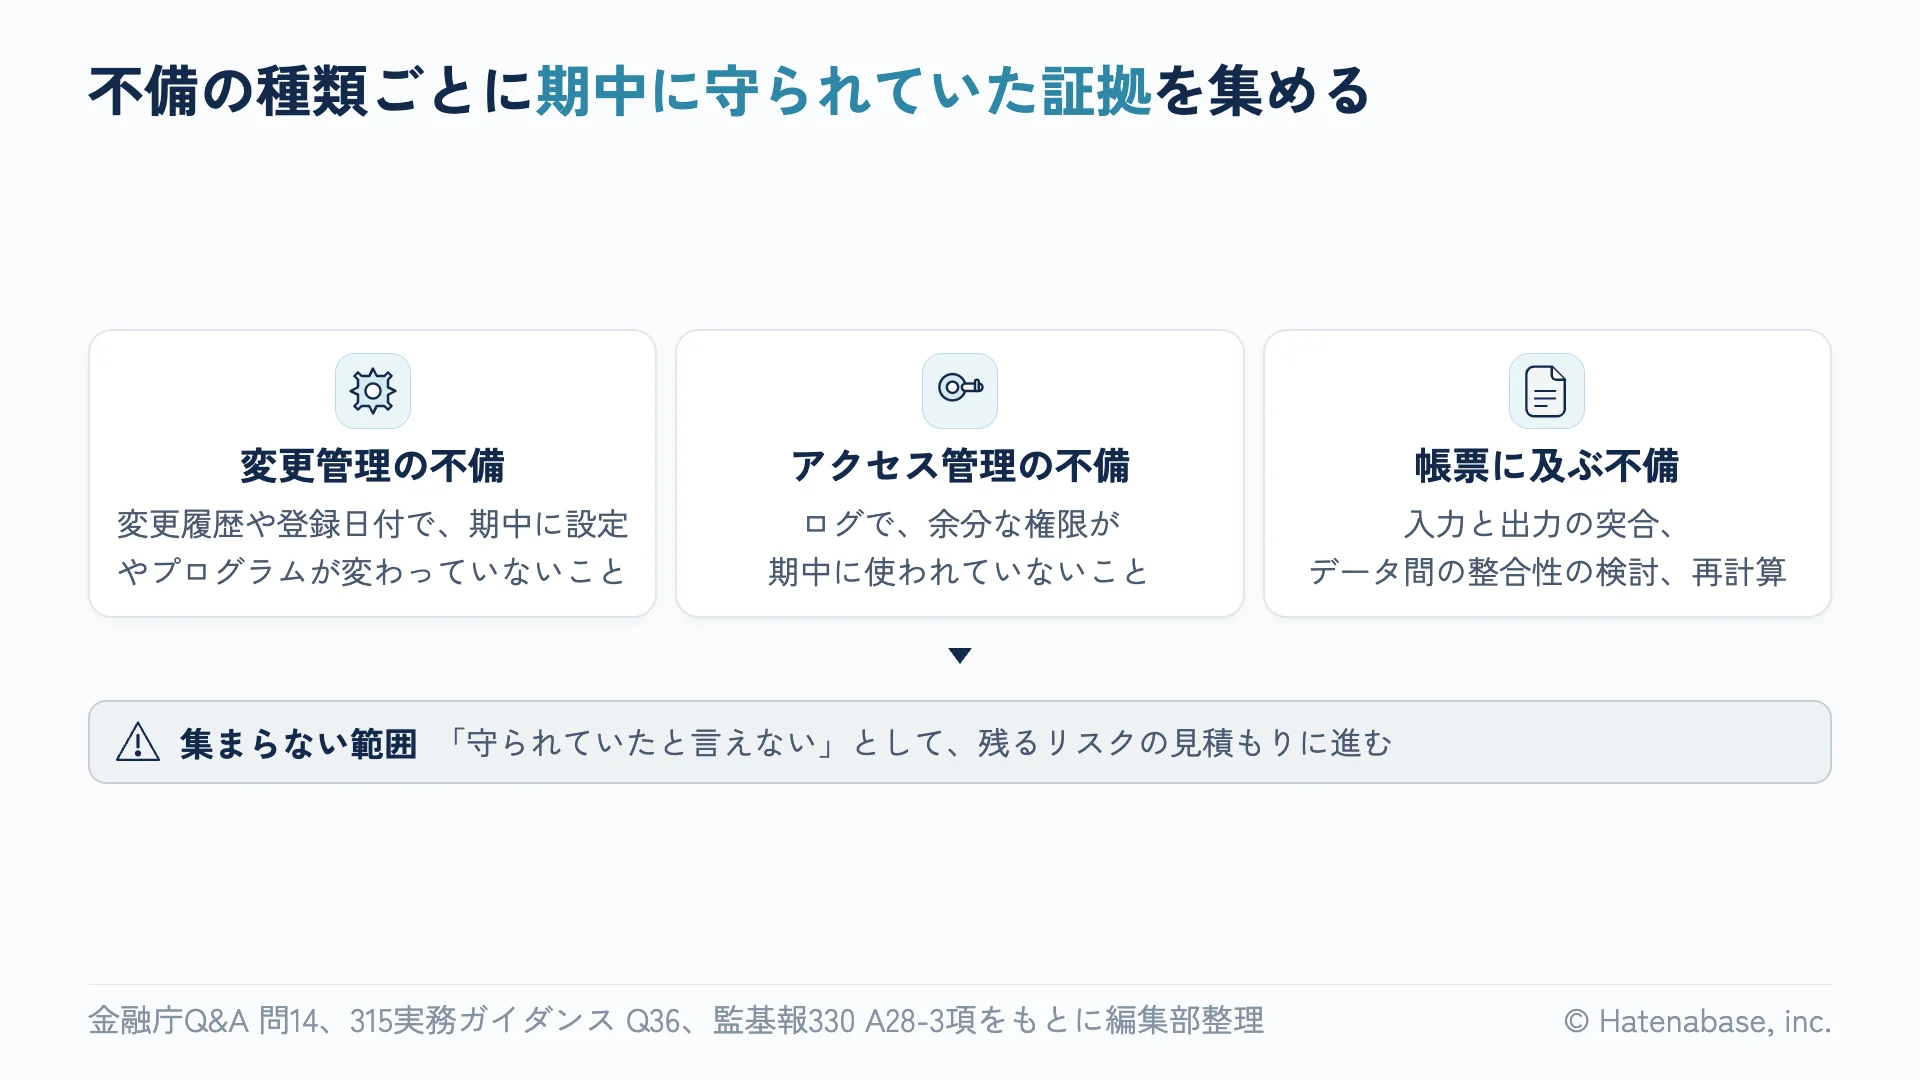
証拠を集める順番は、315実務ガイダンスのQ36にある監査人の4段階が参考になります。
- 代わりになる他のITGCがあるかを見る
- 不備によるリスクが現れていないことを、変更履歴や登録日付で確かめる
- 関連する統制の評価範囲を広げ、入力と出力の突合や再計算で結果を検証する
- それでも足りなければ、を広げる
基準ではなく監査人向けの文書ですが、編集部では、会社が自分で証拠を集める順番としてもそのまま使えると考えています。
アクセス管理の不備は、変更管理より一歩手間がかかります。余分な権限が付いていたことに加えて、その権限が期中に使われていないことまで示す必要があるからです。
たとえるなら、引っ越したあとも返していなかった合鍵のようなものです。使われた形跡がなくても、鍵が手元にあった期間は「誰も入っていない」と言い切れません。言い切るには、入っていない証拠が要ります。
では、どうやって示すか。監査基準報告書330は、監査人の手段として2つを挙げています。1つはシステムログを見て、期中にアクセスがなかった証拠を取ることです。もう1つは、銀行明細のように不備の影響を受けない情報と照らし合わせることです。
正直なところ、この記事でいちばん手間がかかるのはここです。内田さんも、ここで壁に当たりました。A社のfreee会計はアドバンスプランで、承認経路の変更履歴が自動では残りません。プランごとに残るログの違いはSaaSの設定変更を記録に残す方法の記事で整理しています。そこで内田さんは、手元にある記録をかき集めました。半年分の変更台帳と設定画面のスクリーンショット、それに承認者が残していた確認の記録です。
そして、これらを突き合わせて、経理担当の仕訳が承認を経ずに帳簿へ入っていないかを調べました。預金の残高は銀行明細と照らし合わせました。結果、記録で裏づけられたのは直近3か月分だけでした。一方、それより前の3か月は、変更台帳の記録が途切れていました。半年前の設定変更のころは、台帳をつける習慣がまだなかったのです。
内田さんはこの前半3か月を「守られていたとは言えない範囲」として、次の見積もりに回しました。結局のところ、全期間を無理に有効と言い切るより、証拠のある範囲に絞って残りを見積もるほうが、監査法人との協議で手戻りが少ないと考えられます。手元の記録を代わりの証拠として使えるかも、このとき監査法人に確認しておきます。
残った範囲は、最大額と発生可能性で見積もる
内田さんの手元に残ったのは、前半3か月に経理担当が起票した仕訳でした。ここからは、重さを数字で見積もります。
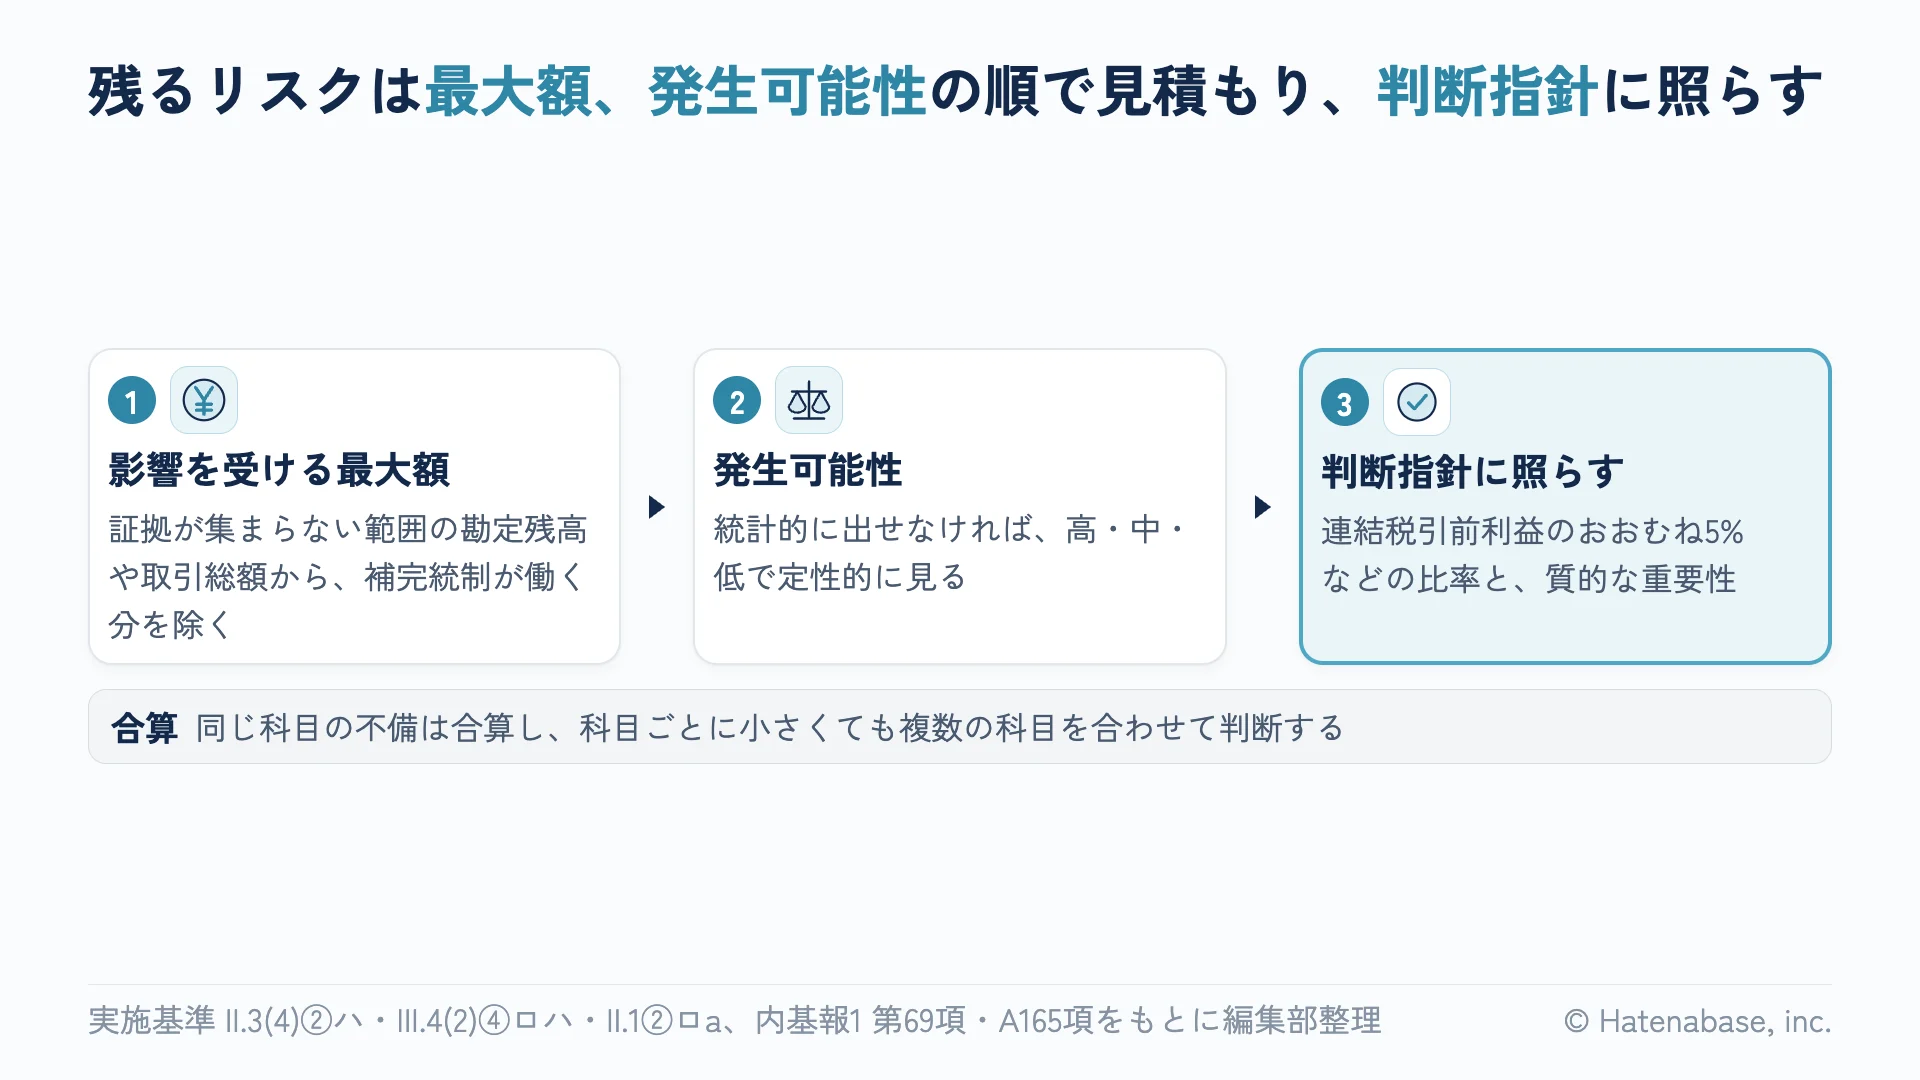
最初に出すのは潜在的な影響額です。その不備で影響を受けうる最大の金額のことで、内基報1は、影響を受ける勘定残高や取引の総額から算定するよう求めています。つまりA社なら、前半3か月にその担当が起票した仕訳の総額が最大額です。
ここからが効いている分を除けます。たとえば経理部長が毎月、その担当の起票を全件見直していたなら、その分は除ける可能性があります。ただし、見直しそのものがきちんと行われていたと示せることが前提です。
次は発生可能性です。確率を統計的に出すのが難しいときは、例外の大きさと頻度、原因、他の統制で代わりがきくかを見て、高・中・低で定性的につかみます。そのうえで、あらかじめ決めた比率を確率として当てはめる方法を、実施基準は示しています。可能性が無視できるほど低ければ、判定から外すことも考えられます。ところが、高・中・低にそれぞれ何%を当てるかは、基準にもQ&Aにも定めがありません。ここは調べても答えが出てこないので、監査法人と協議して決めるしかない論点です。
最後に、金額の線引きである判断指針に照らします。実施基準は、金額的重要性の例として連結税引前利益のおおむね5%程度を挙げています。ただし、利益が小さい年や赤字の年なら、監査人と協議して比率や指標を変えることもありえます。金額だけで終わりではなく、質の面も見ておく必要があります。上場廃止基準や財務制限条項に関わる記載、関連当事者との取引や大株主の状況の記載に影響するなら、質的な重要性の判断に入ります。
もう1つ、見落としやすいのが合算です。同じ勘定科目に関わる不備は、すべて合わせて判断します。複数あれば影響額を合算し、重なる分は除きます。科目ごとには小さくても、合わせて重要になれば開示すべき重要な不備です。
判断指針を不備が出てから決めると、協議は長引きがちです。線の位置で結論が変わるので、お互いに慎重になるからでしょう。Q&Aも、評価の計画の段階で監査人と判断基準を決めておくことは考えられるとしています。あいにく、A社は期初に擦り合わせていませんでした。内田さんは見積もりの数字を持って、監査法人に協議を申し入れました。
期末日までに直せば「有効」と書ける。ただし監査の手続は別に増える
見積もりの結果、開示すべき重要な不備に当たったとします。そのとき効いてくるのが、是正の期限です。
期末日までに是正できていれば、内部統制報告書には「有効」と書けます。評価の時点が期末日だからです。そのため実施基準は、是正を見込んで期末日までに一定の期間を残しておくのが適切だとしています。もっとも、期間の長さや確かめる件数は、基準にもQ&Aにも書かれていません。
直したあとの運用をいつ評価するかは、統制が動く時期で変わります。決算・財務報告プロセスのように期末日のあとに動く統制なら、運用の評価が期末日以降になっても、期末日時点で有効と判断できるとQ&Aは書いています。A社の権限管理のように期中に動く統制は事情が違い、是正のあと期中に運用の期間を取って評価します。
間に合わなかったときは、内部統制報告書に開示すべき重要な不備の内容と、期末日までに直せなかった理由を書きます。期末日から提出日までに行った是正は、付記事項として記載できます。提出日までに運用の有効性まで確かめていれば、是正を終えた旨も書けます。方針や計画を添えることも可能です。そもそも開示すべき重要な不備があっても、それだけで財務報告が適正でないことにはなりません。
財務諸表監査は、この報告書とは別に動きます。期末日までに是正しても、是正前の期間について、監査人が統制に頼れる範囲は狭まることがあります。まして期末日の直前に直した場合は、大幅な追加手続が必要になることも考えられます。是正はできるだけ早く、と内基報1が書くのはこのためです。
監査人が財務諸表監査の中で見つけた「重要な不備」は、監査役等と経営者に報告されます。監査基準報告書265が使うこの言葉は、監査人が注意を促すべきだと判断した不備のことで、「開示すべき重要な不備」とは別物です。反対に、監査人から数字の誤りを指摘されても、それだけで開示すべき重要な不備になるわけではありません。原因になった不備の重さで判断し、統制で見つけられなかった重要な虚偽記載なら、該当するかを検討します。
A社の話に戻ります。内田さんの見積もりでは、前半3か月の最大額に発生可能性を当てた金額は、監査法人と決めた線を下回りました。開示すべき重要な不備には当たらない、という結論です。それでも監査人は、権限が余分に付いていた期間の仕訳を、実証手続を増やして確かめることがあります。だからこそ、内田さんは権限をその日に外し、以後の運用も記録に残していました。監査人が確かめる範囲を広げないためです。
「この半年の仕訳は信用できるのか」。内田さんの答えは「後半3か月は記録で確かめた。前半3か月は見積もって、線の下に収まった」でした。
「信用できます」とも「できません」とも言わない答えですが、経理部長はこれで納得しました。どこまでが確かで、どこからが見積もりかが分かれば、次に何をするかが決められるからです。
ITGCの全体像はSaaSで経理を回す会社に残るITGCの記事、是正の時間を各期でどう確保するかはIPO準備のJ-SOXロードマップの記事、権限の棚卸の手順は権限の棚卸の進め方の記事を参照してください。
明日から試せること
まずは、この3つから試してみてください。
- 不備が出たら、その日のうちに上の管理者へ報告し、是正の期限を決める
- 不備のあるITGCが支えていたITACと帳票から、勘定科目までを書き出す
- 判断指針の指標と比率を、監査法人と擦り合わせてあるか確かめる
IT統制・J-SOX対応の進め方をご相談ください
使っているSaaSの洗い出し、IDと権限・設定変更の記録の始め方、SOC1レポートの読み込み、監査法人との協議に出す案づくりまで、公認会計士とエンジニアが一緒に整理します。