社員が通販サイトで千円ほどの充電ケーブルを買い、会社のパソコンにつないで使っています。会議室のテレビには、ネットで見つけた格安のストリーミング端末が挿さっています。どこの会社にもある光景ですが、こうした機器にが仕込まれていたら、と聞かれて答えられる担当者は多くありません。
バックドアは、作った人や途中で手を加えた人だけが使える裏口です。安価な周辺機器に仕込まれた例は、米国の連邦捜査局(FBI)が実際に警告しています。ただし、確認できた事例の中心はインターネットにつながる格安のテレビ用端末と、差し込むとキーボードとして動くUSB機器です。電気をためて出すだけのモバイルバッテリーで情報が抜かれたという公的な報告は、今回調べた範囲では見つかりませんでした。
バックドアは「買った物・届いた物・更新した物」を通って会社に入ります。会社として決めることは4つあります。出所の分からない機器を業務につながない購入ルール、社内の機器の台帳、充電専用ケーブルか電源コンセントでの充電、テレビ用端末などを業務用と別のネットワークにつなぐ分離です。
この記事の要約
バックドアとは、正規の手順を通らずに入れる隠れた入口
FBIは2025年6月の注意喚起で、バックドアを「セキュリティ対策を迂回するように作られた、隠れた無許可の入口」と説明しています。パスワードを盗んで入る攻撃と違い、入口そのものが最初から用意されているのが特徴です。持ち主がパスワードを変えても、二要素認証を入れても、裏口は残ります。
社内のパソコンやサーバーにを入れていても、機器そのものや、正規の更新の中に入口が隠されていると見つけにくくなります。ソフトから見ると、正規の部品やキーボードと区別がつかないためです。そのため、対策の中心は「怪しい物を会社に入れない」「入っても業務のデータに届かない」の2つになります。
会社に入ってくる道筋で分けると、出荷前から入っている、初期設定で入れさせる、差し込んだ瞬間に動く、正規の更新に紛れ込む、の4つになります。図の右の列は、公的機関や信頼できる報道で確認できた事例です。
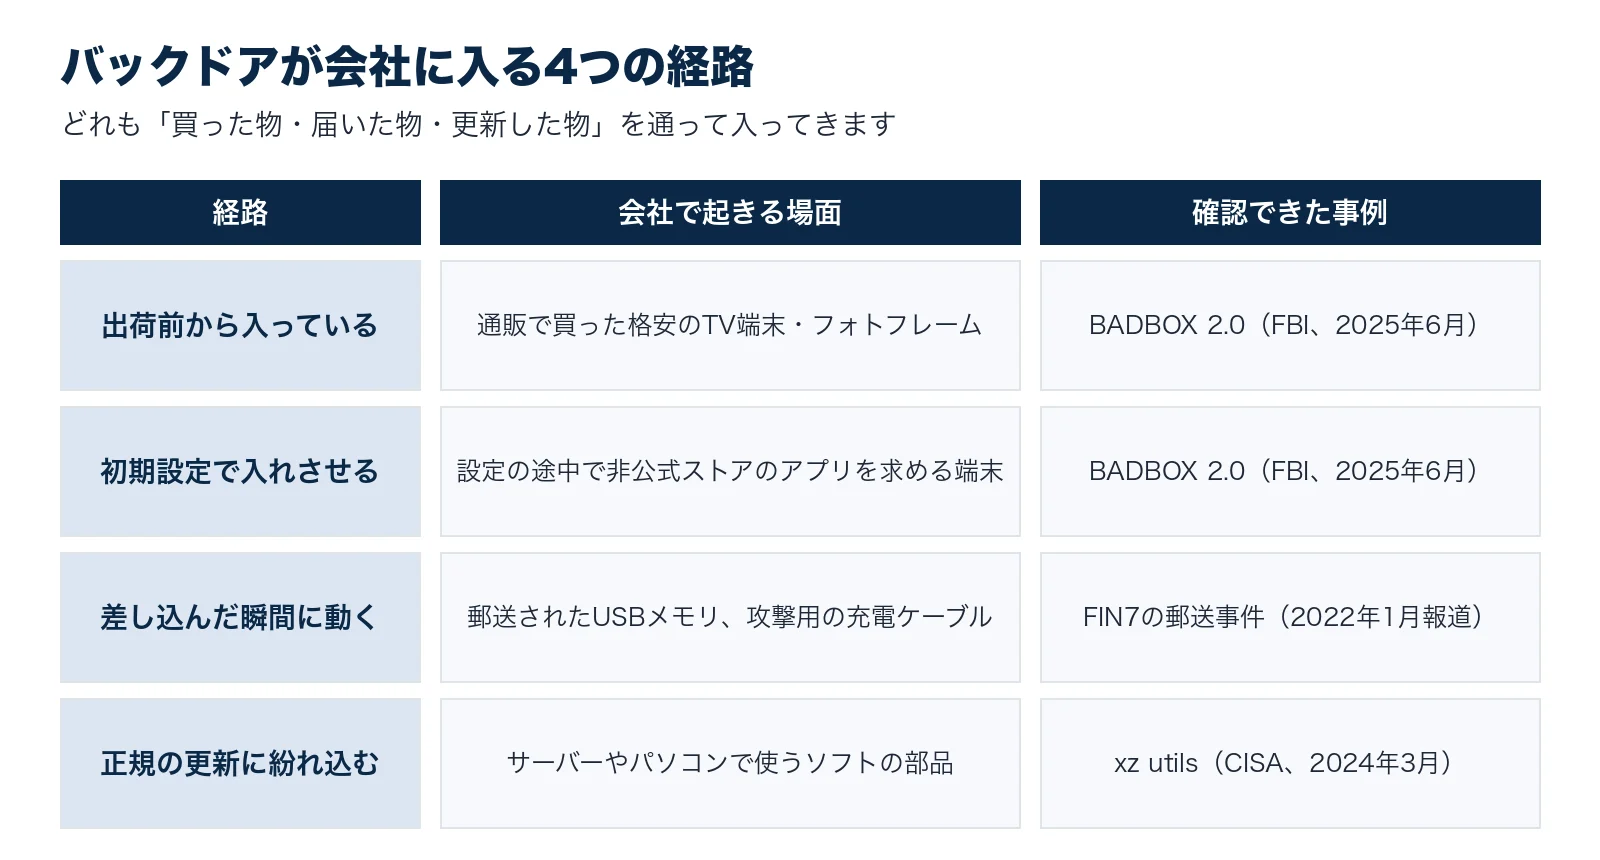
4つのうち3つは、会社が「買う」「受け取る」場面で入ってきます。残る1つの正規の更新は、利用者の側で見分けることがほぼできません。次の節で、それぞれの事例が実際に何だったかを順に見ていきます。
安い周辺機器に仕込まれた事例は実際にあるのか
あります。ただ、報道の見出しだけを読むと、どの機器も同じくらい危ないように見えてしまいます。ここでは、出典で確かめられた事実だけを並べました。
| 事例 | 何が起きたか | 出典 |
|---|---|---|
| BADBOX 2.0 | 格安のテレビ用端末、プロジェクター、後付けのカーナビ、デジタルフォトフレームに、購入前からバックドアが入っていたか、初期設定で入れさせられていた | FBI 注意喚起 I-060525-PSA(2025年6月5日) |
| USBメモリの郵送 | 贈り物を装って企業に郵送されたUSB機器が、差し込むとキーボードとして動き、不正なプログラムを取り込んだ | BleepingComputer(2022年1月7日) |
| 攻撃用ケーブル | 普通のUSBケーブルの形で、中にWi-Fiの部品を入れた製品が、防御側の訓練用として市販されている | O.MG 公式サイト |
| 公共の充電口 | FBIデンバー支局が、空港やホテルの無料充電スタンドを避けるよう呼びかけた(具体的な被害事例は示していない) | CNBC(2023年4月10日) |
| xz utils | サーバーで広く使われる圧縮ソフトの正規の版に、バックドアが入っていた | CISA 注意喚起(2024年3月29日) |
表の2列目を見ると、機器の種類はばらばらでも、入口の作り方は似ています。正規の製品や更新を装って入ってくるか、キーボードのように「パソコンが無条件で信用する機器」になりすますかの2通りです。以下、会社の判断に関わる点を事例ごとに補足します。
格安のテレビ用端末 BADBOX 2.0
FBIによると、BADBOX 2.0に感染した機器は数百万台にのぼり、つながった家庭のネットワークが、犯罪者の通信の中継に使われていました。感染の仕方は2通りあります。購入前から不正なソフトが入っている場合と、初期設定の途中で、バックドアの入ったアプリを非公式のアプリストアから入れさせる場合です。
FBIは、怪しい機器の目印として次の点を挙げています。会社の会議室や受付に置く機器を選ぶときも、そのまま使える基準です。
- Google Play プロテクト(Android 端末の安全確認の機能)を切るよう求められる
- 「制限解除」「無料で見放題」をうたう、ブランド名の無い汎用のテレビ用端末
- 聞いたことのないブランドのインターネット接続機器
- Play プロテクト認定を受けていない Android 端末
- 説明のつかない通信が出ている
差し込むとキーボードになるUSB機器
2022年1月の報道によると、FBIは、犯罪グループFIN7が米国の運輸・保険・防衛の企業にUSB機器を郵送していたと警告しました。荷物は大手通販サイトや米国の保健福祉省を装い、偽のギフトカードや感謝状が添えられていました。差し込まれた機器はキーボードとしてパソコンに認識され、命令を自動で打ち込んで不正なプログラムを取り込みます。攻撃者はそれを足場に、を入れようとしていました。
キーボードとして動くので、USBメモリの読み書きを禁止する設定では止まりません。同じ記事では、会社が認めたUSB機器だけを接続できるようにする方法が対策として挙げられています。
見た目では区別できない攻撃用ケーブル
O.MG Cableは、普通のUSBケーブルの形をしたまま、コネクタの中にWi-Fiの部品を入れた製品です。公式サイトは「防御側の訓練や攻撃の再現のための道具」と位置づけて販売しています。この製品自体は悪意のある商品ではありません。ただ、ケーブルの形をした機器でもキーボードの入力やデータの送信ができる、という事実は、充電ケーブルを「ただの線」として扱えないことを示しています。
公共の充電口と、その後の研究
2023年4月、FBIデンバー支局は、空港やホテル、商業施設の無料充電スタンドを使わず、自分の充電器とケーブルでコンセントから充電するよう呼びかけました。CNBCによると、この呼びかけのきっかけになった特定の被害は示されておらず、一般的な注意喚起でした。
2025年には、オーストリアのグラーツ工科大学の研究者が、セキュリティの国際学会 USENIX Security で「ChoiceJacking」という手口を発表しました。細工した充電器からスマートフォンの「このパソコンを信頼しますか」という確認を勝手に通すものです。論文では8社の端末で中のファイルに手が届き、多くのメーカーが対策を組み込みつつあると書かれています。研究段階の話ですが、スマートフォンの確認画面だけには頼れないことが分かります。
正規の更新に紛れ込んだ xz utils
最後の事例はソフトウェアの話で、周辺機器とは種類が違います。信頼している配布元から入ってくる典型として取り上げました。2024年3月、米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)は、Linux で広く使われる圧縮ソフト xz utils の5.6.0と5.6.1にバックドアが入っていたと発表し、汚染されていない版へ戻すよう呼びかけました。正規の配布元から入ってくるため、利用者が見分けることはできません。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2025」でも、組織向けの2位は「サプライチェーンや委託先を狙った攻撃」です。
この種類は、通販の購入ルールでは防げません。使っているソフトの一覧を持ち、注意喚起が出たときに「自社に該当するか」をすぐ調べられる状態にしておくことが対策になります。更新が止まったソフトをどう見つけるかは、古いまま動いているものの更新を止めない進め方にまとめています。
モバイルバッテリーや充電器は、どこまで気にすればよいか
社員がいちばん気軽に買って持ち歩くのが充電まわりの機器です。USBの線には、電気を送る線と、データをやり取りする線が別々に通っています。バックドアとして動くためには、パソコンやスマートフォンとデータをやり取りする必要があります。
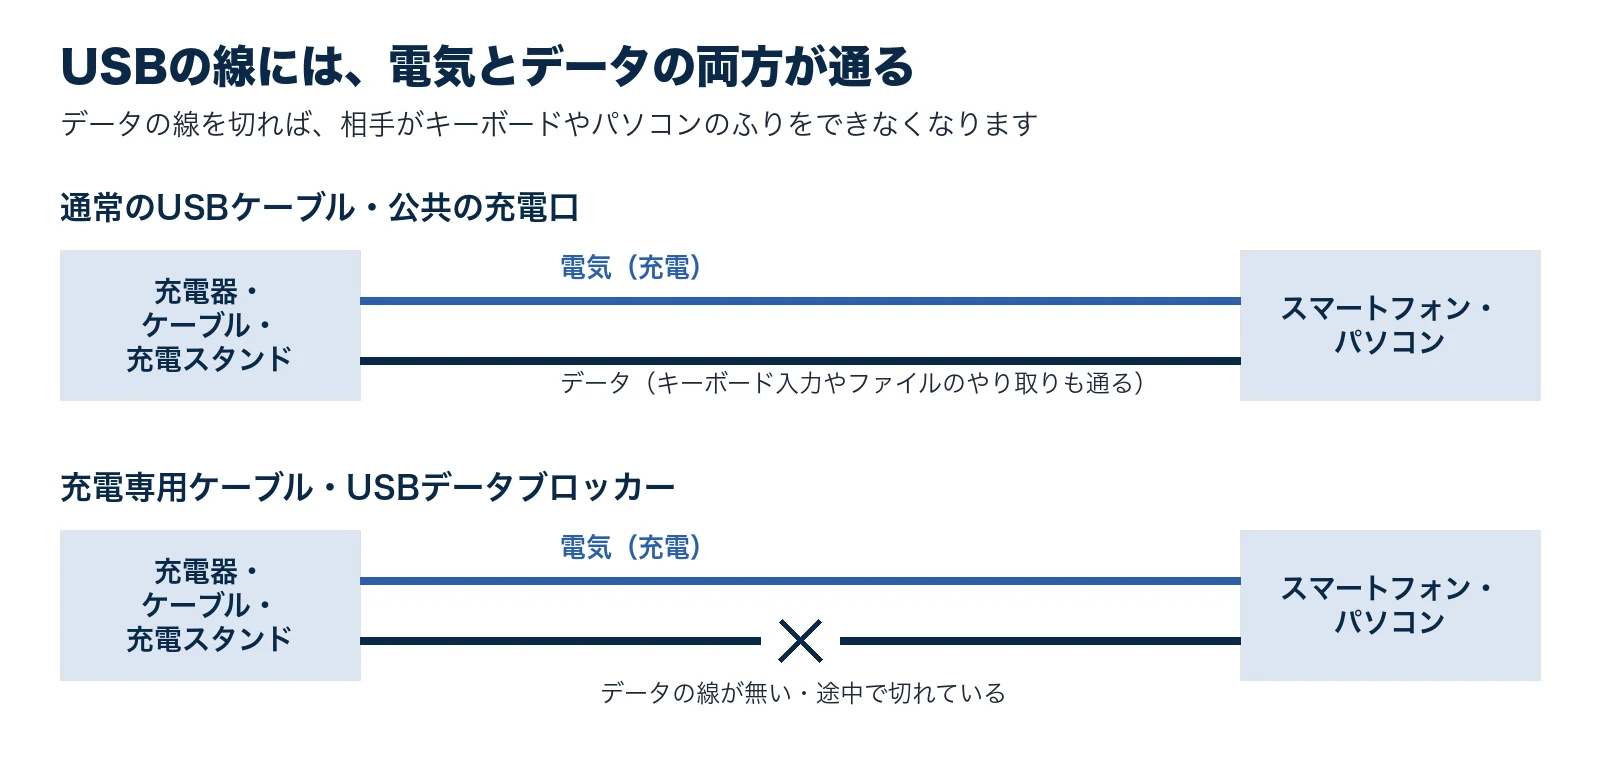
図の下の段のように、データの線が無いケーブルや、間に挟んでデータの線だけを切るを使えば、相手がキーボードやパソコンのふりをする余地が無くなります。逆に言えば、モバイルバッテリー本体より、それとつなぐケーブルと、パソコンのUSB端子に何を挿すかのほうが問題になります。
モバイルバッテリーで実際に多い事故は、発火です。製品評価技術基盤機構(NITE)によると、モバイルバッテリーは2019年2月1日以降、電気用品安全法の基準を満たした製品しか販売できなくなっています。NITEは、販売事業者の連絡先が分からず製造場所も不明な製品で事故が起きた例を挙げ、製造や輸入をした事業者の身元がはっきりした製品を選ぶよう呼びかけています。社員が自分で買う物でも、会社の机や鞄で使う以上、この確認は会社のルールに入れておく価値があります。
| 機器 | バックドアの心配 | 主に気をつけること |
|---|---|---|
| モバイルバッテリー(電気をためて出すだけ) | 今回の調査では公的な被害報告は見つからなかった | 発火(PSEマークと事業者名、リコール情報を確かめる) |
| 充電ケーブル | ケーブルの形をした攻撃用の機器がある | 社給品か充電専用ケーブルを使う |
| USBメモリ・USB機器 | キーボードとして動く機器が郵送された事例がある | 拾った物・届いた物を挿さず、許可した機器だけ使う |
| テレビ用端末・フォトフレーム | 出荷前から入っていた事例がある(BADBOX 2.0) | 認定のある製品を選び、業務用と別のネットワークにつなぐ |
表の2列目を見ると、機器ごとに心配の現実味が違います。ネットにつながり、自分でアプリを動かす機器ほど、入口として使われる余地が大きくなります。コンセントに挿す充電器やケーブルは、相手の機器とデータをやり取りする場面だけが心配の対象で、そこはケーブルの選び方で減らせます。
会社として決めること
ここまでの事例を、会社のルールに落とします。全部を一度に整える必要はありません。下の表は、上から始めやすい順に並べました。
| 決めること | 具体的な中身 | 防げる経路 |
|---|---|---|
| 購入ルール | 業務でつなぐ機器は会社が選んだ販売元から買い、出所の分からない格安品は業務のパソコンやネットワークにつながない | 出荷前から入っている |
| 資産台帳 | パソコン・スマートフォンに加え、会議室のテレビ用端末やWi-Fiルーターなど、ネットにつながる物を購入元・管理者と一緒に一覧にする | すべて(注意喚起が出たときに該当を調べられる) |
| 充電のルール | 社給の充電器とケーブルを配り、外出先ではコンセントか自分のモバイルバッテリーを使う(公共のUSB充電口には充電専用ケーブルかUSBデータブロッカーを挟む) | 差し込んだ瞬間に動く |
| USB機器の制限 | 会社が認めたUSB機器だけを使える設定にし、拾った物・郵送された物は情シスに渡す | 差し込んだ瞬間に動く |
| ネットワークの分離 | テレビ用端末・フォトフレーム・来客用の機器は、業務のパソコンとは別のWi-Fi(ゲスト用など)につなぐ | 出荷前から入っている・初期設定 |
| 更新 | ルーターや複合機を含め、ソフトとを更新し、更新が止まった機器は買い替えの候補にする | 正規の更新・既知の弱点 |
このうち、ネットワークの分離は効き目が大きいわりに見落とされがちです。BADBOX 2.0のように、端末が勝手に外と通信しても、業務のパソコンやファイルサーバーと同じネットワークにいなければ、業務のデータには届きにくくなります。入られても全部は取られない設計の考え方は、root を持たせない・外に出すのは1台だけでも扱っています。
機器を買うときの目安として、経済産業省とIPAが2025年3月25日に運用を始めたもあります。最初に始まった★1は、IoT 機器に共通する最低限の基準に、メーカーが自ら適合を宣言する形式です。ラベルが付いていれば安全と言い切れるものではありませんが、出所の分からない格安品と比べる材料にはなります。
社員が個人で買った物をどこまで認めるかは、会社ごとに線を引く必要があります。たとえば「充電器とケーブルは社給品だけ」「私物のUSB機器は業務のパソコンに挿さない」と決め、入社時の端末の受け渡しで伝えると定着しやすくなります。入社時に渡す物と説明する内容の整理は、アカウント発行の順番と端末の用意の手順が参考になります。
今週やることと、来月までにやること
ルールを文書にする前に、手を動かして現状をつかむほうが早く進みます。次の順番で進めると、1か月ほどで一巡します。
- 【今週】会議室・受付・社長室にある、ネットにつながる機器を書き出す(テレビ用端末、フォトフレーム、スマートスピーカーなど。社用車の後付けカーナビも含める)
- 【今週】書き出した機器のうち、購入元が分からない物、Google Play プロテクトを切って使っている物を業務のネットワークから外す
- 【今週】社内で配っている充電器とケーブルの購入元を確かめ、私物のケーブルで会社のパソコンを充電している人がいないか聞く
- 【来月まで】ゲスト用のWi-Fiを用意し、業務以外の機器をそちらへ移す
- 【来月まで】社給の充電器・ケーブル・USBデータブロッカーをまとめて買い、出張の多い人から配る
- 【来月まで】資産台帳にネットにつながる機器の欄を足し、購入元と管理者を書く
最初の書き出しで、どの部屋に何台あり、誰が買ったのかが見えてきます。その数を見てから、2つ目以降にどこまで手間をかけるかを決めると無駄がありません。
パスワードや認証の見直しと比べると、機器の対策は話題になりにくい分野です。パスワードの強さに頼る対策がどこまで通用するかは、AIに破られやすくなったセキュリティ対策で取り上げました。裏口は、そうした対策の外側にあります。
怪しい機器を見つけたときの動き方
通信量が急に増えた、勝手にアプリが入った、覚えのないUSB機器が届いた、という場面では、慌てて初期化や廃棄をしないでください。何が起きたかを追う手がかりも一緒に消えてしまいます。
- LANケーブルを抜くかWi-Fiを切ってネットワークから外し、電源は切らずに残す
- 機器の写真、型番、購入元、つないでいた場所と期間を記録する
- 郵送されたUSB機器は、どのパソコンにも挿さずに保管する
- 同じ型の機器が社内にほかに無いか、資産台帳で確かめる
- 社内で判断がつかなければ、取引のあるIT業者やセキュリティの専門家に相談する
FBIも、感染が疑われる機器はネットワークから外すよう勧めています。業務のネットワークから切り離しておけば、調べる時間を確保できます。会社のWebサイトで改ざんの跡らしきものを見つけた場合も同じ考え方で、引き継いだWordPressで最初に見る10項目に記録の残し方を書いています。
社内の機器とルールの点検をお手伝いします
はてなベースは、社内で使っている機器とソフトの洗い出し、購入や持ち込みのルールづくり、ネットワークの分け方の見直しをお受けしています。情シスを兼任していて手が回らない場合もご相談ください。